一场精心策划的网络钓鱼活动正在通过 Google 赞助搜索结果 蔓延,其目标是 GoDaddy ManageWP 用户的登录凭证。ManageWP 是 GoDaddy 旗下强大的 WordPress 集中管理平台,允许开发者和管理员从单一面板控制数百个网站。一旦账户失守,攻击者将获得对大量客户网站的完全控制权。
网络安全公司 Guardio Labs 发出警告:威胁行为者正利用“中间人”(MitM)攻击手法,不仅窃取用户名和密码,更实时拦截双因素认证(2FA)代码,从而彻底 bypass 安全防护。
攻击手法解析:为何这次钓鱼如此危险?
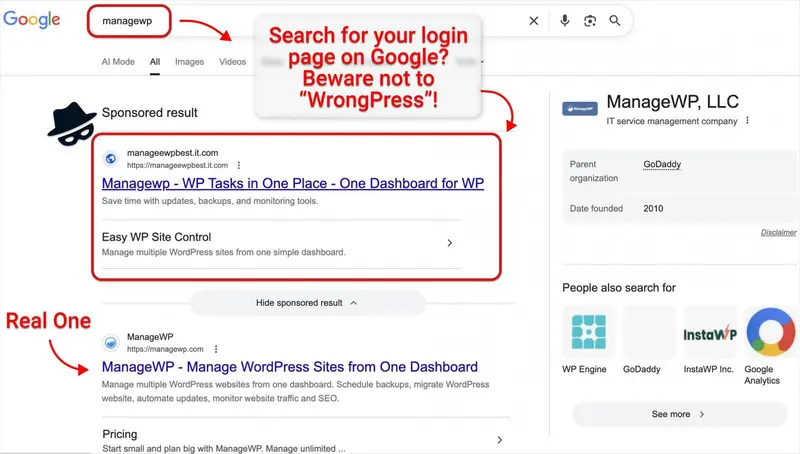
1. 搜索引擎劫持 (SEO Poisoning)
- 置顶恶意广告:当用户在 Google 搜索 “managewp login” 或相关关键词时,伪造的钓鱼链接往往显示在真实结果之上,极具迷惑性。
- 高仿登录页:点击链接后,用户会被带到一个与官方 ManageWP 登录页面几乎一模一样的伪造页面,难以通过视觉辨别真伪。
2. 实时中间人攻击 (Real-time MitM)
与传统静态钓鱼页面不同,此次攻击采用了动态代理机制:
- 凭证实时转发:用户输入的账号密码会立即被发送到攻击者控制的服务器。
- 2FA 拦截:受害者随后会收到一个虚假的“输入双因素认证码”提示。一旦输入,攻击者利用该代码实时登录真正的 ManageWP 平台。
- 会话劫持:攻击者成功绕过 2FA,直接接管账户会话,受害者往往毫无察觉。
3. 私有化命令与控制 (C2)
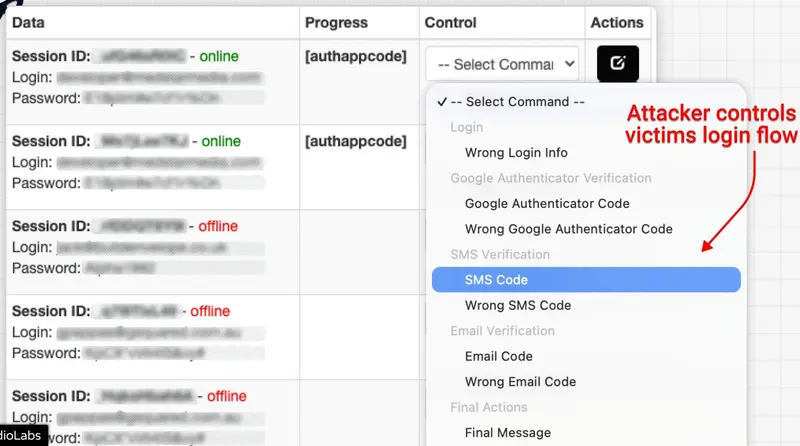
- Telegram 通道:窃取的凭证和 2FA 代码通过 Telegram 频道实时传输给攻击者。
- 交互式钓鱼框架:Guardio Labs 渗透发现,这并非通用的商品化工具包,而是一个私有的、操作员驱动的钓鱼框架。攻击者可以通过下拉命令系统实时监控并干预钓鱼流程,提高成功率。
影响范围与受害者画像
- 高危群体:网页开发者、数字代理机构、企业管理员。
- 潜在损失:每个 ManageWP 账户通常托管着数百个 WordPress 网站。一旦失守,攻击者可批量植入恶意软件、篡改内容或窃取客户数据。
- 当前状况:Guardio Labs 已确认 200 多名独特受害者,并正在联系他们进行补救。鉴于 ManageWP 插件活跃于超过 100 万个网站,实际受影响范围可能更广。
幕后黑手线索
研究人员在攻击代码中发现了一份俄语协议,其中包含以下特征:
- 免责声明:作者声明对非法活动不承担责任,声称仅用于“教育/研究目的”。
- 地域限制:明确禁止针对基于俄罗斯的系统进行攻击,暗示攻击者可能来自俄语区。
如何保护自己?
1. 验证 URL
- 不要轻信搜索结果:尤其是带有“Ad”或“Sponsored”标签的链接。
- 手动输入或使用书签:始终通过浏览器书签或直接输入
managewp.com访问登录页。 - 检查域名:确保网址是官方的
managewp.com,而非类似managewp-login.com或managewp.secure-auth.net等仿冒域名。
2. 强化认证
- 使用硬件密钥 (YubiKey):相比 SMS 或 Authenticator App,FIDO2/U2F 硬件密钥能更有效抵御中间人钓鱼攻击。
- 启用 phishing-resistant MFA:如果平台支持,优先选择无法被代理转发的多因素认证方式。
3. 监控账户活动
- 定期检查登录日志:留意是否有来自未知 IP 或设备的登录记录。
- 关注异常行为:如网站文件被修改、新增不明管理员账户等。
4. 及时响应
- 若怀疑中招:立即更改 ManageWP 密码,撤销所有活跃会话,并检查关联的 WordPress 站点是否被植入后门。
- 通知客户:如果是代理机构,需及时告知客户潜在风险,协助进行安全审计。