面对日益复杂的网络攻击,尤其是勒索软件和高级持续性威胁(APT),响应速度往往决定了损失的大小。微软近日宣布,正在测试 Microsoft Defender for Endpoint 的一项全新功能——自动隔离受感染端点。该功能作为“自动攻击中断”(Automated Attack Disruption)策略的一部分,旨在第一时间遏制威胁,防止其在网络中横向扩散。
核心机制:智能隔离,持续监控
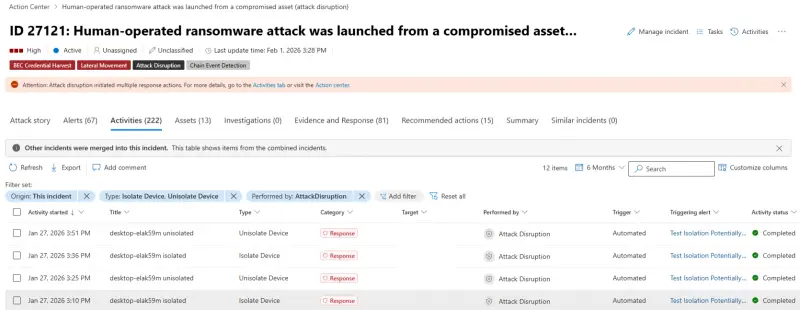
当 Defender for Endpoint 检测到设备疑似被入侵时,系统将自动执行以下操作:
- 网络断开:受感染端点立即与内部网络断开连接,切断攻击者横向移动的路径,有效防止数据泄露和勒索软件传播。
- 保留管理通道:设备仍保持与 Microsoft Defender for Endpoint 云服务 的连接。这意味着安全团队可以继续监控设备状态、收集取证数据,并远程执行修复指令,而非让设备彻底“失联”。
- 人工介入释放:安全运营人员完成调查并确认风险消除后,可通过门户轻松将设备从隔离状态释放,恢复其正常网络连接。
适用场景与限制
- 目标对象:目前该自动隔离功能仅适用于由 Microsoft Defender for Endpoint 管理的、已加入用户身份的工作站(User-joined workstations)。
- 预览状态:功能当前处于预览版阶段,企业可根据自身安全策略选择是否启用。
操作指南:如何释放隔离设备?
若需恢复被自动隔离的设备,管理员只需两步操作:
- 在 Microsoft Defender 门户的“设备清单”中选择该设备,或进入设备详情页。
- 从操作菜单中选择 “从隔离中释放” (Release from isolation)。
微软端点安全的自动化演进
此次更新是微软在自动化响应领域持续投入的最新成果:
- 2021年:推出手动隔离未受管理 Windows 设备的功能。
- 2023年:
- 全面上市 Linux 设备隔离支持。
- 引入 受感染用户账户隔离,阻止攻击者利用被盗凭证进行横向移动。
- 近期测试:
- 自动阻断未知端点流量:防止攻击者利用未被 Defender 管理的设备进行跳板攻击。
- Linux 定时扫描:允许管理员在 Linux 系统上安排防病毒扫描任务。