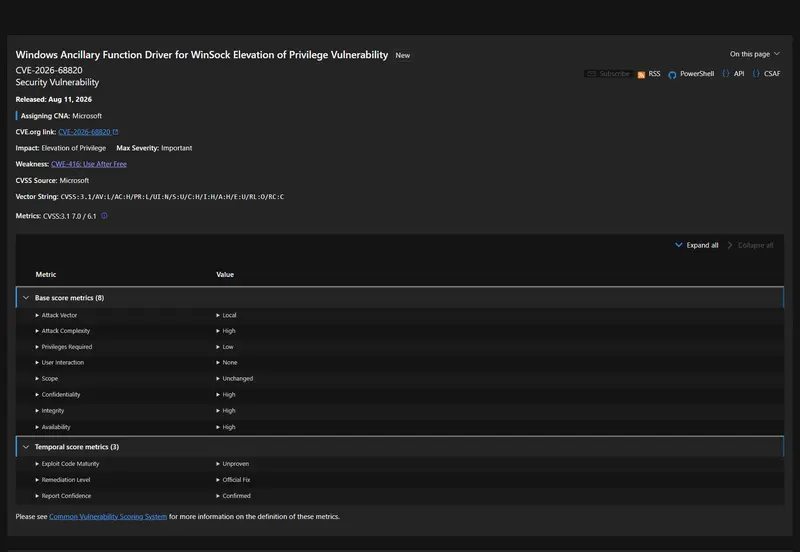
微软在本周的“补丁星期二”更新中发布了一项紧急修复程序,针对 Windows Ancillary Function driver for WinSock (AFD) 中的一个高严重性漏洞 CVE-2026-68820。最令人担忧的是,微软已确认该漏洞正在被攻击者在野外主动利用。
尽管微软评估其利用复杂度较高,但鉴于其已被用于实际攻击且无需用户交互即可提权至 SYSTEM 级别,所有 Windows 管理员和个人用户应立即采取行动。
漏洞详情:CVE-2026-68820
- 受影响组件:Windows Ancillary Function driver for WinSock (afd.sys)。这是 Windows 网络栈的核心部分,负责处理套接字通信。
- 危害等级:CVSS 评分 7.0 / 6.1(高严重性)。
- 攻击后果:本地认证的攻击者可通过特制程序触发漏洞,实现权限提升,获得最高的 SYSTEM 权限。这意味着攻击者可以完全控制受感染的机器。
- 利用条件:
- 无需用户交互:攻击者只需在目标机器上拥有本地账户并运行恶意程序即可。
- 高复杂度:成功利用需要攻击者具备较高的技术水平,可能需要收集环境信息、准备特定环境或进行中间人攻击。但这并未阻止其在野外的扩散。
受影响系统范围
该漏洞影响极其广泛,涵盖了过去十年间发布的几乎所有主流 Windows 版本:
| 操作系统 | 受影响版本 |
|---|---|
| Windows 11 | 23H2, 24H2, 25H2, 26H1 及后续版本 |
| Windows 10 | 1607 (LTSB) 至 22H2 所有版本 |
| Windows Server | Server 2012, 2012 R2, 2016, 2019, 2022, 2025 |
应对措施:立即打补丁
由于微软未提供任何临时的注册表修改或配置规避方案,安装官方补丁是唯一有效的防御手段。
- 个人用户:
- 打开“设置” > “更新和安全” > “Windows 更新”。
- 点击“检查更新”,确保安装了 2026 年 8 月 的最新累积更新或安全更新。
- 重启电脑以完成补丁安装。
- 企业/服务器管理员:
- 通过 WSUS、Microsoft Endpoint Configuration Manager 或 Microsoft Update Catalog 部署 2026 年 8 月补丁星期二 的相关安全更新。
- 优先为暴露在互联网或具有高价值数据的服务器应用补丁。
- 监控 MSRC (Microsoft Security Response Center) 页面获取最新的独立修复程序包。
该漏洞由 Check Point 的安全研究人员 Moshe Marelus 和 David Driker 发现并报告给微软。他们的贡献帮助微软在漏洞被大规模利用前发布了修复程序。