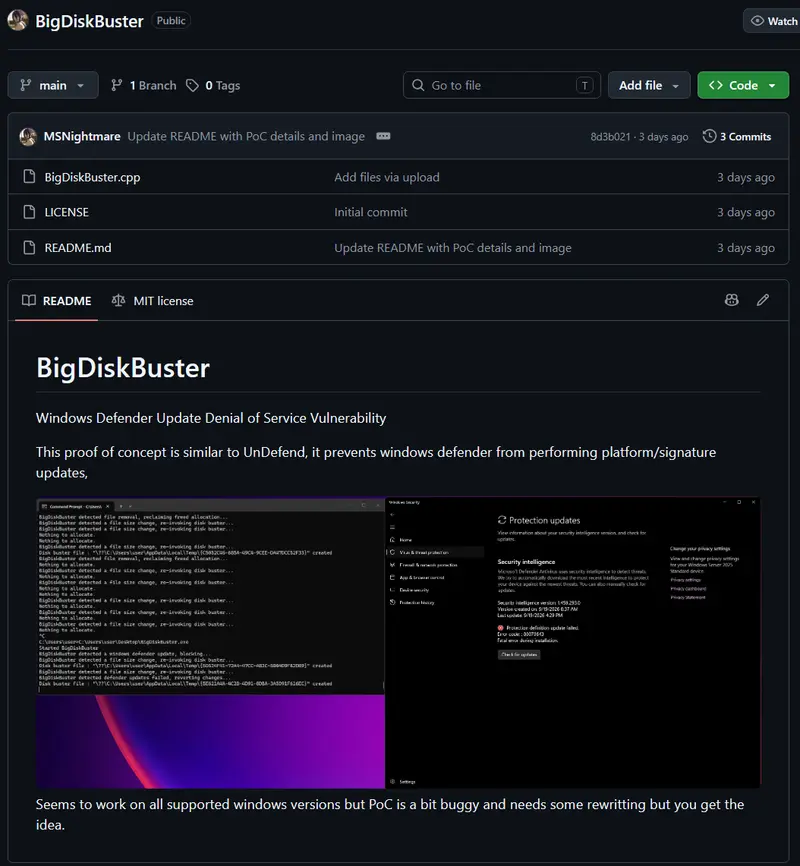
安全研究员Abdelhamid Naceri(Nightmare Eclipse)在上周末公开了Windows Defender全新零日漏洞利用工具,命名为BigDiskBuster,漏洞效果为阻止微软Defender的病毒特征库与平台更新。
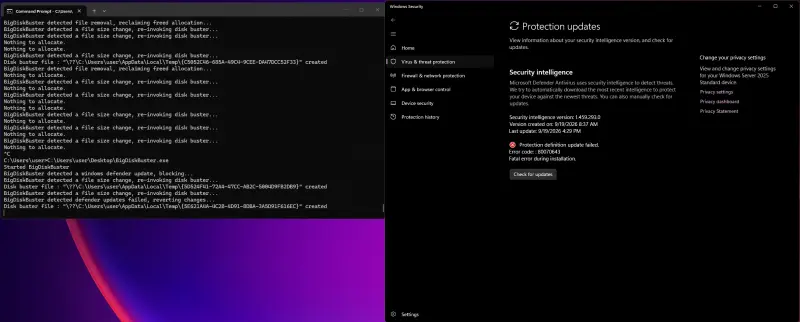
研究员介绍,BigDiskBuster原理和其在今年4月发布的UnDefend漏洞相近,普通用户权限即可实现拦截。该概念验证代码在所有受支持的Windows版本均可生效,但工具需要保持在后台运行;一旦运行,Windows Defender将被锁死在当前病毒库版本,无法获取新的安全签名更新。同时他提到这份PoC还存在一些bug,代码有待进一步改写。
该研究员自称曾为微软员工,自2026年4月起,因和微软之间2025年3月被不公平解雇的劳资纠纷,已经对外公开了近十款Windows零日漏洞利用程序。回溯近期披露记录,两周前他刚发布ShieldCrash,可实现Defender权限提升拿到SYSTEM权限;而ShieldCrash本身是用来绕过一周前刚被微软修复的ShieldBreak漏洞,ShieldBreak又绕过更早6月曝光、7月修复的RoguePlanet漏洞。
今年由他公布的漏洞还包含LegacyHive、BlueHammer、RedSun、YellowKey、GreenPlasma、MiniPlasma、UnDefend,攻击目标覆盖Microsoft Defender、BitLocker以及Windows其他核心组件。五年前,该研究员也曾发布多款Windows提权类零日漏洞。
对于研究员持续披露漏洞一事,微软此前曾发出警告,表示会对任何损害客户安全的恶意行为采取法律手段,不少安全行业人士认为这是直接对该研究员发出威胁。
目前微软已经修补了其中一部分漏洞,包括ShieldBreak、RoguePlanet、YellowKey、GreenPlasma、MiniPlasma,但仍有部分漏洞尚未推出补丁。媒体BleepingComputer就BigDiskBuster漏洞向微软寻求评论,微软发言人暂未给出回应。