Windows11的BUG似乎是层出不穷,大量用户又反馈了Windows 11一个顽固系统故障:接入互联网之后,开机短短数分钟内电脑出现整机冻结,断开网络则不会复现。不少技术爱好者排查后,锁定嫌疑对象——系统自带的 Secure-Boot-Update 计划任务。
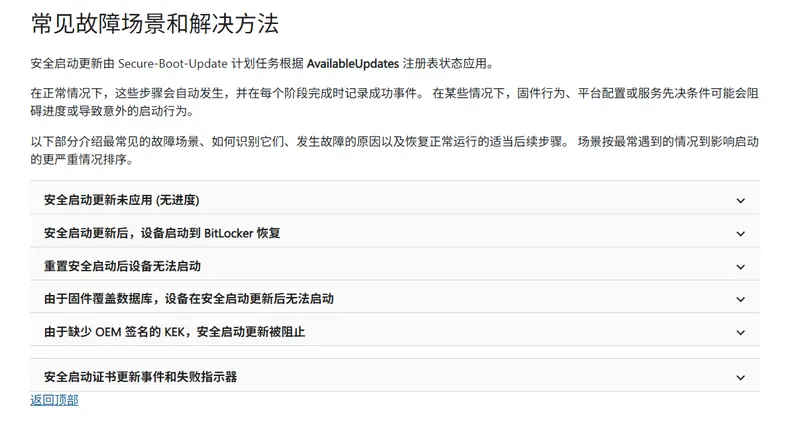
这是Windows内置、默认启用的计划任务,负责自动拉取并安装安全启动证书更新,默认每12小时执行一次。微软近年持续推送新版安全启动证书,用来替换过期旧证书,抵御bootkit、rootkit这类底层恶意程序。
任务依靠注册表AvailableUpdates位掩码记录待执行更新操作:每完成一项更新,就清除对应标记位;一旦设备UEFI固件存在兼容性缺陷,更新流程会执行失败,标记位不会清空,任务下次触发时就会无限重试,持续占用资源,最终造成整机卡死。
这个故障高发于老旧设备、厂商停止维护的硬件,常见失败环节包含安全启动数据库更新、KEK密钥交换阶段,或是OEM没有提供合规签名密钥,导致证书更新无法正常收尾。
问题机制详解
| 环节 | 正常行为 | 异常行为(导致冻结) |
|---|---|---|
| 触发条件 | 每 12 小时自动运行,或联网时触发 | 频繁/持续触发,尤其在启动后首次联网 |
| 处理逻辑 | 按序处理 AvailableUpdates 位掩码中的待办项,成功后清除对应位 | 某操作失败 → 保留位 → 下次重试 → 再次失败 → 无限循环 |
| 失败原因 | — | UEFI 固件不支持、OEM 未提供 KEK 签名、DB/KEK 更新中断 |
| 系统影响 | 短暂后台执行,无感知 | 占用关键系统线程,阻塞 I/O,导致桌面/应用冻结 |
| 离线表现 | 不触发 | 正常(解释为何用户误判为“网络问题”) |
⚠️ 关键点:
- 微软明确警告:“若 UEFI 固件不完全支持所需行为,安全启动更新可能无限期停滞或重试”
- 旧设备/停产主板更易受影响(OEM 停止提供 PK/KEK 签名)
- 冻结非随机,具时间规律性(启动后 3–5 分钟 = 任务首次触发窗口)
诊断与验证步骤
1. 检查任务状态
# 以管理员身份运行 PowerShell
schtasks.exe /Query /TN "\Microsoft\Windows\PI\Secure-Boot-Update" /FO LIST /V- 正常:
Status: Ready,Last Result: 0 - 异常:
Last Result ≠ 0,或Next Run Time频繁刷新
2. 查看事件日志
- 打开 事件查看器 → Windows 日志 → System
- 筛选来源:
Microsoft-Windows-SecureBoot-Update - 关注错误代码:
0x80070005(权限)、0xC0000022(访问拒绝)、SECUREBOOT_E_FIRMWARE(固件不支持)
3. 验证安全启动状态
Confirm-SecureBootUEFI
Get-ItemProperty -Path HKLM:\SYSTEM\CurrentControlSet\Control\SecureBoot\State -Name UEFISecureBootEnabled- 若返回
False或报错,表明安全启动本身已失效,更新任务必然失败
解决方案分级
✅ 优先推荐:修复根因
- 更新 UEFI 固件:访问设备制造商官网,安装最新 BIOS/UEFI(重点查看安全启动 相关修复)
- 重置安全启动密钥(谨慎操作):
# 仅在厂商指导下执行!可能触发 BitLocker 恢复 Set-ItemProperty -Path HKLM:\SYSTEM\CurrentControlSet\Control\SecureBoot\State -Name UEFISecureBootEnabled -Value 0 # 重启进入 UEFI 设置 → Restore Factory Keys → 重新启用 Secure Boot - 手动导入证书:从微软 安全启动证书页面 下载最新 DB/KEK,通过 UEFI 设置手动更新
⚠️ 临时缓解:禁用任务(风险自担)
# 禁用任务(阻止冻结,但停止证书更新)
schtasks.exe /Change /TN "\Microsoft\Windows\PI\Secure-Boot-Update" /Disable

# 恢复任务(确认问题解决后重新启用)
schtasks.exe /Change /TN "\Microsoft\Windows\PI\Secure-Boot-Update" /Enable
🔒 重要前提:禁用前务必确认:
- 已通过其他方式获取最新安全启动证书
- 设备不在高风险环境(如企业域、金融终端)
- 已备份 BitLocker 恢复密钥(若启用)
❌ 避免操作
- 不要删除任务(无法重建,永久丧失更新能力)
- 不要修改
AvailableUpdates注册表值(可能导致更严重启动失败) - 不要忽略固件更新(软件层修复无法替代硬件兼容性)
风险与权衡
| 选项 | 安全性 | 稳定性 | 适用场景 |
|---|---|---|---|
| 修复固件/密钥 | ✅ 高 | ✅ 高 | 所有设备(首选) |
| 禁用任务 | ❌ 低(证书过期风险) | ✅ 高 | 仅当冻结严重影响使用 + 已确认证书最新 |
| 忽略问题 | ❌ 低 | ❌ 低 | 绝不推荐 |
💡 现实困境:许多老旧设备 OEM 已停止支持,无法获得合规固件。此时禁用任务成为唯一可行方案,但需接受安全防护降级。
给用户的建议:
- 新购设备优先选择承诺长期安全启动支持的品牌
- 定期检查 UEFI 更新(至少每年一次)
- 企业环境部署安全启动健康监控脚本
- 个人用户若遇冻结,先查事件日志再行动,避免盲目禁用安全功能
微软文档目前没有正式承认这个任务会引发系统冻结,仅记录了当UEFI固件不兼容时,Secure Boot更新任务会陷入停滞重试;官方文档原有案例更多是启动故障、BitLocker锁机,本次用户新发现的整机冻结属于社区新暴露的衍生问题。