微软周四发出明确警告:运行不受支持 Windows 版本的设备,将在 2027 年 5 月 17 日和 6 月 19 日 Windows更新证书到期后,彻底失去对更新服务的访问权限,不再接收任何安全补丁。这不是可选的升级建议,而是技术层面的硬性截止——旧证书无法续期,新证书只分发给受支持且保持更新的系统。
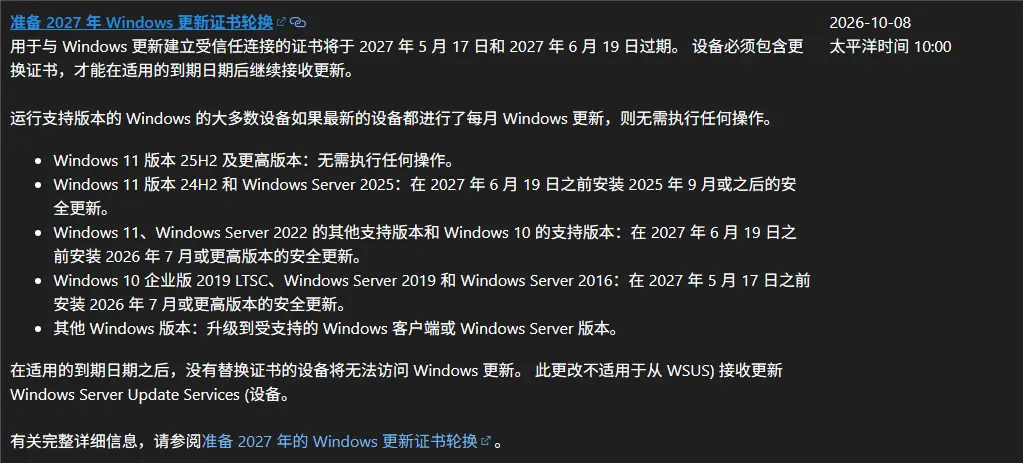
好消息是,替换证书已随近期更新推送给所有受支持版本。只要你的系统在截止日期前安装了指定更新,就无需额外操作。坏消息是,如果你还在跑 Windows 10 老版本、Server 2016/2019 或其他已终止支持的系统,留给你的时间只剩不到两年。
各版本行动清单
| Windows 版本 | 截止日期 | 所需操作 |
|---|---|---|
| Windows 11 25H2 及更高 | — | 无需操作 |
| Windows 11 24H2 / Server 2025 | 2027-06-19 | 安装 2025 年 9 月或更新的安全更新 |
| 其他受支持的 Win11 / Server 2022 / Win10 | 2027-06-19 | 安装 2026 年 7 月或更新的安全更新 |
| Win10 Enterprise 2019 LTSC / Server 2019 / 2016 | 2027-05-17 | 安装 2026 年 7 月或更新的安全更新 |
| 其他不受支持版本 | 上述日期前 | 升级到受支持的客户端或服务器版本 |
⚠️ WSUS 用户注意:通过 Windows Server Update Services 接收更新的设备不受此次证书轮换影响。WSUS 自行下载并分发更新,不依赖 Windows Update 服务端证书。但如果你的 WSUS 本身运行在不受支持的 Server 版本上,仍需单独评估升级计划。
为什么这次不能拖?
以往的“停止支持”往往是政策性的——微软宣布不再提供补丁,但技术上设备仍能连接更新服务,只是收不到新内容。这次不同:证书过期是密码学层面的硬断裂。旧证书失效后,设备根本无法与 Windows Update 服务器建立可信连接,连“检查更新”这个动作都会失败。没有缓冲期,没有宽限窗口,到期即断。
这也是为什么微软反复强调“还有时间”——因为这次真的有时间窗口,但窗口关闭后没有补救措施。不像以前还能靠手动下载补丁应急,证书断了之后,连手动更新的通道都可能受影响。
IT 管理员现在该做什么
- 盘点资产:识别所有运行较旧或不受支持版本的设备,包括那些“以为还在支持期内”的边缘机器
- 验证更新状态:确认受支持设备是否已安装 2025 年 9 月或 2026 年 7 月的安全更新,不要假设“自动更新开着就没问题”
- 制定升级计划:对无法升级到受支持版本的设备,评估替代方案(隔离、替换、退役),而不是等到 2027 年再手忙脚乱
- 测试 WSUS 环境:即使 WSUS 不受直接影响,也需确认其自身操作系统和证书链的健康状态
- 沟通利益相关者:让业务部门理解这不是“IT 想换机器”,而是“不换就没安全补丁”的技术事实
普通用户怎么办?
如果你用的是 Windows 11 24H2 或更新版本,并且保持着每月更新习惯,大概率什么都不用做。打开设置 → Windows 更新,确认最近一次安全更新已安装即可。
如果你还在用 Windows 10 且不确定版本,按 Win + R 输入 winver 查看。如果是 22H2 之前的版本,或者已经收到“此版本不再受支持”的提示,现在就该规划升级了。Windows 11 26H2 已作为启用包向符合条件的 24H2/25H2 设备推送,升级过程轻量且保留文件,但前提是硬件满足最低要求。
一个被忽略的信号
这次公告里藏着一个细节:微软特意提到 Windows 11 26H2 是“小型启用包而非完整操作系统替换”。这不只是技术说明,更是在暗示:升级的成本正在被刻意降低。微软知道很多人拖延升级是因为怕麻烦、怕丢数据、怕兼容性问题,所以把年度更新做成了几乎无感的增量包。
结合 DQI 驱动质量计划和这次的证书轮换预警,微软正在系统性地收紧 Windows 生态的“卫生标准”。能跟上的设备会更稳定、更安全;跟不上的,会被越来越快地边缘化。
这不是恐吓,是现实。2027 年看起来很远,但对需要审批预算、协调停机窗口、测试兼容性的组织来说,两年其实很短。现在开始盘点,比到时候救火从容得多。
毕竟,安全更新这东西,就像保险——你不需要它的时候觉得多余,需要它的时候才发现已经过期了。