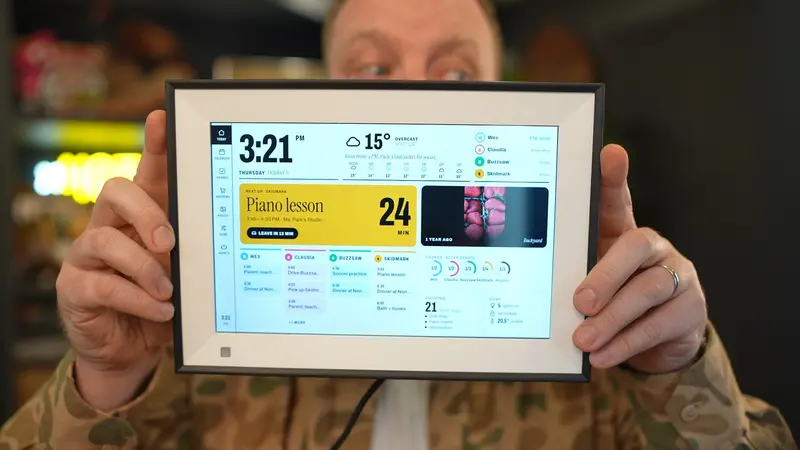
Taking over Android photo frames目标是夺回被厂商锁定的Android电子相框、日历显示屏控制权。整套仓库包含笔记、操作脚本,完整覆盖获取ADB、固件备份、Root、移除厂商预装应用,最后部署自定义启动器、浏览器与全屏Kiosk应用的全流程。
重点提醒:同一款商品名称、甚至同一个亚马逊商品链接,内部主板芯片方案可能完全不一样,刷机前必须进入「设置-关于」核对固件信息,不能直接套用脚本。
主流相框硬件对比
| 设备型号 | Skylight Calendar 15″(150-CAL) | BIUFRAME 10.1″ | PF1007L 10.1″(AiMOR) |
|---|---|---|---|
| 芯片/系统 | RK3566,Android12 | RK3126,Android6.0.1 | Allwinner A33,Android6.0.1 |
| 开箱ADB | 无,需要五次点击隐藏厂商菜单开启 | 自带ADB,屏幕弹窗确认 | 无,需要SD卡/U-Boot FEL补丁 |
| Root方式 | 修改启动ramdisk开启调试 | 自带SuperSU | 补丁启动后ADB Shell即为root |
| 改造后系统 | Lawnchair启动器,外接USB无线网卡(原生Wi-Fi失效) | Firefox、自定义Kiosk全屏网页应用 | 自定义启动器、WebView,需关闭厂商远程Root后门 |
| 注意事项 | 原厂板载无线模块不可用 | USB数据线必须支持数据传输 | 只能A to C线,C to C无法供电传数据 |
家庭仪表盘方案
仓库内置dashboard网页仪表盘示例,基于Vite开发,部署在Cloudflare Workers;配套小型Android Kiosk全屏WebView程序,无需Gradle编译。
操作交互:两指长按屏幕1.5秒,退出全屏网页回到安卓启动器。示例为模拟数据,用户可自行替换业务数据。
刷机操作硬性安全准则
项目文档总结了踩坑经验,是整个改造流程的核心规范:
- 写入闪存、分区前,必须获得设备所有者明确许可;只读读取操作无需授权。
- 写入固件前,完整备份固件,校验SHA256哈希,回读验证,确认备份文件完整。
- 不要相信Fastboot返回的OKAY成功提示,写入后必须回读校验,曾出现写入提示成功但实际无效。
- 哈希、型号、偏移量任意一项不匹配,立刻停止操作,禁止强行绕过校验。
- 单次只做一项修改,备份
.bak原始文件,保留回滚方案。 - 固件转储文件属于隐私文件,内含Wi-Fi密码、MAC地址、序列号,禁止公开上传。
改造阶段流程
整个改造划分为9个递进阶段:识别硬件 → 获取ADB → 进入Loader模式 → 固件备份 → 获取Root → 部署自定义应用 → 网络配置 → 禁用厂商OTA更新 → 交付交接。
不同硬件型号对应独立指引文档,PF1007L型号存在高危风险:原厂AiMOR应用预留远程Root Shell,设备联网前必须关闭该后门,严禁混用Rockchip系列脚本。