各位运维、后端开发、站长朋友们,今晚可能得备好咖啡了。
如果你负责的服务器里跑着 PHP,请立刻放下手里的奶茶,准备迎接一场“血雨腥风”。
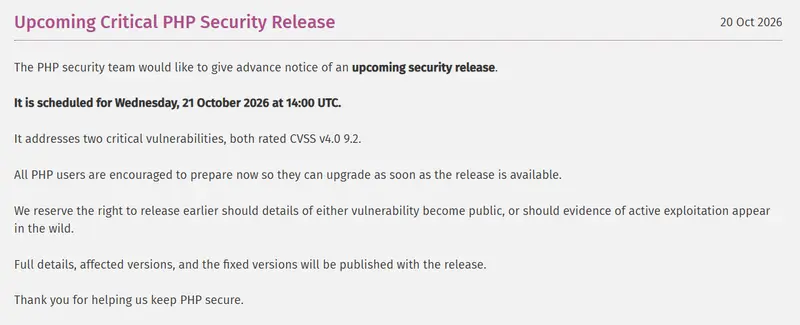
PHP 安全团队刚刚拉响了最高级别的警报:他们将在北京时间 10 月 21 日 22:00(UTC 14:00)紧急发布两个严重级别(Critical) 的安全补丁。
这不是常规的“修修补补”,而是两个能直接让你服务器“裸奔”的远程代码执行(RCE)漏洞。
祖孙三代,无一幸免
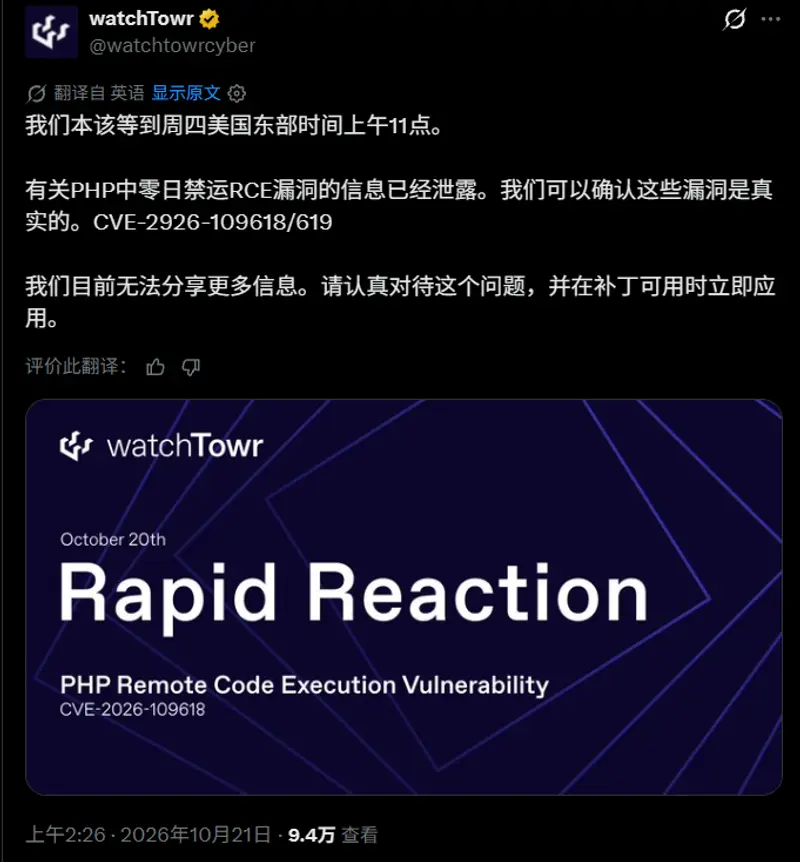
根据安全公司 watchTowr 透露的消息,这两个漏洞(CVE-2026-109618 和 CVE-2026-109619)简直是“史诗级”灾难。
为什么这么说?因为它们疑似影响从 2004 年发布的 PHP 5,一直到最新的 PHP 8 的所有版本。
好家伙,这属于是把 PHP 的“祖坟”都给刨了。只要你的服务器上跑着 PHP,不管你用的是十年前的老古董,还是刚出炉的新版本,大概率都在射程范围内。
PHP 官方给这两个漏洞的 CVSS v4.0 评分是 9.2,而一些安全研究员更是直接给出了 10.0(满分) 的评价。
禁运期泄露,黑客已经磨刀霍霍
最让人后背发凉的是,这两个漏洞原本是在“禁运期”(Embargo)内的,原计划周四才公开细节。但显然,有人没按套路出牌,漏洞细节提前泄露了。
在 Hacker News (帖子已被删)和一些安全圈子里,已经流传出一个名为 “PHP2Shell” 的利用工具视频。
视频里,黑客用这个工具如入无人之境,直接拿下了运行着 WordPress、MediaWiki、phpBB、Magento、Joomla、Laravel、Drupal 等主流 CMS 和框架的服务器。
安全公司 Sansec 的研究员甚至发出了死亡预警:“预计在补丁发布后的 15 分钟内,就会开始大规模的攻击。”
15 分钟是什么概念?可能你刚把补丁下载下来,黑客的自动化扫描脚本就已经在敲你服务器的门了。
运维保命指南
虽然 PHP 官方还没公布具体的受影响版本和技术细节(说要等补丁发布时一起给),但留给我们的时间已经不多了。
多家安全公司都在疯狂呼吁管理员/站长立刻行动。如果你不想明天上班看到公司官网或者自己的网站被挂满“澳门线上赌场”的广告,请立刻执行以下“渡劫”指南:
- 盘点家底:立刻查清楚公司/自己手里到底有多少台服务器、多少个业务线在用 PHP。别等出事了才发现角落里还有个十年没维护的旧论坛在裸奔。
- 准备快照和备份:在打补丁前,一定要给服务器做快照!一定要备份数据库! 谁也不敢保证这种紧急发布的补丁会不会引发新的兼容性灾难。
- 留出维护窗口:跟业务部门打好招呼,今晚 22:00 之后,准备停机维护。
- 死盯官网:盯紧 PHP.net 的官方公告。官方说了,如果发现野外有大规模利用,他们可能会提前发布补丁。
- 非必要断网:对于一些边缘的、非核心的 PHP 测试环境,如果实在来不及排查,最安全的办法是:直接拔网线(断网),等风头过了再说。
最后说两句
PHP 作为“世界上最好的语言”,撑起了互联网大半壁江山(尤其是各种建站系统)。这次漏洞的破坏力,绝不亚于当年的 Log4j2。
今晚,注定是个不眠之夜。
各位 PHPer,检查好你们的监控报警,把咖啡泡浓一点。希望今晚的补丁能顺利打上,也希望你们的服务器能平安度过这一劫。
咱们评论区见,祝大家的服务器都坚如磐石!