如果说每个月的“补丁星期二”是运维人的例行体检,那 2026 年 10 月 21 日这个星期三,绝对是整个互联网安全圈集体被送进了 ICU。
PHP 的“免登录接管”大坑还没填完,Node.js、GitLab、TiDB Cloud、Plex、甚至搞 AI 的 LiteLLM,排着队地往外爆雷。美国 NSA 亲自下场喊话“不打补丁就拔网线”,CISA(美国网络安全和基础设施安全局)连发多道通牒。
今天咱们不谈什么“网络安全宏观趋势”,就盘盘这魔幻的一天到底炸了多少个雷,以及你怎么保住自己的饭碗和年终奖。
1. 后端与基础设施的“连环爆”
PHP2Shell:NSA 喊你拔网线
这事儿之前刷屏了,简单复习:PHP 底层内存管理塌方,黑客发个畸形请求就能免登录接管服务器。最夸张的是,美国 NSA 直接发公告,建议受影响的机构“如果没法立刻升级,就把系统离线”。连国家安全局都怕了,你还不赶紧去宝塔面板里点一下升级?
Node.js:前端和全栈的噩梦
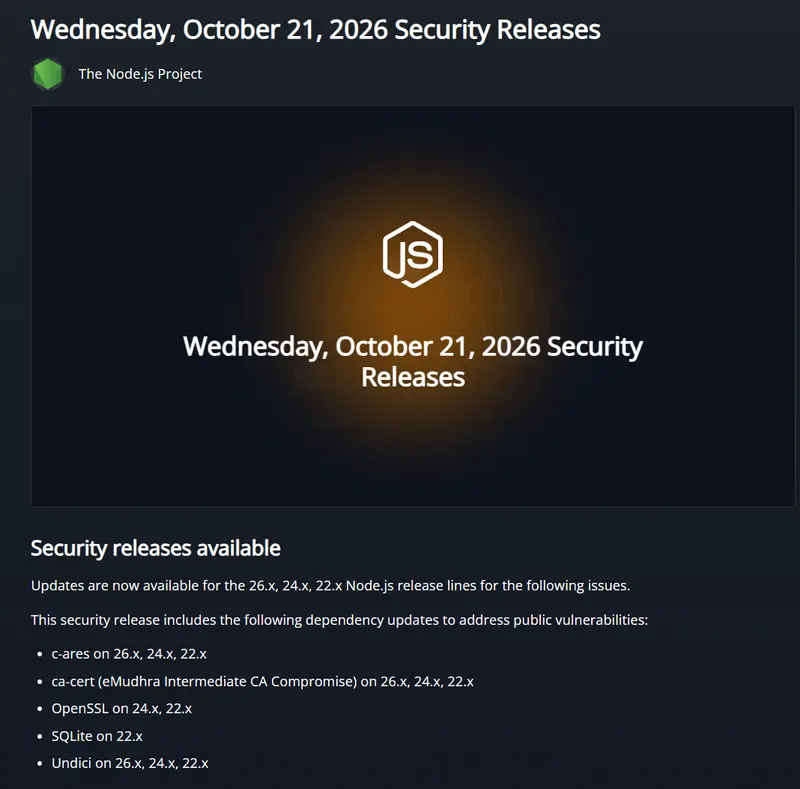
后端兄弟在修 PHP,前端和 Node 后端工程师也没闲着。Node.js 紧急发布了更新,修补了 4 个高危漏洞。
最要命的是两个 TLS 证书主机名绕过漏洞(CVE-2026-105483 和 CVE-2026-106069)。这意味着黑客在某些条件下,能直接绕过你辛辛苦苦配置的证书身份验证。此外,Brotli 解码器里还藏了个越界写入导致的 RCE(远程代码执行)。赶紧把 Node 升到 v22.23.4、v24.22.1 或 v26.12.1。
eMudhra 证书私钥泄露:比“心血漏洞”还长的尾巴
还记得那个私钥数值只有“4”的印度 CA 机构吗?虽然各大浏览器已经拉黑了他们,但这事儿的余波才刚刚开始。Go 语言的密码学大佬直言,这清理工作比当年的 Heartbleed(心血漏洞)还让人头疼。那些藏在 Docker 旧镜像、物联网设备、甚至十年没更新的 Python CLI 工具里的静态证书库,全都是定时炸弹。
2. AI 与代码托管的“背刺”
LiteLLM 被投毒:你让 AI 写代码,黑客给你下木马
现在谁不用点 AI 工具?LiteLLM 是个非常火的开源代理,用来把请求路由给各种大模型。结果周三早上,黑客直接把恶意代码注入到了 PyPI、Docker Hub 和 GHCR 上的 LiteLLM 1.107.0 版本里。
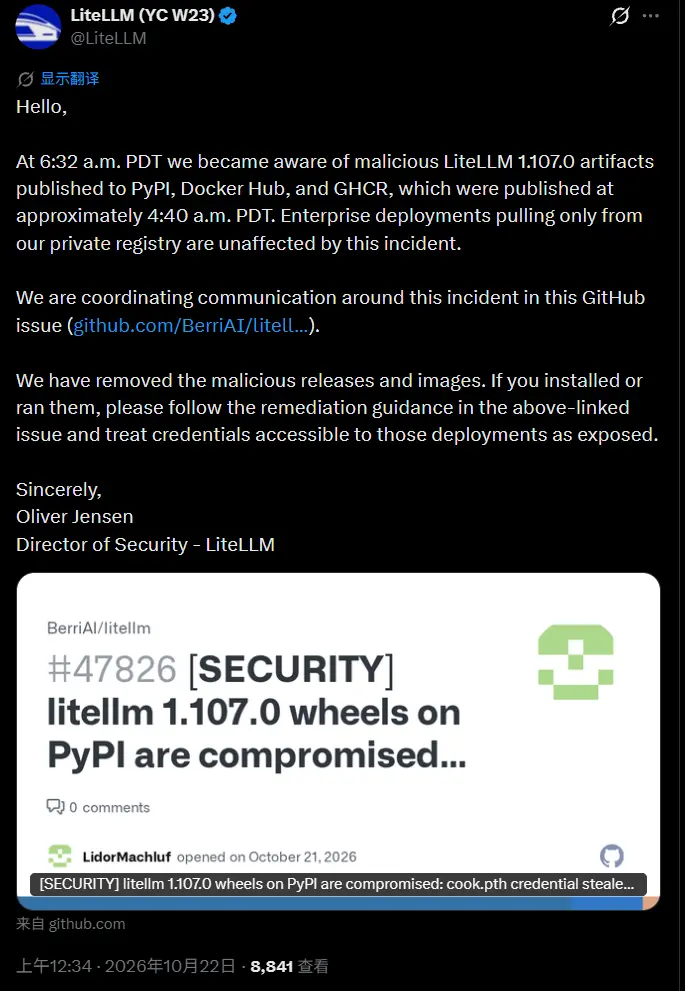
这玩意儿自带信息窃取器(专门偷云凭据和密码)和远程访问木马(RAT)。如果你刚好在早上拉取了镜像,恭喜你,你的服务器已经成了黑客的后花园。官方已经撤下了恶意包,但如果你装了,立刻假设所有凭据已泄露,赶紧轮换密钥!
GitLab:六周三个满分,12 年老版本全灭
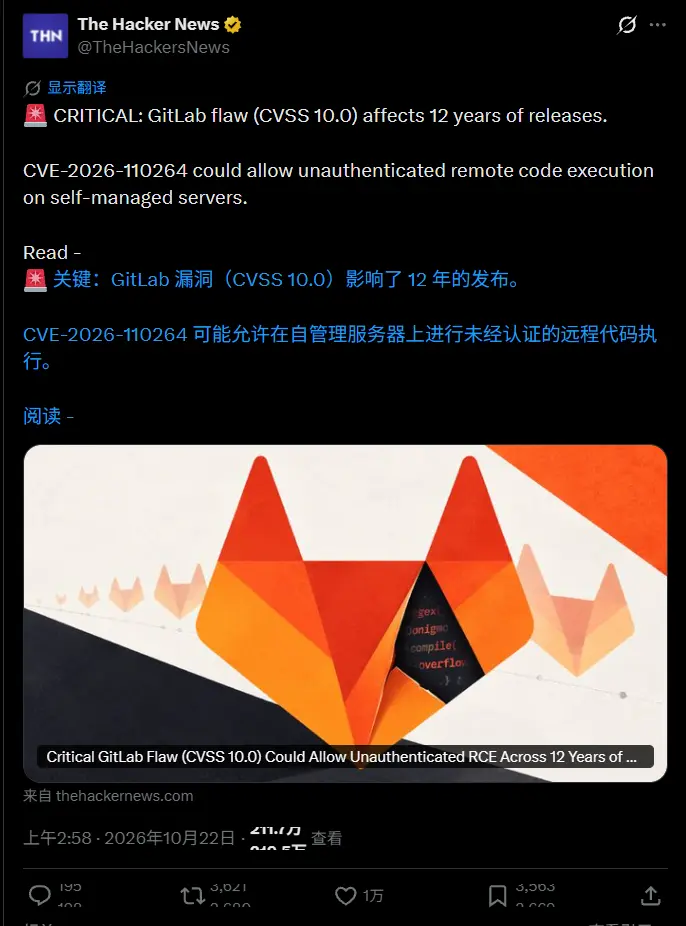
GitLab 的安全团队最近估计在集体写检讨。六周内,这是他们修的第三个 CVSS 10.0 满分漏洞。
这次的问题出在正则表达式引擎的整数溢出上,不用登录就能在服务器上执行任意代码。最离谱的是,因为 GitLab 每个版本都带着这个引擎,导致从 2014 年的 7.0 版本到最新的 19.x,所有自建版本全军覆没。
你的源码、部署密钥、CI/CD 流水线全在里面。服务器一旦被端,底裤都没了。别等周末了,今晚就按官方给出的升级路径(哪怕要经过几个中间版本)把自建 GitLab 升上去。
3. 云厂商与 NAS 的“翻车”
TiDB Cloud:黑客直播开盲盒,大厂名单满天飞
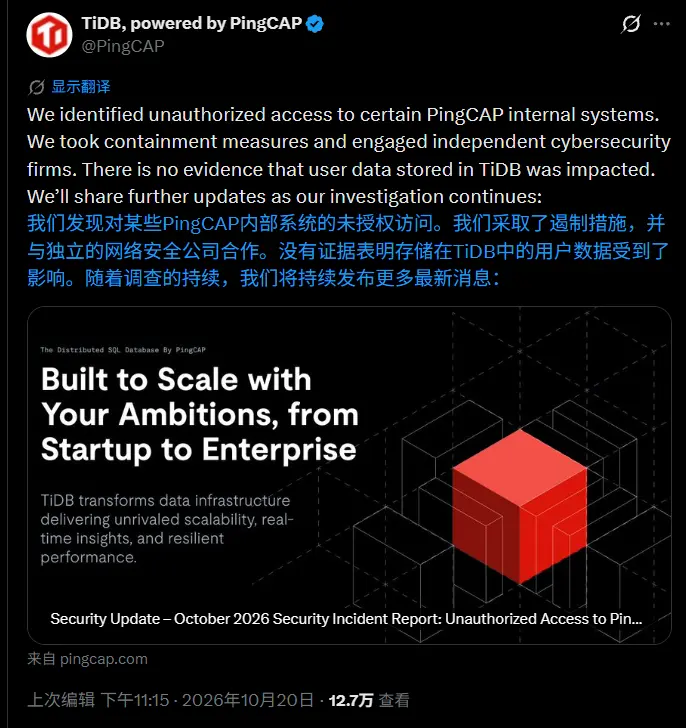
PingCAP 的 TiDB Cloud 控制平面(管理后台)被黑了。黑客组织 FulcrumSec 声称搬走了 10.6TB 数据,还列出了 Booking.com、Airbnb、Pinterest 等一堆大厂的名字。
虽然 PingCAP 安抚说“客户存在数据库里的业务数据没丢”,但管理后台的 API 密钥、账单信息、甚至客服工单里的敏感信息全漏了。如果你用了 TiDB Cloud,别等邮件通知了,立刻去控制台轮换所有管理 API 密钥,并小心那些细节极其真实的“改收款账户”钓鱼邮件。
Plex2Shell:本来想看片,结果变矿机
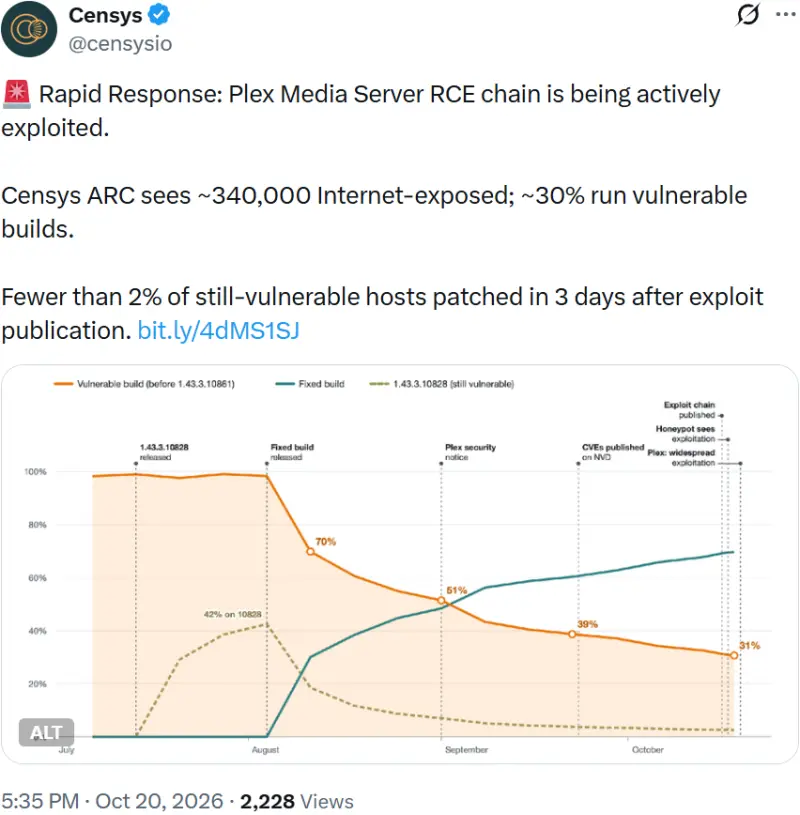
很多 NAS 玩家喜欢装 Plex 媒体服务器。结果安全研究员把 Plex 的 4 个漏洞(SSRF、URL 注入、任意文件写入)串成了一个大杀器(CVSS 9.8),直接拿到管理员令牌执行代码。
10 月 17 日开始,野外就已经有黑客用这套组合拳去扫描 Plex 蜜罐并部署挖矿程序了。CISA 已经下令联邦机构在 10 月 23 日前必须修好。如果你家 NAS 上跑着 1.43.3.10861 之前的 Plex,赶紧更新,别让你的硬盘天天满载狂转了。
西门子与 SiteGuard WAF:CISA 的“黑名单”常客
CISA 还把西门子软件中心的一个搜索路径漏洞,以及 SiteGuard Server Edition WAF 的命令注入漏洞加入了 KEV(已知被利用漏洞)目录。黑客正利用西门子漏洞搞 ClickFix(点击修复)钓鱼,用 WAF 漏洞直接绕过防御。企业网管们,看到这两个名字,直接去补丁库搜更新吧。
运维保命 To-Do List(建议截图保存)
别慌,理清主次,按这个顺序救火:
- 查 PHP:宝塔用户直接去软件商店升 PHP;自建环境确认版本在 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 之上。
- 查 GitLab:自建 GitLab 用户,立刻查看官方升级路径,今天必须把版本打到安全线以上。
- 查 Node.js:前端/全栈团队,把生产环境的 Node 升到 v22.23.4 / v24.22.1 / v26.12.1。
- 查 LiteLLM:搞 AI 应用的团队,排查是否在周三早上拉取了 1.107.0 版本,如果是,立刻作废并轮换所有云凭据和 API Key。
- 查 TiDB Cloud:用了他们家云服务的,去控制台换 API 密钥。
- 查 Plex:NAS 玩家和影音工作室,把 Plex 升到 1.43.3.10861 以上。
在这个 AI 既能帮你找 Bug,也能帮黑客秒写 PoC 的时代,漏洞从披露到被武器化的时间窗口,已经从以前的“几周”压缩到了现在的“几小时”。
今天这一天,算是给所有人敲了个震耳欲聋的警钟:别迷信什么“绝对安全的架构”,勤打补丁、做好隔离、定期轮换密钥,才是打工人保住饭碗的唯一真理。
祝大家的服务器,今天都能平安无事。