OpenNavo 是一款免费、开源的 macOS Homebrew 图形化客户端及配套 Web 应用目录。它旨在为不熟悉命令行的用户提供直观的 Homebrew Cask 管理体验,同时为高级用户提供深度的系统清理、卸载与硬件监控能力。
- 官网:https://opennavo.com/
- GitHub:https://github.com/opennavo/OpenNavo
- 网盘:https://pan.quark.cn/s/fcdeffbad2f6 提取码:C8M2
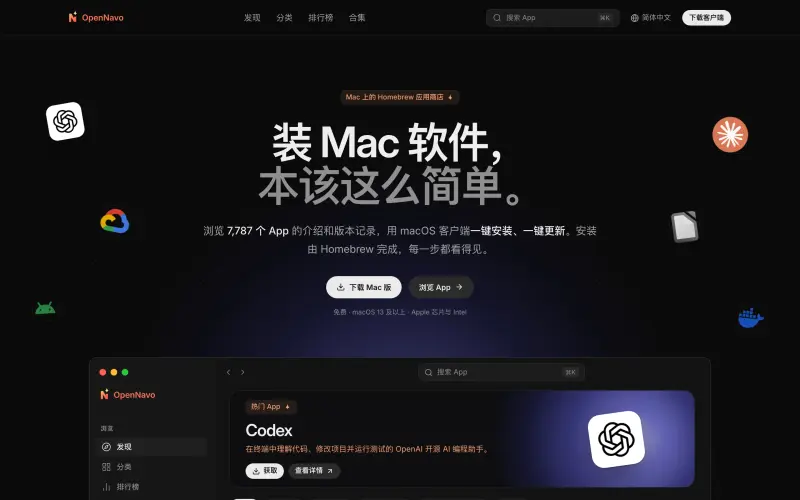
核心功能模块
OpenNavo 的功能分为 Web 端与 macOS 客户端两部分,两者无缝衔接:
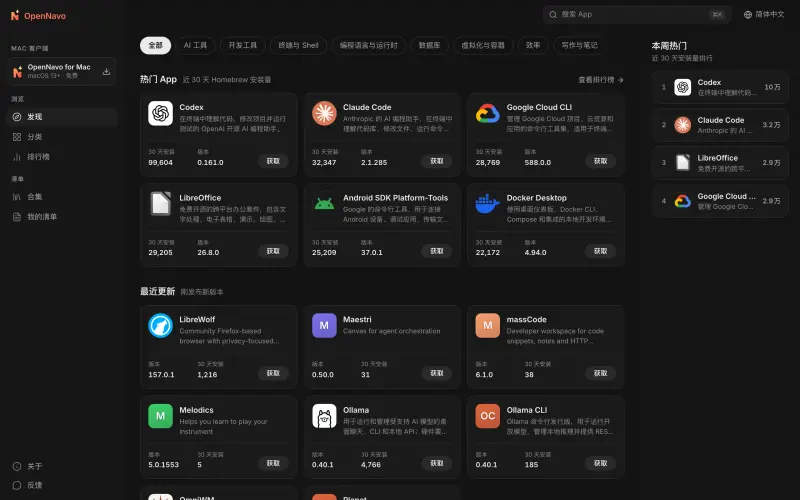
- Web 端应用目录:提供超过 7,700 个 Homebrew Cask 的浏览与搜索。支持中英文名称、拼音及别名检索(如搜索 “weixin” 即可找到微信)。详情页包含应用介绍、截图、安装量、依赖冲突、安装位置及详细的版本更新记录(支持译文与原文切换)。支持将应用加入清单并一键生成
Brewfile。 - macOS 客户端管理:
- 一键安装与更新:通过深链(
opennavo://)或本地客户端触发,任务排队执行,实时显示进度及底层运行的brew命令。支持定时检查更新,并能识别自带更新(auto_updates)与已固定(pinned)的应用。 - 彻底卸载与清理:不仅支持卸载 Homebrew 安装的应用,还能卸载 App Store、拖拽安装或
.pkg安装的应用。卸载前会列出所有相关文件(应用数据、缓存、偏好设置、后台项目等)供用户确认。清理功能可扫描并分类处理应用缓存、开发工具残留、Docker 可回收空间等,按风险分档,绝不误删个人文件。 - 系统硬件监控:提供 CPU、GPU、内存、磁盘(含 SMART 健康度)、网络、电池、温度和风扇转速的实时监控。指标可独立固定至菜单栏,支持文字或小图表展示,并可设置异常通知。
- 开箱即用:自动检测 Homebrew 环境,支持一键切换国内镜像源(如清华 TUNA、中科大、阿里云)。
- 一键安装与更新:通过深链(
严格的安全与隐私设计边界
由于客户端会在本地执行系统命令,OpenNavo 将安全边界作为设计的首要原则:
- 命令执行安全:服务端绝不执行
brew命令。客户端调用brew时不经过 Shell,而是以参数数组形式传递,且包名必须通过白名单校验,彻底杜绝命令注入风险。 - 操作范围限制:写操作仅针对具体的 Cask(显式携带
--cask参数),拒绝任何 Formula 的写操作。网页端发起的任何写操作,均需在本地客户端内二次确认。 - 谨慎的卸载与清理:非 Homebrew 安装的应用由 OpenNavo 自行清理,不运行其自带的卸载脚本。文件匹配基于 Bundle ID、App Group 等严格规则,不跟随符号链接,且默认不勾选其他应用共享的文件。清理过程不触及浏览器历史记录、密码、钥匙串、虚拟机或 iCloud 数据,且无需管理员权限。
- 安全的风扇控制:手动调节风扇转速需通过一个极小的辅助程序执行,该程序仅接受 5 个固定命令。当 OpenNavo 退出、崩溃、无响应或 Mac 睡眠时,风扇控制权立即交还系统。若芯片温度持续 10 秒达到 95°C,手动风扇将强制拉至全速以保护硬件。
- 数据隐私:所有监控读数仅保留在本地内存中,不上传也不写入磁盘。安装包始终从上游或 Homebrew 源下载,OpenNavo 不经手任何安装包文件。
工程架构与开发环境
OpenNavo 采用现代化的多语言技术栈构建,支持 10 种语言的界面与自动翻译。
- 技术栈:后端使用 Go,Web 端与管理后台使用 TypeScript/Node.js,macOS 客户端基于 Rust (Tauri) 构建,MCP 服务使用 Python。本地开发依赖 Docker 运行 PostgreSQL、Redis 和 MinIO。
- 快速启动:项目提供了完善的
Makefile。通过make setup检查工具链,make infra migrate seed启动本地基础设施,即可分别启动 API (make dev-api)、Web 端 (make dev-web)、管理后台 (make dev-admin) 和桌面客户端 (make dev-desktop)。 - 开发与测试:支持纯前端 Mock 开发(
MOCK=1 make dev-web)。测试流程包含 OpenAPI 校验、多语言静态检查、单元测试及浏览器端到端(E2E)测试。