玩 NAS的兄弟们都懂,这玩意儿就是咱们的“赛博保险箱”,里面装满了家人的照片、珍藏的电影和重要的工作文档。
但最近,这个保险箱的锁芯被人盯上了。
群晖(Synology)官方罕见地发布了最高级别的安全警告:一种名为 C3RB3R 的勒索软件正在互联网上疯狂扫射群晖 NAS 设备。如果你家的 NAS 刚好暴露在公网,且系统很久没更新,那你的数据可能已经处于极度危险之中。
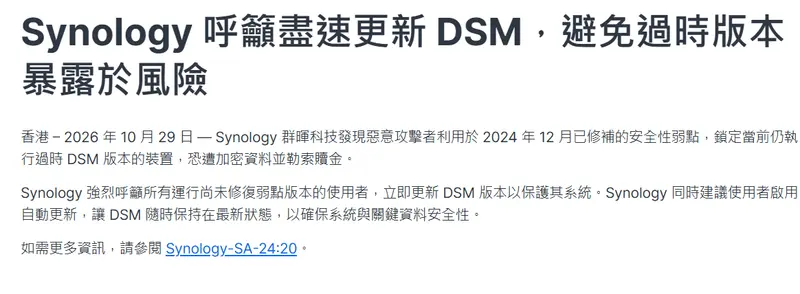
今天咱们就来扒一扒,这个勒索软件是怎么作恶的,以及普通人该如何保住自己的“身家性命”。
1. 黑客“考古”:用两年前的旧漏洞,打不更新的“钉子户”
这次攻击最魔幻的地方在于,黑客用的根本不是什么惊天动地的“零日漏洞(0day)”,而是早在 2024 年 11 月/12 月就已经被群晖官方修补过的老漏洞(包括允许任意代码执行的 CVE-2024-10441 等)。
都 2026 年底了,为什么两年前的漏洞还能大杀四方?
因为 NAS 圈子里有大量的“钉子户”!很多人买回 NAS 后,生怕更新系统会导致套件不兼容或者数据丢失,常年关闭自动更新,甚至停留在 DSM 6.2 或 7.1 的早期版本。
黑客就是利用自动化脚本,全网盲扫那些直接暴露在公网、且没有打补丁的群晖设备。一旦钻进系统,他们就会立刻加密你的所有文件。
2. 惨状还原:文件后缀变 .L0CK3D,暗网索要几千美金
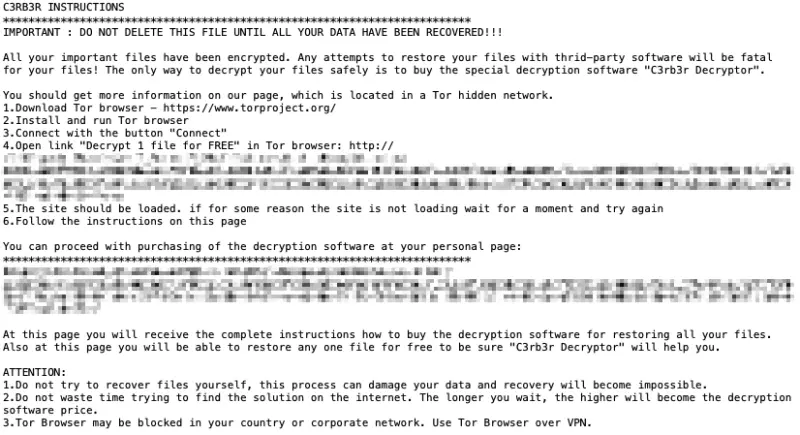
根据中招用户的反馈,C3RB3R 勒索软件非常粗暴。它会在你的 NAS 里留下一个名为 read-me3.txt 的勒索信,并把你所有重要文件的后缀名强行改成 .L0CK3D。
勒索信的内容极其嚣张:
“你所有重要文件已被加密。任何尝试用第三方软件恢复的举动都将对文件造成致命破坏!唯一安全解密的方法是购买我们的‘C3rb3r Decryptor’。”
接着,它会把你引导到一个暗网门户,要求你支付数千美元的加密货币来换取解密密钥。
(注:这个 C3RB3R 其实是借用了 2016 年臭名昭著的老牌勒索软件 Cerber 的名字,属于典型的“旧瓶装新酒”的勒索团伙。)
据互联网威胁观察站 Shadowserver 统计,目前全球有超过 38 万台群晖 NAS 直接暴露在公网上。这 38 万台设备,就是黑客眼里的“自助提款机”。
3. 保姆级自救指南(立刻执行!)
别等黑客把你的 NAS 变成“砖头”才拍大腿,请立刻按照以下步骤进行排查和加固:
第一步:检查并更新 DSM 系统(最重要!)
打开你的群晖后台,进入 控制面板 > 更新和还原,检查你的系统版本。必须升级到以下安全版本或更高:
- DSM 7.2.2:需升级到 7.2.2-72806-1 或以上
- DSM 7.2.1:需升级到 7.2.1-69057-6 或以上
- DSM 7.2:需升级到 7.2-64570-4 或以上
- DSM 7.1:需升级到 7.1.1-42962-7 或以上
- DSM 6.2:需升级到 6.2.4-25556-8 或以上
💡 强烈建议在“更新设置”中勾选*自动安装 DSM 更新,让系统自己打补丁。*
第二步:立刻关闭外网对“管理界面”的直接访问(断其后路!)
很多小白用户为了在外面方便访问 NAS,直接在路由器里把 5000/5001 端口映射到了公网。这是取死之道!
- 进入
控制面板 > 安全性 > 防火墙,绝对不要允许外网 IP 访问你的 DSM 登录页面。 - 如果要在外网访问,请使用群晖官方的 QuickConnect,或者使用 Tailscale / ZeroTier 等虚拟局域网工具,甚至配置反向代理并加上强密码和二次验证(2FA)。
第三步:开启快照与异地备份(终极底牌)
防勒索软件,最好的武器永远是备份。
- 开启 Snapshot Replication(快照):每天定时给重要文件夹打快照。就算文件被加密了,你也能一键通过快照回滚到昨天的状态,让黑客的加密变成无用功。
- 遵循 3-2-1 备份原则:使用 Hyper Backup 将核心数据定期备份到另一台 NAS、外接移动硬盘或安全的云存储(如 OneDrive / 阿里云盘)中。
群晖官方很少发布这种级别的直接警告,上一次还是 2019 年 eCh0raix 勒索软件爆发的时候。这说明这次的 C3RB3R 攻击面确实很广,且破坏力极强。
NAS 是咱们数据的最后一道防线,千万别因为懒得点一下“更新”,或者贪图外网直连的方便,就把大门向黑客敞开。