想象一下这个画面:
周末晚上,你正躺在沙发上,用家里的 Android TV 盒子看剧。电视里演着悬疑大片,而你可能不知道的是,你手里的那个电视盒子,可能也是某个“赛博悬疑大片”里的主角——它正在后台悄悄连接着远在千里之外的黑客服务器,把你家的宽带变成他们的“犯罪跳板”。
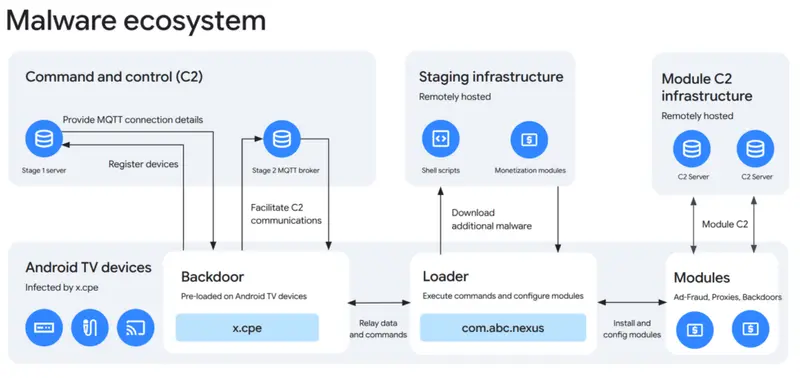
这绝不是危言耸听。最近,谷歌威胁情报组联合多方力量,刚刚端掉了一个潜伏在 超过 130 万台 Android TV 设备上的超大规模僵尸网络(代号 x.cpe)。
今天,咱们就来扒一扒这起堪称“年度最离谱”的智能设备安全惨案。
1. 客厅里的“内鬼”:披着合法外衣的间谍
这次事件最让人后背发凉的地方在于:这些中招的电视盒子,绝大多数都是经过谷歌官方认证的合法设备(主要以 MECOOL 品牌销售)。
按理说,谷歌的认证流程应该能把恶意软件挡在门外,但幕后黑手——深圳视壮科技(Videostrong Technology Co., Ltd.) 玩了一手极其狡猾的“偷天换日”。
他们的作案手法是这样的:
- 先装好人:在设备送审时,提供干净的系统,顺利通过 Google 认证。
- 暗度陈仓:设备卖到你家并联网后,系统里预装的一个名叫
x.cpe或com.oemservice的“存根应用”就会悄悄苏醒。 - 获取最高权限:这个应用本身看起来人畜无害,但它却拥有系统级权限。它不仅能根据厂商的指令,在后台静默安装各种恶意软件模块,还直接把你的 Play Protect(谷歌安全保护机制)给关了!
这就相当于,你家门锁是谷歌发的,但厂商自己偷偷配了一把万能钥匙,还把报警器给剪断了。
2. 你的电视盒子,到底在干些什么“脏活”?
一旦被植入恶意模块,你的电视盒子就不再是单纯的看剧工具了,它会变成黑客手里的“提线木偶”。根据谷歌的监控,这些被劫持的设备主要在干三件坏事:
🌐 充当“住宅代理”
黑客会把你的家庭宽带伪装成普通的网络流量。当他们需要攻击其他网站、刷单或隐藏真实 IP 时,就会通过你的电视盒子把请求发出去。在网警看来,所有的恶意流量,都是从你家的 IP 地址发出去的。
💰 广告欺诈(疯狂刷点击)
盒子会在后台疯狂加载、点击你根本看不到的隐蔽广告,用你家的电费和网速,为黑客骗取广告费。
👁️ 全方位的隐私偷窥
这是最可怕的一点。厂商(Videostrong)拥有对设备的完全控制权。他们可以远程执行终端命令、截取你的电视屏幕,甚至探测你家局域网里的其他设备(比如你的电脑、手机、智能摄像头)。谷歌表示,他们曾实时观察到该厂商在干这些事。
3. 多方联手,谷歌直接“掀桌子”
面对这种把谷歌证按在地上摩擦的恶劣行径,谷歌这次没有手软。
他们联合了日本国家警察厅、Synthient 和 Trend Micro,发起了代号为“粉碎僵尸网络”的雷霆行动:
- 通过法律手段,直接查封了 Videostrong 用于运营僵尸网络的域名和 C2(命令与控制)服务器。
- 切断了该厂商与大约 1000 万台受损设备的联系(注:Trend Micro 统计实际受感染设备约为 147 万台,主要集中在巴西、马来西亚、伊拉克、墨西哥和中国台湾地区,但欧美也有数万台)。
- 永久封杀:谷歌直接宣布与 Videostrong 断绝关系,该公司及其子公司将永远无法再使用 谷歌的应用和服务。
4. 危机解除了?并没有!残留的“定时炸弹”
虽然僵尸网络被切断了,但如果你刚好买到了中招的盒子,你的设备现在依然是不安全的。
因为:
- Play Protect 依然是被禁用的状态,你的设备失去了官方的安全扫描能力。
- 那些恶意的系统应用还躺在你的盒子里。由于它们拥有系统级权限,普通用户根本无法像卸载普通 App 那样把它们删掉。
Synthient 目前已经公布了包含 182 个设备型号 的黑名单。如果你家里刚好有来源不明的 MECOOL 或其他白牌 Android TV 盒子,强烈建议去核对一下。
💡 避坑与自救建议:
- 查型号:对照安全机构发布的 182 个受感染型号列表,看看自己是否中招。
- 别心软:如果确认中招,且盒子依然无法卸载系统级恶意应用,最安全、最省心的办法是:直接扔掉,换一个大品牌、正规渠道、且带有官方安全更新支持的电视盒子。 不要为了省几百块钱,把整个家庭网络的隐私和安全搭进去。
对于咱们普通消费者来说,这也是一个深刻的教训:买智能设备,千万别贪便宜去买那些不知名的所谓外贸盒子。你以为买的是性价比,实际上你可能买的是一个全天候监控你、还拿你家宽带去干坏事的“赛博间谍”。