作为全球市场占有率第一的浏览器,Chrome 几乎是每个人电脑和手机上的“互联网大门”。但如果你最近没有更新它,你家的大门可能已经被黑客悄悄撬开了。
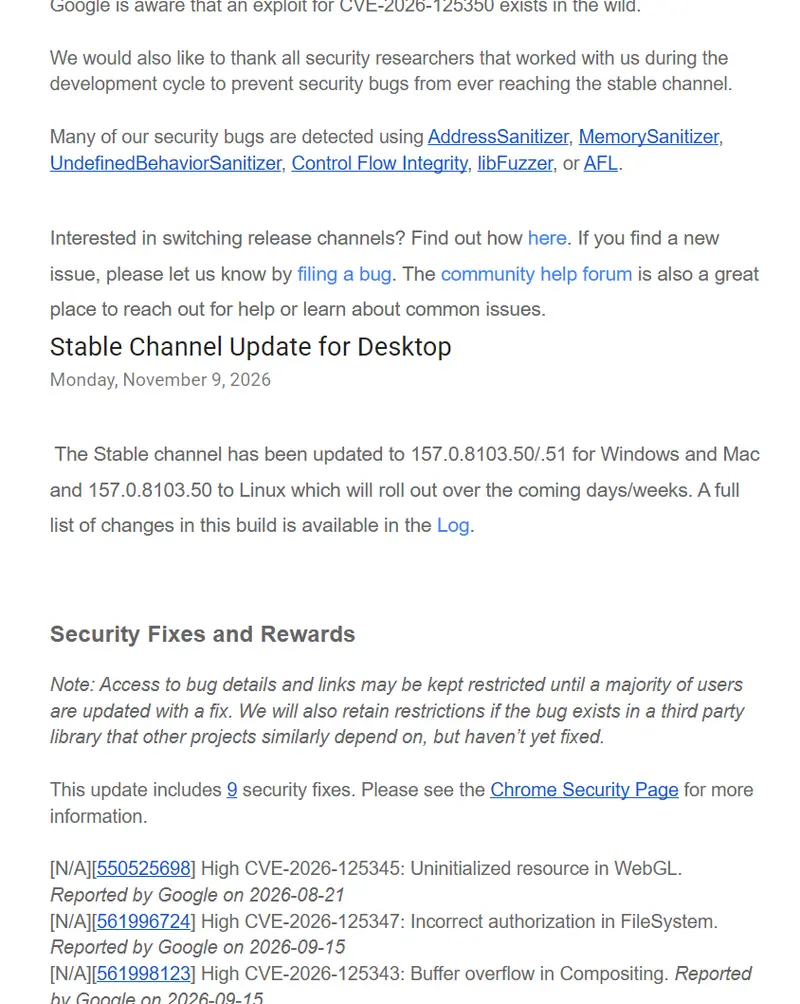
就在本周一,谷歌紧急拉响了最高级别的防空警报,发布了一项安全更新,修补了今年第 8 个在野外被积极利用的“零日漏洞”(Zero-day)。
1. 案发现场:什么是“释放后使用(UAF)”?
这次被黑客盯上的漏洞编号为 CVE-2026-125350,被评定为高严重性。它潜伏在 Chrome 的 XML 组件中,属于一个经典的内存破坏漏洞:释放后使用(Use-After-Free, 简称 UAF)。
👨💻大白话翻译:
想象一下,你在酒店(内存)开了一间房(对象),退房时(释放内存),前台把房间打扫干净并标记为“空闲”,但你手里的房卡(指针)却没有被注销。
这时候,如果有另一位客人(恶意代码)住进了这个房间,而你恰好又用那张没注销的房卡刷开了门(读取或执行),你就会看到别人的私密物品,甚至能在这个房间里“为所欲为”。
在 Chrome 中,当 XML 解析器处理网页数据时,如果删除了某个对象却没清理干净指针,黑客就能利用这个“幽灵指针”操纵内存布局,最终在你的浏览器里执行恶意代码(比如悄悄安装木马、窃取密码或发起勒索)。
2. Chrome 的 2026“渡劫”记录:今年已经第 8 次了!
你可能觉得“零日漏洞”是很罕见的事情,但对于 Chrome 这种体量的超级应用来说,它简直是黑客眼中的“提款机”和“练兵场”。
让我们简单复盘一下 Chrome 在今年的“渡劫”史(这还只是被发现在野外遭到实际利用的):
- 2月:CSS 字体特性值实现中的迭代器失效漏洞(CVE-2026-2441)。
- 3月:Skia 2D 图形库越界写入(CVE-2026-3909)与 V8 引擎不当实现(CVE-2026-3910),单月双杀。
- 4月:WebGPU 底层实现 Dawn 中的 UAF 漏洞(CVE-2026-5281)。
- 6月:V8 引擎越界读写(CVE-2026-11645)。
- 9月:V8 引擎越界写入(CVE-2026-87491)与类型混淆(CVE-2026-85046),再次双杀。
- 11月(今天):XML 组件 UAF 漏洞(CVE-2026-125350)。
可以看出,V8 JavaScript 引擎依然是重灾区,而图形库(Skia/Dawn)和基础解析组件(XML/CSS)也频频被黑客拿来做文章。谷歌的威胁分析组(TAG)更是常年和那些利用这些漏洞投放间谍软件的国家级黑客组织“斗智斗勇”。
3.如何检查并更新你的 Chrome?
目前,谷歌已经向 Windows、macOS 和 Linux 的稳定版桌面渠道推送了修复补丁。
✅ 安全版本号:
- Windows / macOS:157.0.8103.50 或 .51
- Linux:157.0.8103.50
🛠️ 手动更新步骤:
- 打开 Chrome 浏览器。
- 点击右上角的三个点(菜单) -> 帮助 -> 关于 Google Chrome。
- 浏览器会自动检查更新并开始下载。
- 下载完成后,点击 “重新启动” 即可。
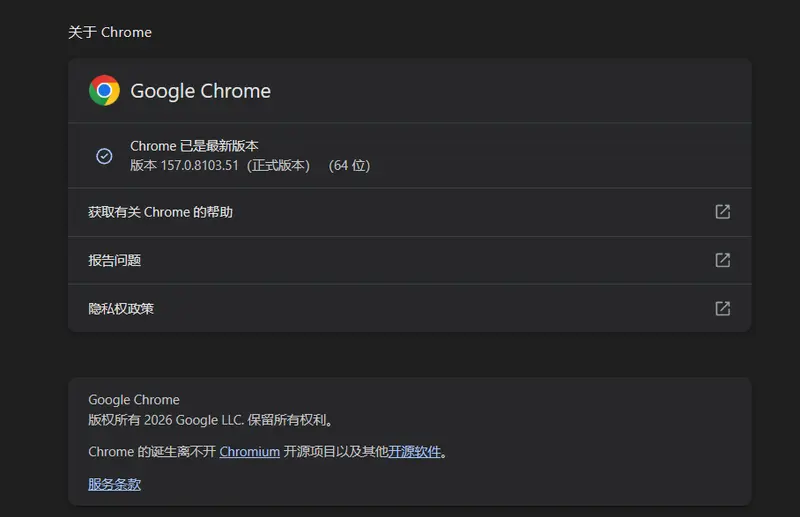
💡 懒人福音:如果你不想手动点,只要确保你的 Chrome 没有被后台进程死死卡住。正常情况下,Chrome 会在后台自动下载更新,你只需彻底关闭并重新打开一次浏览器,补丁就会自动生效。
4. 为什么谷歌对漏洞细节“守口如瓶”?
细心的朋友可能会发现,谷歌在公告中对这次攻击的细节语焉不详。
这是因为在安全圈有一个不成文的规矩:在大多数用户完成更新之前,绝不公开漏洞的利用细节(PoC)。
如果过早公开,无异于给全球的黑客发了一份“攻击说明书”,让那些还没来得及更新的用户沦为待宰的羔羊。此外,如果这个 XML 漏洞还存在于其他第三方开源库中,谷歌也会保留细节,给其他项目留出修补的时间。
对于普通用户来说,我们能做的最有效的防御,就是保持软件更新。不要对浏览器的“重启以更新”提示视而不见,那可能是谷歌安全团队为你挡下的一发暗枪。
