你的Windows 11电脑,即将被应用“审判”。
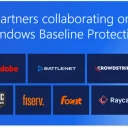
微软正在向预览体验成员推送一项名为 Windows Baseline Protection(基线保护) 的新功能。它将安全启动、内存完整性、TPM 2.0等8项安全特性整合为一个统一的“是/否”状态,供应用程序查询。如果你的电脑未通过检查,Adobe、Battle.net、1Password等已接入测试的应用可以自行决定:警告、降级、或直接拒绝运行。
该功能计划于2027年正式面向公众推出。但对于双系统用户、Linux爱好者、以及曾为性能关闭内存完整性的游戏玩家来说,倒计时已经开始了。
1. 核心机制:从“分散检查”到“统一判决”
过去,应用各自为政地检查安全状态:银行App查TPM、防作弊系统查驱动签名、游戏查安全启动。这导致了碎片化的体验和重复的检测开销。
Baseline Protection将这一切统一为一个API:
| 旧模式 | 新模式 |
|---|---|
| 每个应用独立检查单项安全特性 | 操作系统提供统一的安全状态报告 |
| 本地检查结果易被伪造 | 可选硬件担保的Attestation Token,服务端验证 |
| 用户在不同应用中看到不同的安全提示 | 设置中集中显示缺失项,一键修复 |
| 安全门槛由应用各自定义 | 微软定义基线,开发者选择响应策略 |
💡 关键区别:Smart App Control判断“应用是否可信”,Baseline Protection判断“电脑是否可信”。前者保护系统免受恶意软件侵害,后者让应用确认运行环境的安全性。
2. 8项强制检查清单(首版)
| 保护措施 | 作用 | 常见关闭原因 |
|---|---|---|
| TPM 2.0 | 硬件级敏感数据保护 | 老旧硬件不支持 |
| Secure Boot | 启动时阻止恶意固件 | 双系统引导Linux、使用未签名引导加载程序 |
| VBS (基于虚拟化的安全) | 隔离关键系统进程 | 性能影响、虚拟化冲突 |
| Memory Integrity (内存完整性) | 阻断受保护区域中的恶意代码 | 游戏帧率优化、驱动兼容性 |
| 仅限签名驱动 | 仅加载经签名的驱动程序 | 使用自制/修改驱动 |
| Windows认证驱动 | 仅允许符合WHQL签名的驱动 | 同上 |
| 内核调试器保护 | 阻止工具绕过安全机制 | 开发/调试需求 |
| 易受攻击驱动保护 | 阻止已知漏洞驱动 | 老旧外设依赖 |
⚠️ 重要提醒:微软明确表示这是“版本化安全状态”,未来版本会不断提高门槛。今天能通过的电脑,明天可能就无法通过。这不是一个静态标准,而是一个持续收紧的安全基线。
3. 谁已接入?他们会怎么做?
| 公司 | 应用场景 | 表态 |
|---|---|---|
| Schoolyear | 考试前验证学生电脑合规性 | 最清晰的用例:不达标=不能考试 |
| Battle.net | 提高安全门槛同时减少玩家摩擦 | 未明确说会阻止,倾向于渐进式 |
| Adobe | 打击盗版和恶意软件 | 与安全努力“相辅相成”,未承诺不阻止 |
| 1Password | 验证密码管理器运行环境安全性 | 测试中,策略未公开 |
💡 现实预期:虽然目前没有公司明确表示“一刀切阻止”,但技术能力已经就位。一旦某个厂商因安全事件决定启用硬拦截,其他厂商可能迅速跟进。用户的命运,从此掌握在应用开发者的策略选择中。
4. 对特定用户群体的影响
🎮 游戏玩家
- 2022年微软曾建议关闭内存完整性以提升帧率,许多玩家照做了
- 现在Windows 11在新电脑上自动启用它,但手动关闭过的不会被重新开启
- 后果:未重新开启的电脑将无法通过基线检查,未来可能被游戏防作弊系统拒绝
🐧 双系统/Linux用户
- Secure Boot与许多Linux发行版的引导加载程序不兼容
- 为引导Linux而禁用Secure Boot = 无法通过基线检查
- 后果:Adobe、战网等应用可能在Windows侧拒绝运行
🏢 企业IT管理员
- Microsoft 365管理中心新增“Baseline Security Mode”面板
- VBS、Secure Boot、TPM当前标记为“仅报告”
- 注意:开启VBS ≠ 开启Memory Integrity或Credential Guard,需分别配置
💻 虚拟机用户
- 无虚拟TPM/Secure Boot的VM大概率无法通过全部检查
- VMware/Hyper-V需显式启用vTPM和安全启动支持
5. 用户体验改进:终于不用层层翻找了
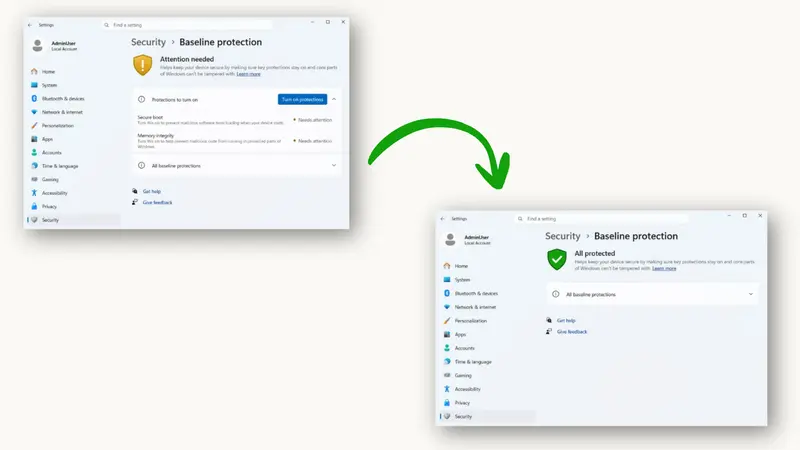
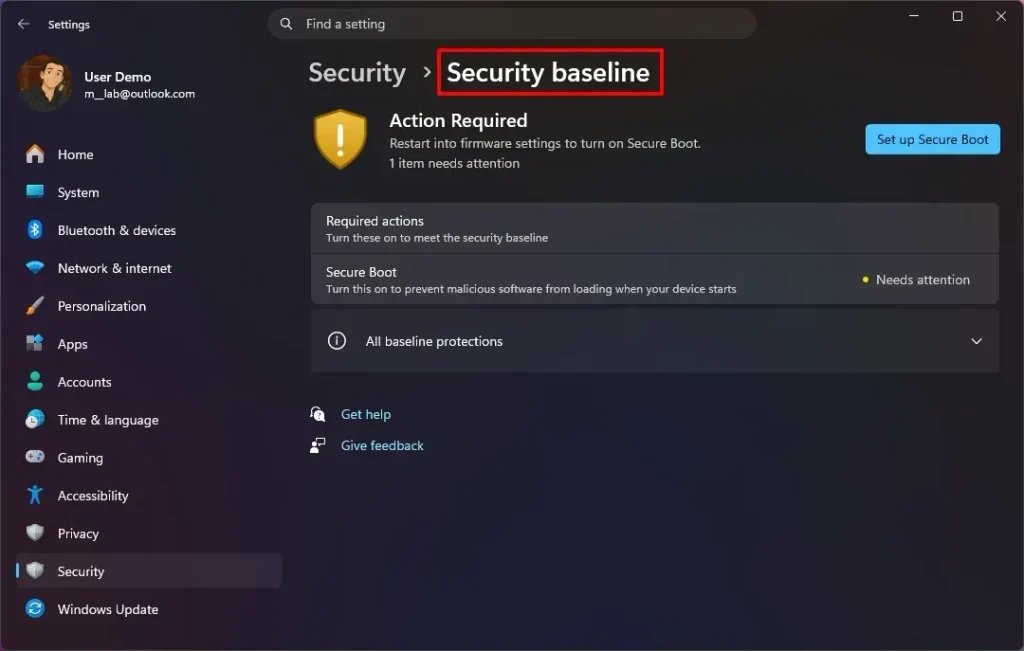
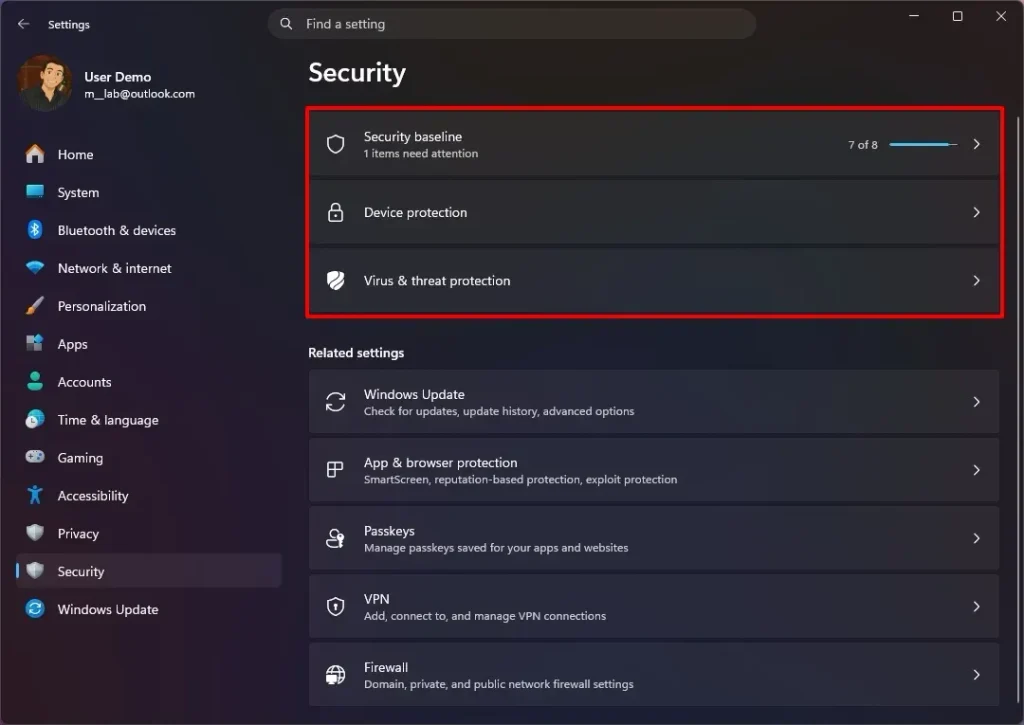
好消息是,微软在设置 > 安全 > 基线保护中提供了集中管理页面:
- ✅ 通过:绿色盾牌 + “全部受保护”
- ⚠️ 未通过:黄色盾牌 + “需要注意” + 缺失项列表
- 🔧 一键修复:“开启保护”按钮自动启用所有可启用项,提示重启
- 📱 安全启动引导:弹出对话框含高级重启按钮+二维码,手机扫码查看UEFI操作步骤
应用也可以直接引导用户到此页面。这比过去在Windows安全中心、核心隔离、UEFI菜单间反复跳转友好得多。
6. 争议与风险:安全进步的代价
✅ 正面价值
- 统一安全基线,减少碎片化
- 硬件担保令牌比本地检查更难伪造
- 集中管理降低用户认知负担
- 推动生态整体安全水位提升
⚠️ 潜在风险
- 用户自主权让渡:电脑“是否可信”由应用而非用户决定
- 双系统/开发场景被边缘化:合法的非标准配置被视为“不可信”
- 版本化门槛的不可预测性:今天合规≠明天合规,用户被动追赶
- 开发者权力过大:缺乏对“拦截决策”的透明度要求和申诉机制
- 性能vs安全的永恒矛盾:内存完整性等特性的性能代价仍未完全解决
7. 建议
| 你的身份 | 建议 |
|---|---|
| 普通用户 | 更新后检查设置>安全>基线保护,确保全部绿色;不要为性能随意关闭安全特性 |
| 游戏玩家 | 若曾关闭内存完整性,评估性能影响后决定是否重新开启;关注常玩游戏的官方公告 |
| 双系统用户 | 评估Secure Boot对Linux引导的影响;考虑为Windows保留独立磁盘/分区以满足基线 |
| 企业IT | 在M365管理中心启用Baseline Security Mode监控;制定内部合规标准和例外流程 |
| 应用开发者 | 审慎选择响应策略;优先警告而非拦截;提供清晰的修复指引;避免滥用Attestation Token |
| VM用户 | 启用vTPM和安全启动;或在测试环境中接受基线检查失败 |
对于绝大多数用户来说,保持默认安全设置是最优解。但对于双系统用户、开发者、性能敏感玩家等“非标准”用户群体,这个功能可能意味着在安全性和可用性之间做出痛苦的选择。
2027年正式推出前,我们还有时间观察和调整。但趋势已经清晰:Windows正在从一个“用户完全掌控的平台”,变成一个“平台与应用共同治理的环境”。接受还是抵制,取决于你对“安全”和“自由”的权重分配。