微软刚刚确认了又一起与“7月Bug”相关的安全事件。
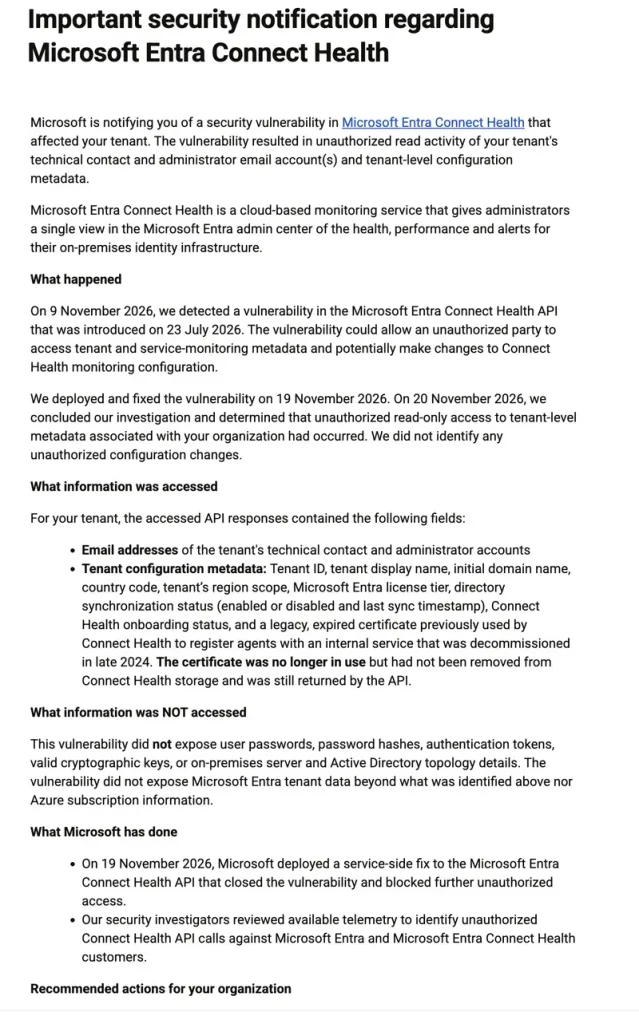
这次中招的是 Entra Connect Health ——一个用于监控本地身份基础设施健康状态的云服务。由于2026年7月23日引入的一个API缺陷,攻击者在11月9日至19日期间获得了部分客户租户级元数据的只读访问权限。
好消息是:密码、令牌、密钥等核心凭证未泄露,服务器端修复已部署。坏消息是:暴露的联系人邮箱和租户配置信息,足以支撑精准的钓鱼和社会工程攻击。
🔍 泄露了什么?没泄露什么?
✅ 已确认暴露的数据:
| 类别 | 具体内容 |
|---|---|
| 租户标识 | 租户ID、显示名称、初始域名、国家代码、区域范围 |
| 许可与状态 | Entra许可证层级、目录同步状态、Connect Health入职状态 |
| 联系信息 | 技术联系人和管理员账户的电子邮件地址 |
| 旧证书 | 一个已于2024年底退役的内部服务证书(已过期、不再使用,但未从存储中清除) |
❌ 确认未暴露的数据:
- 用户密码及密码哈希
- 身份验证令牌
- 有效加密密钥
- 本地服务器或Active Directory拓扑详情
- Azure订阅信息
⚠️ 关键判断:这不是“凭证泄露”,而是 “情报泄露”。攻击者拿不到你的钥匙,但拿到了你的门牌号、住户名单和门锁型号——足够策划一次精准的敲门诈骗。
📅 时间线与响应
| 日期 | 事件 |
|---|---|
| 2026-07-23 | 缺陷引入Entra Connect Health API |
| 2026-11-09 | 微软检测到异常访问 |
| 2026-11-19 | 服务器端修复部署 |
| 2026-11-20 | 调查结束,确认只读访问发生,未发现配置篡改证据 |
值得注意的是,这与近期导致M365 Exchange/Outlook大规模中断的Bug同源于7月。同一个月的代码变更,引发了至少两场不同性质的事故——一场是可用性灾难,一场是 confidentiality 泄露。
🛠️ 你现在该做什么
微软明确表示无需安装软件更新(服务器端已修复),但以下行动仍需手动执行:
Step 1:运行自查脚本
微软发布了只读PowerShell脚本,可在本地运行检查当前暴露的信息类型。注意:它只能返回当前值,无法重建事件期间的历史快照。
Step 2:通知安全与IT团队
暴露的管理员/技术联系人邮箱是高价值钓鱼目标。确保相关人员知晓此事件,对可疑邮件提高警惕。
Step 3:加固特权账户MFA
审查所有Entra管理员和技术联系人账户,确保启用抗钓鱼MFA(FIDO2/Windows Hello/证书),而非仅短信/语音验证。
Step 4:审计Connect Health配置与日志
- 检查Connect Health监控配置是否有未授权变更
- 审查审计日志和登录活动,寻找异常访问模式
- 关注11月9日-19日期间的可疑操作
Step 5:清理遗留资产
那个“已退役但未删除”的旧证书是一个警示。借此机会审查Entra Connect Health及相关服务中的过期凭证、废弃配置和冗余注册。
💡 超越本次事件:7月Bug的系统性教训
一个月内,两个独立事故追溯到同一时期的代码变更。这暴露的不是某个开发者的疏忽,而是变更管理流程的系统性薄弱点:
- 回归测试覆盖不足:API权限边界、数据暴露面等安全属性未被纳入自动化回归测试
- 变更窗口风险集中:大量改动集中在同一时期发布,增加了交叉影响和遗漏的概率
- 检测延迟过长:7月引入的缺陷,11月才被发现。近4个月的暴露窗口说明运行时监控和异常检测存在盲区
- 遗留资产管理缺失:退役服务的证书未及时清理,成为额外的攻击面
对企业用户的启示:不要假设云服务商的安全变更已经过充分验证。对于Entra这类身份基础设施,建立独立的配置审计和异常监控能力,比依赖厂商的事后通报更可靠。
微软的反应速度尚可(10天内完成检测→修复→调查),但4个月的暴露窗口仍然太长。对于依赖Entra的组织来说,信任但要验证不应只是一句口号,而应落实到日常的独立审计中。