Linux 社区正面临新一轮安全危机。近日,编号为 CVE-2026-46300 的高危内核权限提升漏洞 Fragnesia 被公开披露。该漏洞源于 Linux XFRM ESP-in-TCP 子系统中的逻辑错误,允许非特权本地攻击者通过对只读文件的内核页缓存进行任意字节写入,从而轻松获得 Root 权限。
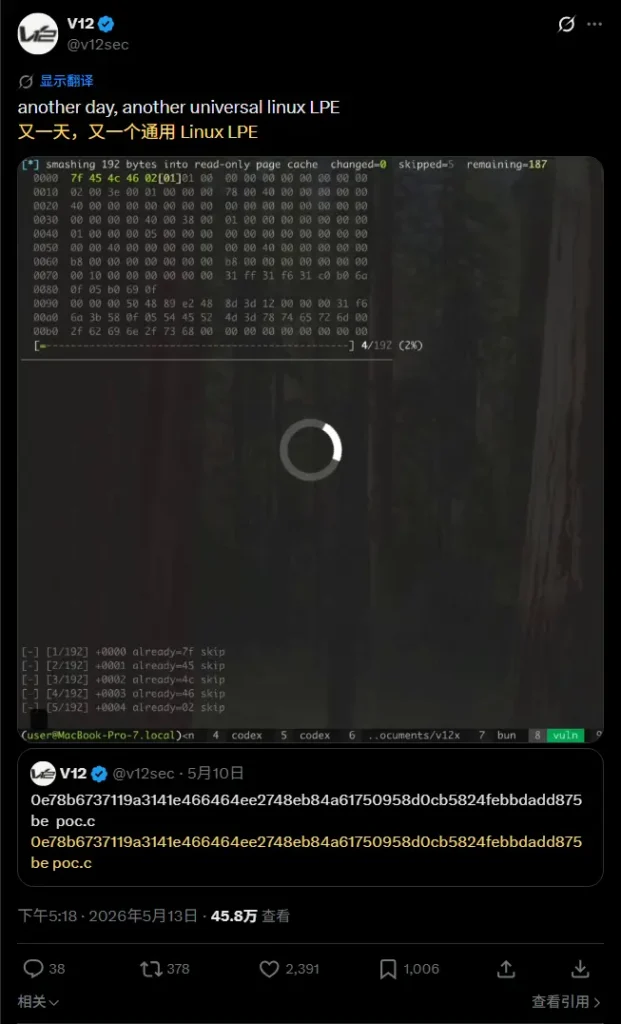
Zellic 安全研究员 William Bowling 不仅发现了该漏洞,还发布了概念验证(PoC)利用代码。该 PoC 通过破坏 /usr/bin/su 二进制文件的页缓存内存,在易受攻击的系统上直接生成 Root Shell。值得注意的是,Fragnesia 属于此前披露的 “Dirty Frag” 漏洞类别,但其利用方式更为简单——无需任何竞争条件即可触发。
🚨 漏洞详情:Fragnesia (CVE-2026-46300)
1. 核心机制
- 攻击面:Linux XFRM ESP-in-TCP 子系统(用于 IPsec VPN 加密)。
- 漏洞类型:逻辑错误导致对只读文件的内核页缓存(Page Cache)进行任意字节写入。
- 利用难度:低。与需要精确时序控制的竞争条件漏洞不同,Fragnesia 可稳定触发,无需复杂的 race condition 利用。
- 影响范围:2026 年 5 月 13 日之前发布的所有 Linux 内核版本。
2. 与 Dirty Frag 的关系
- 同属一族:Fragnesia 是 “Dirty Frag” 漏洞类别的新成员。
- 区别:此前的 Dirty Frag (CVE-2026-43284 + CVE-2026-43500) 需要串联 XFRM 和 RxRPC 两个漏洞;而 Fragnesia 是 XFRM 子系统中一个独立的漏洞,拥有单独的补丁。
- 共同点:攻击面相同,缓解措施一致。
🛠️ 紧急修复与缓解措施
方案一:应用内核补丁(推荐)
各大 Linux 发行版(Ubuntu, Debian, CentOS, Fedora, Arch 等)已陆续推送包含修复的内核更新。
- 操作:立即执行系统更新并重启以加载新内核。
# Ubuntu/Debian sudo apt update && sudo apt upgrade linux-image-generic sudo reboot # CentOS/RHEL sudo yum update kernel sudo reboot
方案二:临时缓解(无法立即重启时)
若无法立即修补,可通过卸载易受攻击的内核模块来阻断攻击路径。
- 注意:此举将禁用 IPsec VPN 和 AFS 分布式文件系统功能。
# 1. 卸载相关模块
sudo rmmod esp4 esp6 rxrpc

# 2. 禁止模块自动加载
sudo printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' > /etc/modprobe.d/dirtyfrag.conf
⚠️ 背景:Linux 安全形势严峻
Fragnesia 的披露正值 Linux 内核安全问题频发之际:
- Copy Fail (CVE-2026-xxxx):另一个正在被野外积极利用的提权漏洞。CISA 已将其列入“已知被利用漏洞目录”,并要求联邦机构在 5 月 15 日前完成加固。
- Pack2TheRoot (2026 年 4 月):PackageKit 守护进程中存在的 Root 提权漏洞,潜伏十年未被发现,近期已被修补。
这些事件表明,本地提权漏洞仍是恶意攻击者渗透 Linux 服务器和桌面环境的主要途径。
💡 给系统管理员的建议
- 优先修补:鉴于 Fragnesia 利用门槛低且后果严重(Root 权限),应将其列为最高优先级补丁。
- 核查内核版本:使用
uname -r检查当前内核发布日期,若早于 2026 年 5 月 13 日,即视为受影响。 - 监控异常行为:关注系统中
/usr/bin/su或其他关键二进制文件的完整性,以及异常的 Root 权限获取日志。 - 最小化攻击面:若业务不需要 IPsec 或 AFS,建议永久禁用相关内核模块,从根本上消除风险。