如果你依赖 BitLocker 来保护硬盘数据,最近的消息可能会让你背脊发凉。
一位化名“混沌日食(Chaotic Eclipse)”的安全研究员,公开了两个针对 Windows 的未修补零日漏洞概念验证(PoC)代码。其中一个是名为 YellowKey 的 BitLocker 绕过漏洞,另一个是名为 GreenPlasma 的权限提升漏洞。
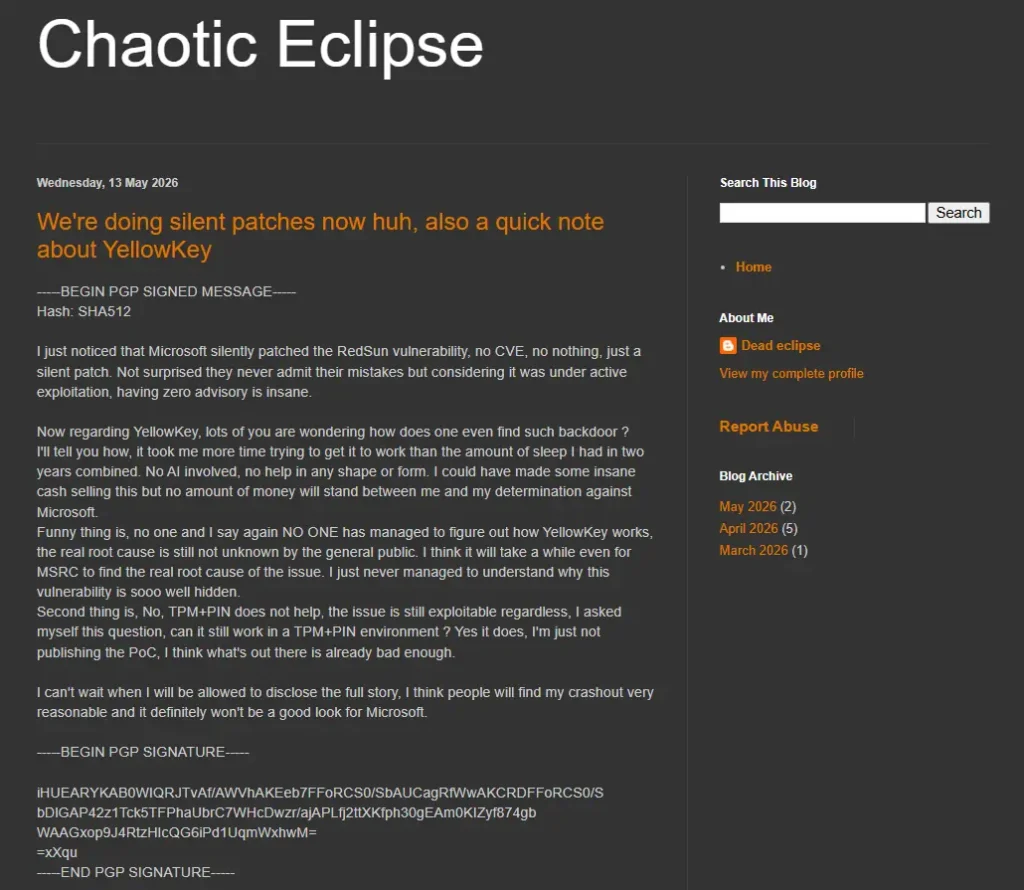
这并非该研究员首次行动。此前,他披露的 BlueHammer 和 RedSun 漏洞在公开后不久就被发现已在野外被利用。这次,他再次选择公开代码,原因是他对微软处理漏洞报告的方式感到不满。
YellowKey:像后门一样的 BitLocker 绕过
YellowKey 影响 Windows 11 以及 Windows Server 2022/2025。
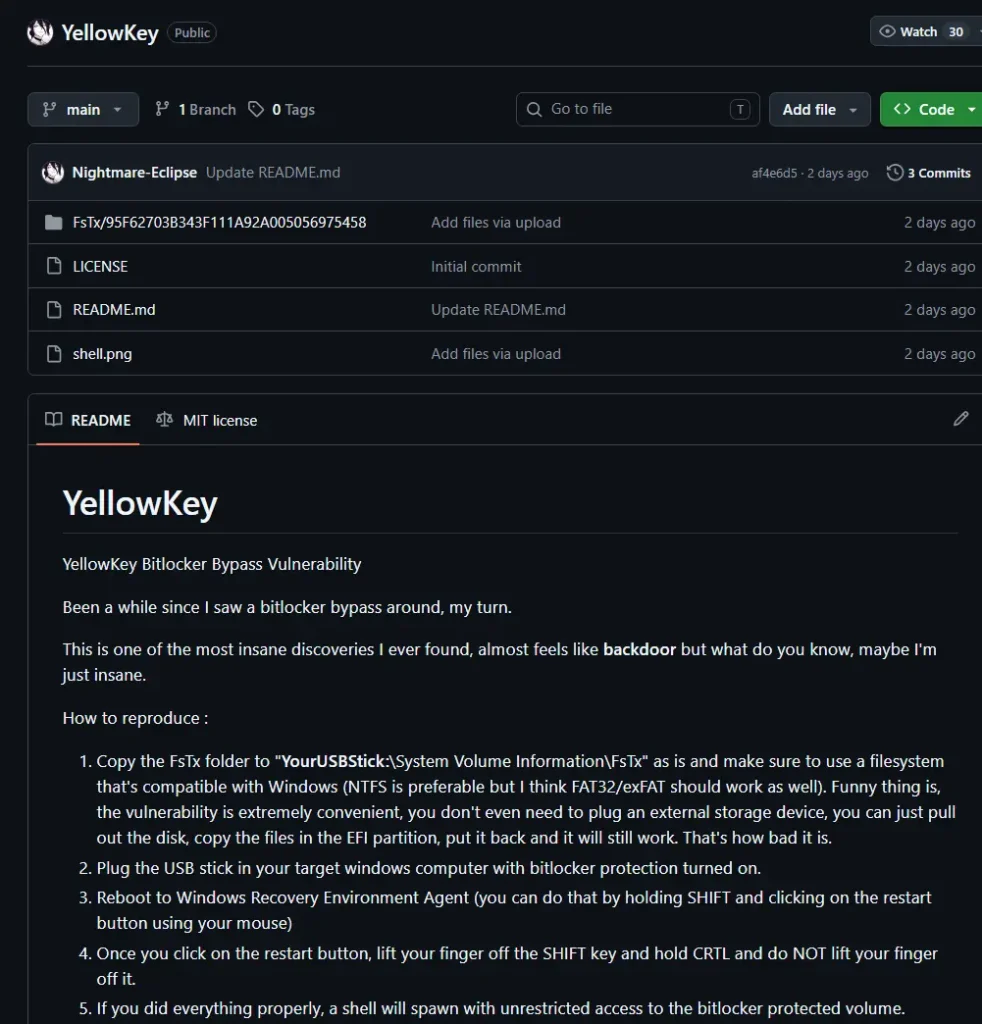
它的利用方式非常巧妙,甚至可以说有些“优雅”:攻击者只需在U盘或 EFI 分区上放置一个特制的 FsTx文件,重启电脑进入 Windows 恢复环境(WinRE),并在启动时按住 CTRL 键,就能触发一个命令提示符 Shell。
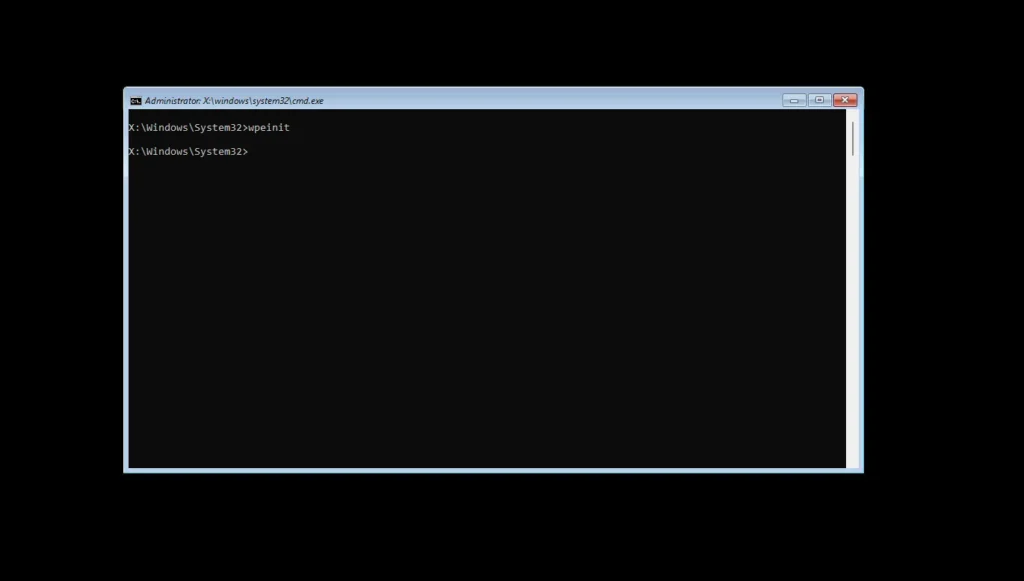
一旦进入这个 Shell,攻击者就能获得对受 BitLocker 保护的卷的无限制访问权限。
关键争议:TPM+PIN 有用吗?
这里存在一个重要的技术分歧。
研究员“Chaotic Eclipse”声称,即使启用了 TPM+PIN,该漏洞依然有效,但他没有发布针对这种场景的 PoC。
然而,独立研究员 Kevin Beaumont 和 Tharros Labs 的 Will Dormann 提出了不同看法。Dormann 解释说,YellowKey 利用的是 NTFS 事务日志重放机制,它删除了 winpeshl.ini,导致 WinRE 启动时直接弹出 CMD,而此时磁盘因 TPM 自动解锁机制处于解密状态。
结论是: 对于默认仅使用 TPM 自动解锁的设备,YellowKey 是致命的。但对于设置了 BitLocker PIN 的设备,由于 PIN 验证发生在进入 WinRE 之前,目前的 PoC 无法 绕过。
因此,专家建议的缓解措施非常明确:
- 启用 BitLocker PIN:这是目前最有效的防御手段。
- 设置 BIOS/UEFI 密码:防止攻击者通过修改启动顺序从 USB 启动。
GreenPlasma:通往 SYSTEM 权限的阶梯
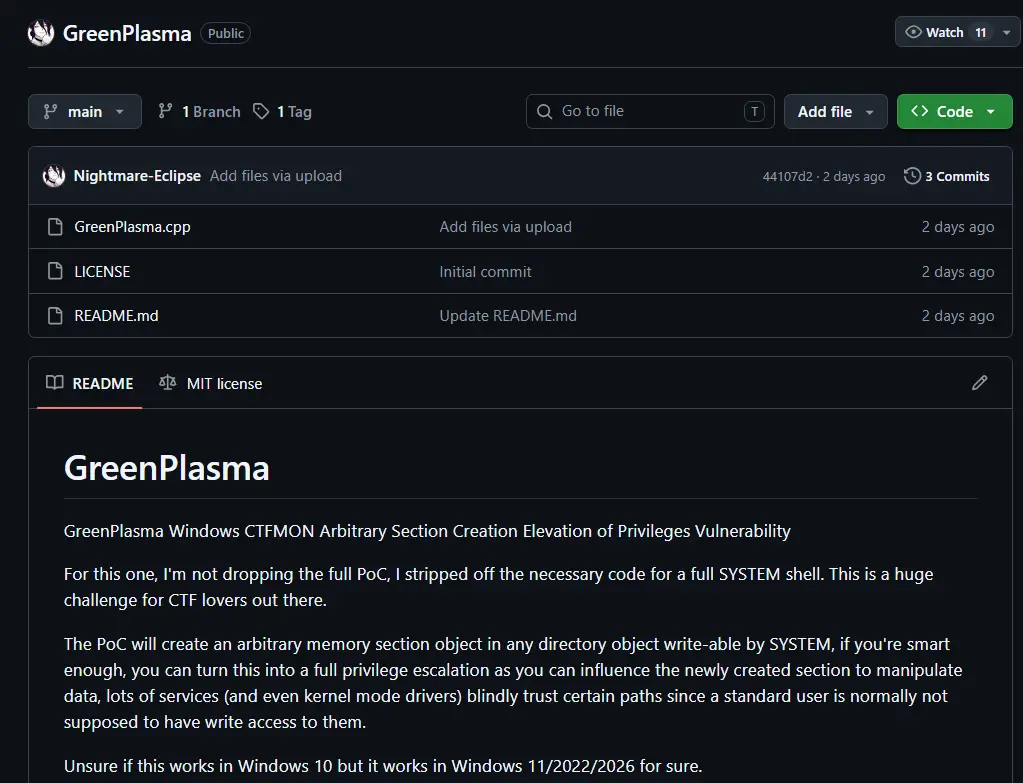
另一个漏洞 GreenPlasma 是一个本地权限提升漏洞。
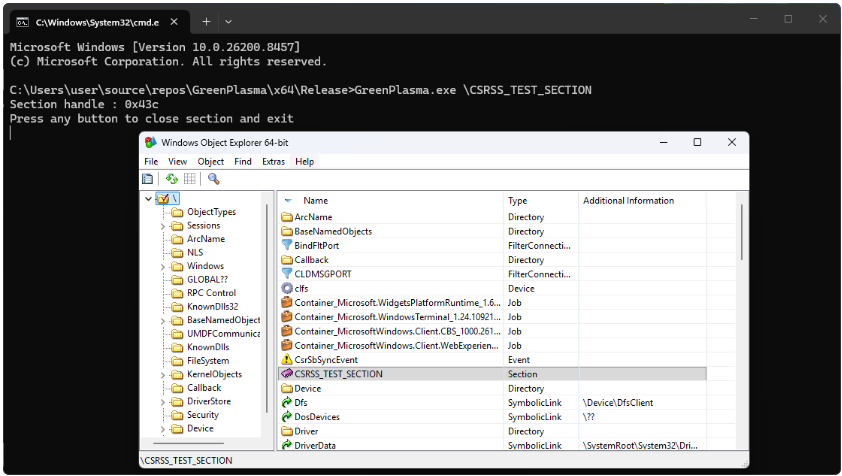
它允许非特权用户在 SYSTEM 可写的目录对象中创建任意内存节对象。虽然泄露的 PoC 不完整,无法直接获取 SYSTEM Shell,但研究员表示,有能力的攻击者可以利用它来操纵信任这些路径的特权服务或内核驱动,最终实现提权。
微软的回应
面对这一系列“愤怒披露”,微软发言人表示,公司致力于调查安全问题,并支持“协调漏洞披露”这一行业最佳实践,以保护客户。
但“Chaotic Eclipse”显然不买账。他暗示,下个月的 Patch Tuesday(补丁星期二)将给微软带来“一个大惊喜”。
对于普通用户,如果你担心物理接触攻击(比如笔记本被盗),请务必启用 BitLocker PIN。对于企业 IT 管理员,则需要重新评估仅依赖 TPM 的风险,并密切关注微软后续的补丁动态。