美国联邦调查局(FBI)近日发布公共服务公告,正式警告一种名为 Kali365 的新型“钓鱼即服务”(PhaaS)平台。该平台通过滥用微软合法的 OAuth 2.0 设备代码身份验证流程,能够窃取会话令牌并彻底绕过多因素认证(MFA),从而劫持微软 365 账户。
自 2026 年 4 月首次出现以来,Kali365 已通过 Telegram 频道向网络犯罪分子分发,甚至让技术能力较低的攻击者也能发动高阶网络钓鱼攻击。
一、 攻击原理:设备代码钓鱼(Device Code Phishing)
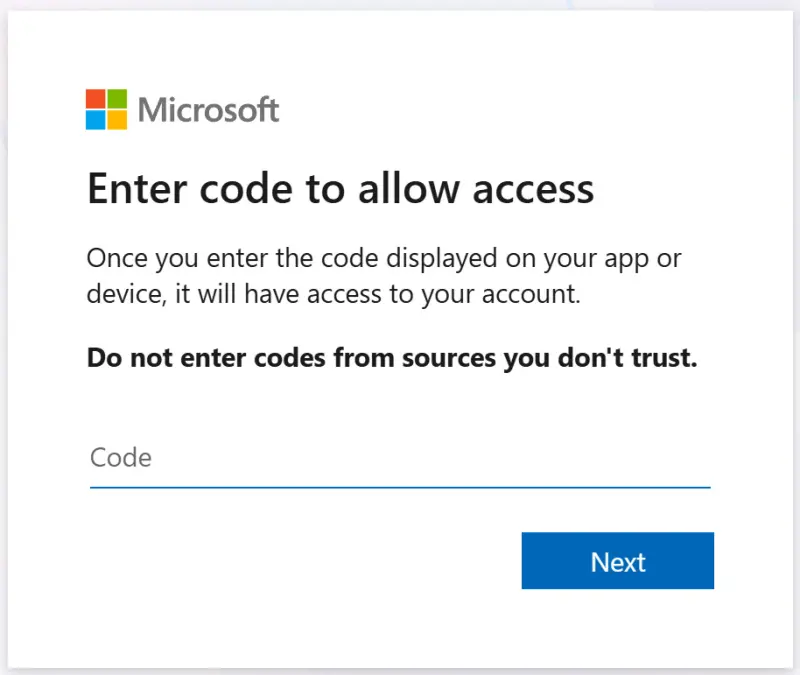
Kali365 的核心在于利用微软为智能电视、游戏机等输入受限设备设计的“设备代码登录”功能。攻击流程如下:
- 生成代码:攻击者在后台启动设备授权流程,生成一个唯一的设备代码。
- 社会工程学诱导:通过钓鱼邮件或消息,诱骗受害者访问微软官方登录页面,并输入该代码。
- 受害者验证:受害者在不知情的情况下,使用自己的账号密码及 MFA(如短信验证码、Authenticator App)完成登录验证。
- 令牌窃取:一旦验证通过,微软会颁发 OAuth 访问令牌。攻击者截获该令牌,即可在无需再次验证的情况下完全控制受害者账户。
关键危害:由于令牌是通过合法流程获取的,传统的安全监控难以识别,且攻击者完全绕过了 MFA 的保护屏障。
二、 Kali365 的产业化特征
Arctic Wolf 安全研究人员指出,Kali365 并非单一工具,而是一个运作严密的犯罪生态系统:
- 低门槛高威力:提供 AI 生成的钓鱼诱饵、自动化活动模板,降低攻击技术门槛。
- 实时监控:攻击者可通过仪表盘实时跟踪受害者状态,一旦令牌捕获成功立即行动。
- 角色分工:拥有开发管理员、推广经销商及执行攻击的关联方,形成完整的黑色产业链。
- 后续渗透:获取访问权限后,攻击者常在邮箱中创建隐藏规则以掩盖踪迹,并在微软环境中注册新设备,确保持久化访问。
三、 关联威胁:EvilTokens 与 Tycoon2FA
设备代码钓鱼已成为 2026 年的主流攻击向量。除 Kali365 外,EvilTokens PhaaS 和 Tycoon2FA 等平台也采用类似手法针对微软 365 和 Entra 账户发起大规模攻击。这表明攻击者正系统性地利用身份验证协议中的信任机制漏洞。
四、 FBI 防御建议
为应对此类威胁,FBI 建议企业和组织采取以下措施:
- 限制或禁用设备代码登录:
- 在 Microsoft Entra ID(原 Azure AD)中配置条件访问策略,尽可能阻止或严格限制设备代码身份验证流程的使用。
- 仅允许受信任的设备或特定用户组使用该功能。
- 审计现有使用情况:
- 定期检查日志,识别异常的设备代码登录请求,特别是来自非典型地理位置或设备的请求。
- 阻断身份验证传输:
- 启用策略以阻止身份验证会话在不同设备间移动,防止令牌被异地复用。
- 事件响应与报告:
- 若发现可疑活动,立即向互联网犯罪投诉中心(IC3)报告。
- 保留钓鱼邮件样本、可疑登录日志及未经授权的设备注册记录,以便取证分析。
Kali365 的出现再次提醒我们,多因素认证(MFA)并非万能盾牌。当攻击者能够诱导用户亲自完成 MFA 验证时,传统的防御体系便可能失效。
面对日益产业化的钓鱼即服务,企业必须从“依赖用户警惕性”转向“零信任架构”,通过严格的条件访问策略和技术手段,从根本上切断设备代码钓鱼的攻击路径。立即审查您的微软 365 安全配置,确保设备代码登录功能受到严密管控。