最近,关于“2026 年 6 月 27 日 Windows 电脑将无法启动”的谣言在网络上疯传。
许多用户担心,随着旧版安全启动(Secure Boot)证书的过期,他们的机器会突然变成一块无法开机的砖头。
先吃颗定心丸:不会。
你的电脑在 2026 年 6 月 27 日之后,依然会正常启动、正常工作。微软设计的这次证书过渡,无缝衔接,而非制造断崖式故障。
到底发生了什么?
微软正在淘汰一批于 2011 年 引入的安全启动证书,包括:
- UEFI CA 2011
- KEK CA 2011
- (随后在 10 月过期的 Windows Production PCA 2011)
这些证书是 UEFI 固件信任链的一部分,用于验证操作系统加载器(如 Windows Boot Manager)的签名。当它们过期时,如果系统中没有新的、受信任的证书来替代,理论上确实会导致验证失败。
但微软早已铺好了路:
- 自动通过 Windows更新推送:
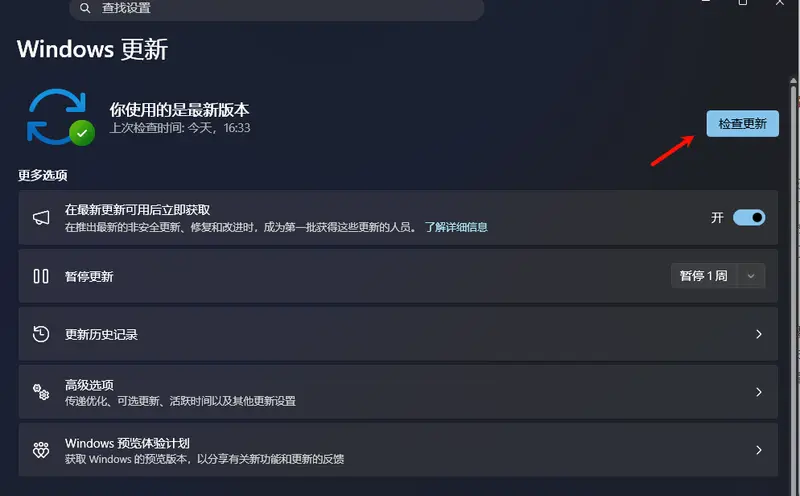
对于大多数现代设备,新的证书(如 UEFI CA 2016 等)已经通过常规的 Windows 更新静默安装到了系统中。你甚至可能从未察觉。
- 双重保障:
即使旧证书过期,只要新证书已就位,信任链就不会断裂。固件会验证新证书签名的引导文件,从而允许系统启动。
你需要做什么?
- 绝大多数用户:什么都不用做。 只要保持 Windows更新开启,系统会自动处理证书更新。
- 老旧设备用户:如果你使用的是非常古老的硬件(例如 2012-2014 年前的机器),且长期未更新系统,建议手动检查一次 Windows 更新,确保所有累积更新都已安装。
- 无需刷 BIOS:这次过渡主要依赖操作系统层面的证书部署,通常不需要更新主板 UEFI 固件。除非你的厂商发布了专门针对此问题的固件补丁,否则不必冒险刷 BIOS。
如何验证你的状态?
你可以使用 PowerShell 简单检查当前系统中安装的安全启动证书:
[System.Text.Encoding]::ASCII.GetString((Get-SecureBootUEFI db).bytes) -match 'Windows UEFI CA 2023'
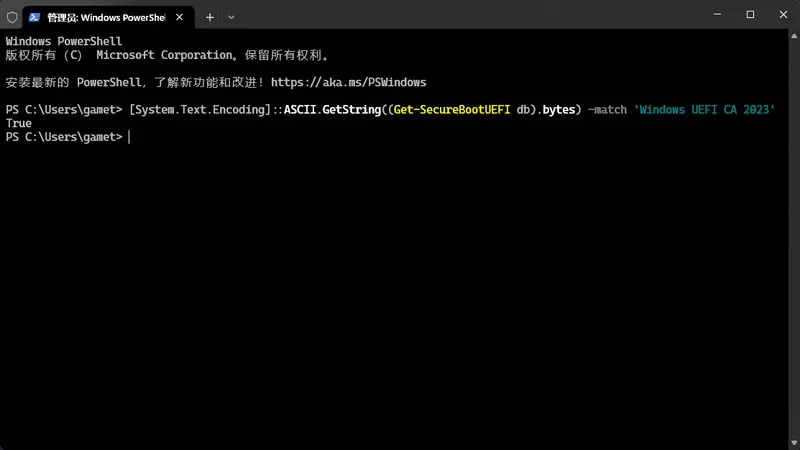
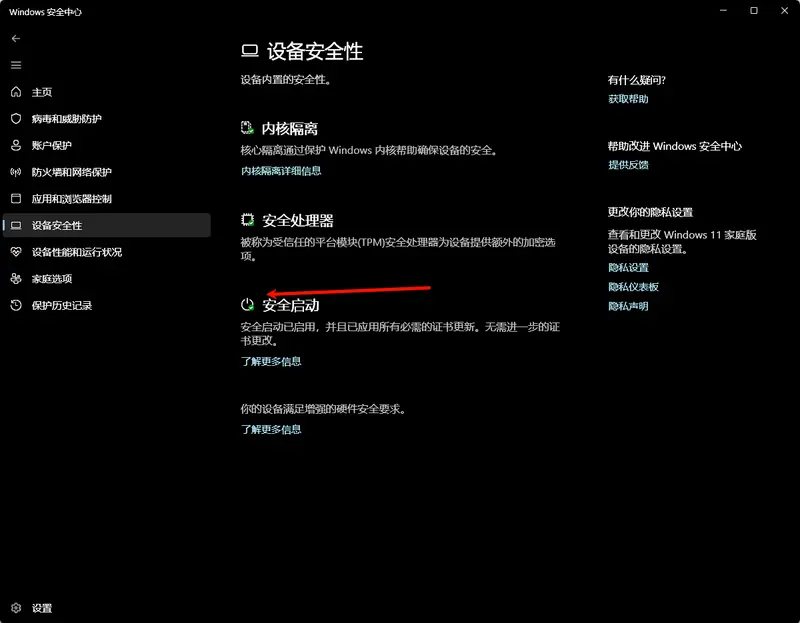
或者查看 Windows 安全中心的状态。如果显示“安全启动已开启,并且所有必需的证书更新均已应用”,那就万事大吉。
对于微软而言,这是一次例行的安全维护;但对于不了解底层的用户来说,“证书过期”听起来就像“驾照过期”一样严重。
请记住:保持更新,就是最好的安全防护。 不要轻信那些制造焦虑的标题党,你的电脑比你想象的要坚强得多。