Adobe 本月早些时候发布了针对其 ColdFusion 平台的安全补丁,修复了包括 CVE-2026-48282 在内的多个漏洞。然而,安全研究人员发现该最高严重性漏洞已在野外被积极利用,建议所有受影响的用户立即应用补丁以规避风险。
漏洞详情:未经身份验证的远程代码执行
CVE-2026-48282 是一个路径遍历(Path Traversal)漏洞,允许攻击者在无需身份验证的情况下,通过构造恶意请求在受影响的服务器上执行任意代码。这意味着攻击者可以完全接管易受攻击的实例,窃取数据、植入后门或进行横向移动。
受影响版本:
- ColdFusion 2025.9 及更早版本
- ColdFusion 2023.20 及更早版本
极速利用:补丁发布后两小时内即遭攻击
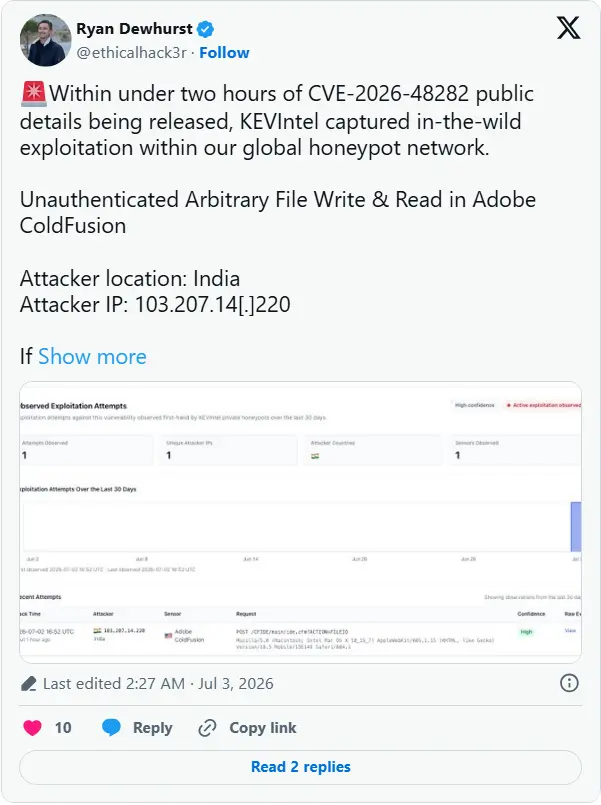
网络安全专家 Ryan Dewhurst 指出,在该漏洞细节公开后仅 两小时 内就检测到了在野利用活动。这是迄今为止观察到的从补丁发布到野外利用的最短周转时间之一,表明攻击者正在密切监控 Adobe 的安全公告并自动化其攻击流程。
KEVIntel 的全球蜜罐网络捕获了相关攻击流量,溯源显示攻击源 IP 地址为 103.207.14[.]220(位于印度)。这种极快的响应速度意味着许多尚未及时更新的管理员正面临极高的被入侵风险。
紧急建议
尽管其他同期修复的漏洞目前尚未发现被利用的迹象,但鉴于 CVE-2026-48282 的活跃状态,任何延迟都可能带来严重后果。
- 立即更新:请所有 ColdFusion 管理员立即检查版本并应用最新的安全补丁。
- 核查日志:检查服务器访问日志,寻找来自可疑 IP 的异常请求,特别是涉及路径遍历特征的尝试。
- 参考官方公告:详细的技术细节和补丁下载链接请参阅 Adobe 官方安全公告。
在网络安全领域,时间就是防线。面对如此迅速的在野利用,快速响应是保护系统安全的唯一有效手段。