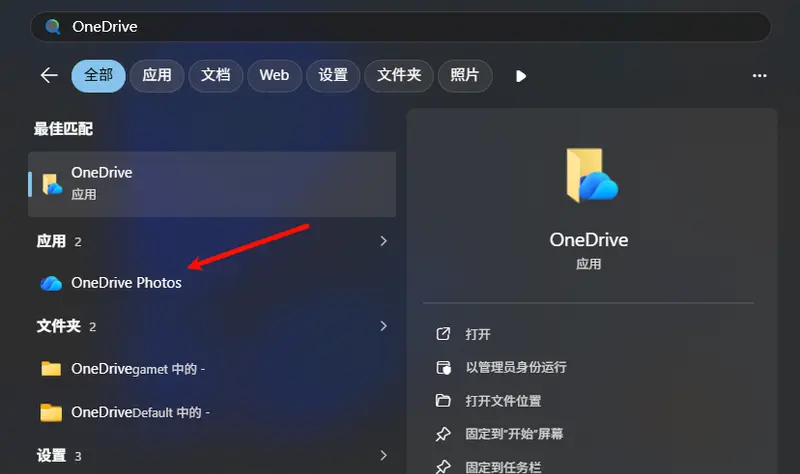
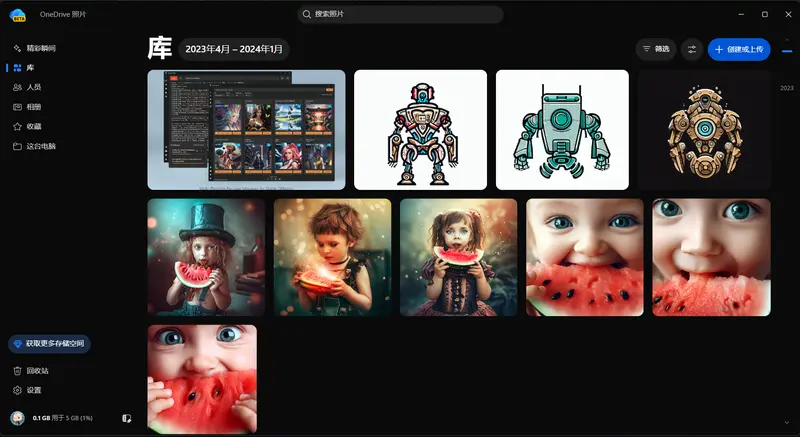
微软已向科技媒体Windows Latest承认,其主动向Windows 11电脑强制安装了AI驱动的OneDrive Photos应用。该应用仅适用于个人微软账户,但实际推送范围意外覆盖通过Intune管理的企业设备,导致IT管理员陷入两难:因应用与OneDrive同步客户端深度绑定,目前无法单独移除,只能选择完全卸载OneDrive或保留两者。
微软表示将发布更新支持独立卸载,但未给出时间表。同时,公司澄清“人物”面部分组功能默认关闭、仅处理云端照片、不使用本地图像训练AI,且相关数据在功能关闭后30天内永久删除。尽管隐私承诺明确,但强制安装策略与企业环境误推问题仍引发对微软软件分发边界的质疑。
强制安装机制
此次事件暴露了微软在消费者与企业产品线间隔离机制的失效:
- 官方承认强制安装:微软声明中直接使用“[我们强制]在你的PC上安装了OneDrive Photos”表述,确认非用户主动行为
- 企业设备非预期推送:OneDrive Photos设计仅限个人账户使用,但因部署逻辑缺陷被推送至企业托管设备。Windows Latest获悉此为“非有意为之”,但微软拒绝公开承认错误
- 卸载困境:应用与OneDrive同步客户端共享安装组件,当前无独立卸载入口。IT管理员若需清除该应用,必须连带移除整个OneDrive生态,影响正常文件同步业务
- 修复承诺未落地:微软称将推出允许单独删除的更新,但未提供具体时间线。在补丁发布前,企业用户只能接受现状或承担卸载OneDrive的业务风险
这一操作违背了企业软件部署的基本原则:可预测性、可控性与最小权限。即使面向消费者的功能更新,也应尊重组织级设备的策略边界。
AI隐私承诺的技术细节与验证缺口
针对用户对面部识别滥用的担忧,微软提供了具体技术说明,但部分关键点仍需第三方验证:
已明确的隐私保障措施
- 默认关闭:“人物”功能首次启用需用户手动开启,不会后台自动激活
- 处理范围限定:面部分组仅在云端执行,且仅针对已上传至OneDrive的照片;纯本地存储图像不参与任何AI处理
- 数据留存期限:关闭功能后,所有收集的面部特征数据将在30天内永久删除
- 模型训练排除:明确声明不使用用户面部数据训练基础AI模型
待验证的实操疑点
- “云端处理”透明度:未说明面部特征提取是否发生在上传前(客户端预处理)还是纯服务端,前者可能涉及本地资源占用与临时缓存
- 30天删除可审计性:缺乏用户可验证的删除证明机制,依赖单方面承诺
- 企业设备数据处理:误推至企业PC的应用若被意外启用,其数据处理是否遵循相同规则?企业租户是否有额外管控开关?
- 离线状态行为:当设备断网时,已启用的“人物”功能是否会缓存待处理队列?重新联网后是否批量上传?
这些缺口不否定微软的善意,但在隐私敏感场景下,“请相信我们”不足以替代可验证的设计。建议用户在启用前检查OneDrive隐私设置面板,并定期审查“人物”功能活动日志(如有)。
对用户建议
个人用户
- 若未使用OneDrive Photos且不希望保留,暂时无法单独卸载;可禁用“人物”功能并限制OneDrive同步范围以降低风险
- 若已启用“人物”功能但不想继续使用,立即关闭并等待30天数据清除期过后再评估
- 关注Windows更新与Microsoft Store更新,独立卸载补丁可能随常规更新静默推送
企业IT管理员
- 通过Intune或组策略阻止OneDrive Photos启动(如适用),作为临时缓解措施
- 向微软支持提交工单记录误推事件,推动官方正式通报与修复优先级提升
- 评估OneDrive在企业环境中的必要性;若非必要,考虑整体替换为其他合规云存储方案
- 向员工沟通此事件,避免因误触“人物”功能引发隐私投诉
长期观察点
- 微软是否就企业误推发布正式致歉与技术复盘
- 独立卸载更新的发布时间与覆盖范围
- “人物”功能后续是否引入更细粒度权限控制(如按文件夹排除)
- 第三方安全研究机构对数据处理流程的独立审计结果
此次事件的核心矛盾不在AI本身,而在微软软件分发权力的滥用。当微软将“便利”置于“同意”之上,即使技术实现合规,信任已然受损。修复信任不仅需要代码补丁,更需要制度性的尊重——尤其是在企业环境中,每一台设备都承载着组织的治理意志,而非仅仅是消费者终端的延伸。