NFCX 是一款专为 MIFARE Classic 1K 卡片设计的开源图形化桌面应用,支持 macOS、Windows 与 Linux 三大平台。它将读卡器发现、卡片识别、数据读写、密钥恢复及 dump 管理等原本分散的命令行操作整合为统一 GUI,降低 NFC 安全研究的技术门槛。项目强调仅适用于用户拥有或获准测试的卡片,所有功能均围绕合法授权场景设计。
NFCX 自带完整 NFC 运行时,无需额外安装 libnfc、mfoc、mfcuk 等工具。当前版本已验证 PN532 + FT232RL 串口读卡器在三大平台上的全功能支持;ACR122U/ACR1552U 及其他 libnfc 设备因未完成硬件验证,暂不启用发布配置。
核心功能:从基础读取到高级恢复
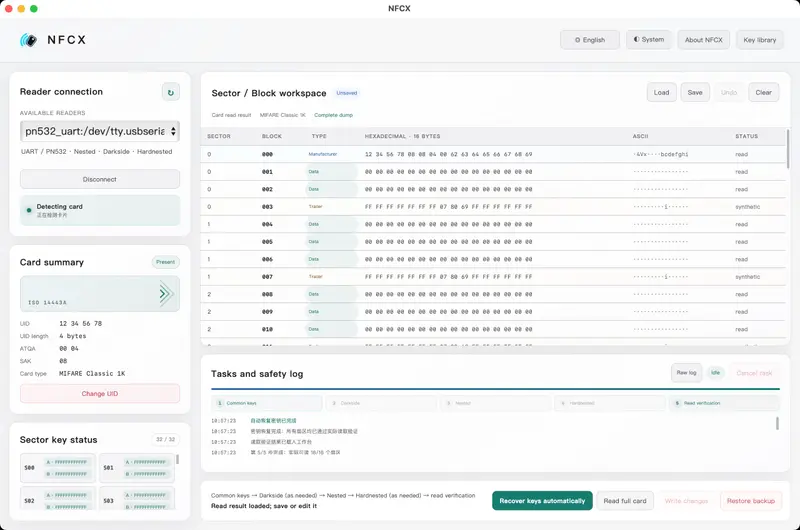
- 读卡器与卡片管理:自动发现已连接读卡器,支持手动输入 PN532 UART connstring;检测卡片后显示 UID、ATQA、SAK 及类型信息。
- MIFARE Classic 1K 操作:使用 Key A/Key B 认证扇区,读取、编辑并写入数据块;支持 CUID/Gen2 与 Gen1A 卡片的受保护 4-byte UID/block 0 写入。
- Dump 文件处理:保存/加载 .bin/.mfd 原始 dump 及并列元数据;恢复时执行容量校验、BCC 验证、访问控制位检查与逐块回读确认,防止损坏卡片。
- 密钥管理:扫描常见默认密钥,维护本地密钥目录,支持导入导出。
- 集成恢复流程:在已验证 PN532 UART 读卡器上提供一键式恢复链:常见密钥 → Darkside → Nested → Hardnested → 读取验证,全程 GUI 引导,无需拼接命令。
平台部署与驱动要求
| 平台 | 关键注意事项 |
|---|---|
| Linux | 当前账户需加入 dialout 组获取串口权限:sudo usermod -aG dialout $USER,重新登录后生效;或以 sudo 运行(风险自担) |
| macOS | 未签名版本触发 Gatekeeper 警告时,前往“系统设置 → 隐私与安全性”手动允许打开 |
| Windows | 启动前需安装 FTDI 虚拟串口驱动,否则无法识别 PN532 适配器 |
安装步骤极简:从 GitHub Releases 下载对应平台安装包或压缩包,解压/安装后连接读卡器即可启动。NFCX 内置运行时,彻底摆脱对系统级 NFC 工具链的依赖。
快速上手四步法
- 连接已验证的 PN532 UART 读卡器,启动 NFCX
- 点击刷新读卡器列表,或手动输入 connstring
- 将获授权测试卡片置于读卡器,选择 “Scan Card”
- 查看卡片信息,按需使用读取、写入、恢复或 dump 管理功能
重要边界与安全提醒
- 法律合规前提:所有操作必须基于用户对卡片的合法所有权或明确测试授权。未经授权读取、克隆或修改他人卡片可能违反《刑法》《网络安全法》及地方性法规。
- 硬件兼容性限制:仅 PN532 + FT232RL 经过完整验证;其他读卡器即使被 libnfc 支持,也可能因时序、固件差异导致功能异常或卡片损坏。
- 恢复流程风险:Darkside/Nested/Hardnested 攻击可能对老旧或非标卡片造成不可逆锁死,务必先备份原始 dump 并在测试卡上验证。
- UID 写入警示:Gen1A/CUID 卡片的 block 0 写入具有物理可逆性限制,错误操作可能导致卡片永久失效。
- 非通用 NFC 工具:不支持 NTAG、DESFire、Ultralight 等非 MIFARE Classic 协议,勿用于其他卡片类型。