玩 NAS、搞 Homelab、管服务器的朋友,谁的设备和手机里没装个 Tailscale?作为目前最火的“内网穿透/零信任组网神器”,它帮我们省去了多少配公网 IP 和搞端口映射的头发。
但今天,这个号称最安全的组网工具,被安全研究员扒出了一个能让强迫症当场发作的漏洞。
安全研究员 Erica Windisch 发布了一份名为 “Tailworm” 的安全报告,一口气揪出了 Tailscale 及其组件(包括自建服务端 headscale)的 11 项安全问题。其中最致命的,直指大家最常用的 Tailscale SSH。
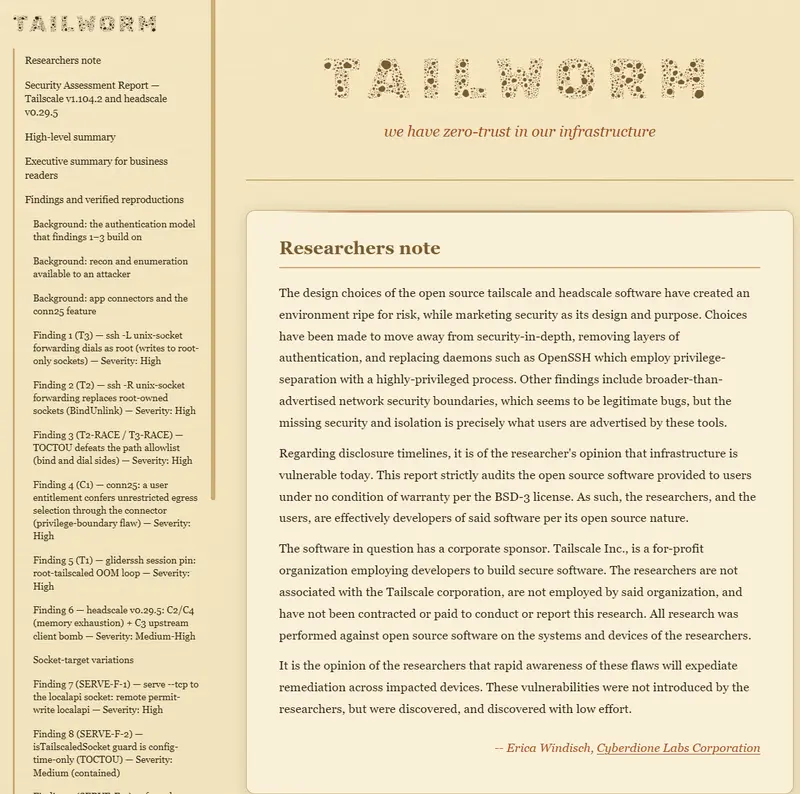
简单来说:如果你的网络配置比较粗放,黑客只要搞定你网络里的一台设备,就能像贪吃蛇一样,不到 1 秒拿下下一台,直到把你整个内网的服务器全部“提权”为 Root。
到底是怎么被“一锅端”的?
要搞懂这个漏洞,咱们先得知道 Tailscale SSH 是怎么工作的。
为了方便,Tailscale 在 Linux 上提供了一个自带的 SSH 服务。这个服务是跑在 tailscaled 这个后台进程里的,而这个进程,默认拥有 Root 权限。
研究员发现,如果你开启了 SSH 端口转发(Port Forwarding),漏洞就来了:
- 假设黑客通过钓鱼、Web 漏洞或者弱口令,好不容易搞定了你 Tailscale 网络里的一台边缘设备(比如一台不重要的测试机)。
- 黑客利用这台测试机,通过 Tailscale SSH 的端口转发功能,去连接你内网核心服务器上的 Unix 套接字(Unix Socket)。
- 因为处理 SSH 转发的
tailscaled进程是 Root 权限,黑客就顺势“借壳上市”,绕过了普通用户的权限限制,直接对核心服务器执行 Root 级别的操作(比如读取/etc/shadow密码文件,甚至直接接管系统)。
最恐怖的是它的传播性。
在研究员的实验室环境里,只要你的 ACL(访问控制列表)写得比较宽泛(比如允许 A 标签访问 B 标签),这个攻击就可以自动传播。黑客不需要知道每台机器的密码,只要网络规则允许连通,攻击脚本就能以“每台不到 1 秒”的速度,把你整个 Tailnet(Tailscale 网络)吃干抹净。报告原话是:“这玩意儿具备蠕虫传播的潜力。”
官方怎么说?“别慌,我们在修”
这事儿一出,Tailscale 的工程副总裁 Mike Shaver 赶紧跑到 Reddit 和 Hacker News 上灭火。
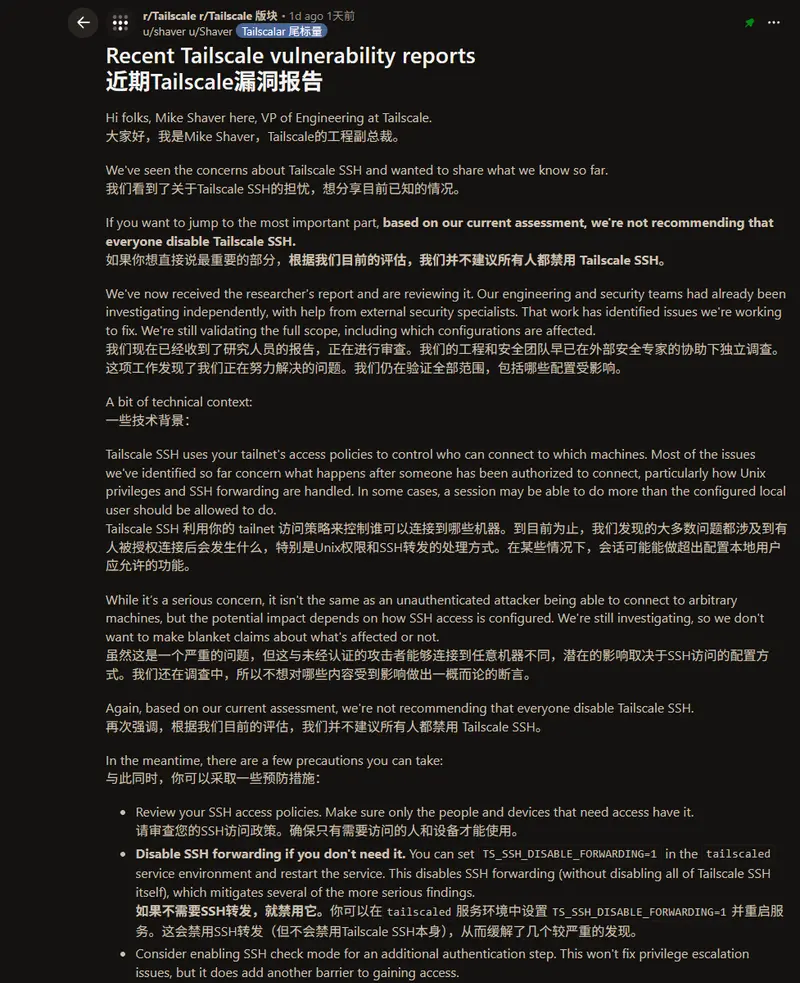
官方的态度可以总结为三点:
- 承认有坑:确实存在 Unix 权限和 SSH 转发处理不当的问题,正在肝补丁。
- 强调前提:这不是“未授权就能黑你”,黑客必须先通过其他常规手段(如钓鱼、别的漏洞)搞定你网络里的一台设备,才能发起后续攻击。
- 不建议全关:官方目前不建议所有人无脑禁用 Tailscale SSH,因为很多用户依赖它,且只要配置得当,风险是可控的。
此外,Tailscale 官方工程师还指出,研究员测试用的自建服务端 headscale 和官方托管服务在架构上有差异。官方控制平面会精简网络映射,没有 ACL 路径的节点互相是看不见的,这在一定程度上能限制“蠕虫”的视野。
别等补丁了,现在该怎么自救?
虽然官方说“别慌”,但把安全寄托在“黑客还没写自动化脚本”上,显然是不靠谱的。在官方正式推送修复版本之前,建议大家立刻动手排查:
方案一:简单粗暴派(推荐)
如果你平时根本不用 Tailscale 自带的 SSH(而是习惯用自己装的 OpenSSH 或 Dropbear),别犹豫,直接一行命令关掉它:
sudo tailscale set --ssh=false
注:这只会关闭 Tailscale 内置的 SSH,不会断开你的 Tailscale 网络连接。
方案二:精细微操派(如果你必须用 Tailscale SSH)
- 收紧 ACL 规则(最重要):去 Tailscale 控制台,检查你的访问规则。千万别用宽泛的标签(Tag)或组来授权 SSH。改成明确的“单一源 IP 到 目标 IP”的一对一规则。报告指出,这是阻断自动传播的最有效手段。
- 关闭 SSH 端口转发:在控制台的 Access Controls 里,把 SSH 的端口转发(Port Forwarding)禁用。
⚠️ 注意:如果你用的是自建的 headscale(v0.29.5),目前没法在配置里关闭转发。如果是这种情况,请把 headscale 里的每一个 SSH 授权,都当成是在给目标机器发 Root 权限,谨慎授权! - 清理 Serve 和 App Connector:别把本地的 Unix 套接字通过
tailscale serve暴露出去;移除不需要的 App Connector 权限,防止流量被绕过安全检查。 - 开启节点密钥过期:在设置里开启 Key Expiry,别让设备密钥永久有效,防止设备丢失后被长期利用。
零信任不等于“内网全信任”
这次 Tailworm 报告,其实给所有玩内网穿透和零信任网络的人敲了个警钟。
Tailscale 帮我们建起了一道坚固的围墙,把公网上的牛鬼蛇神挡在了外面。但这往往会给我们一种错觉:只要进了围墙,大家都是自己人。
但真正的“零信任”核心是:永远不要信任任何节点,哪怕它在内网。
如果你的内网 ACL 规则写得像大马路一样宽敞,一旦混进一个“内鬼”(被攻陷的边缘设备),整个网络就会瞬间崩塌。
赶紧去检查一下你的 Tailscale ACL 规则吧。毕竟,安全这事儿,从来都没有“一劳永逸”的捷径。