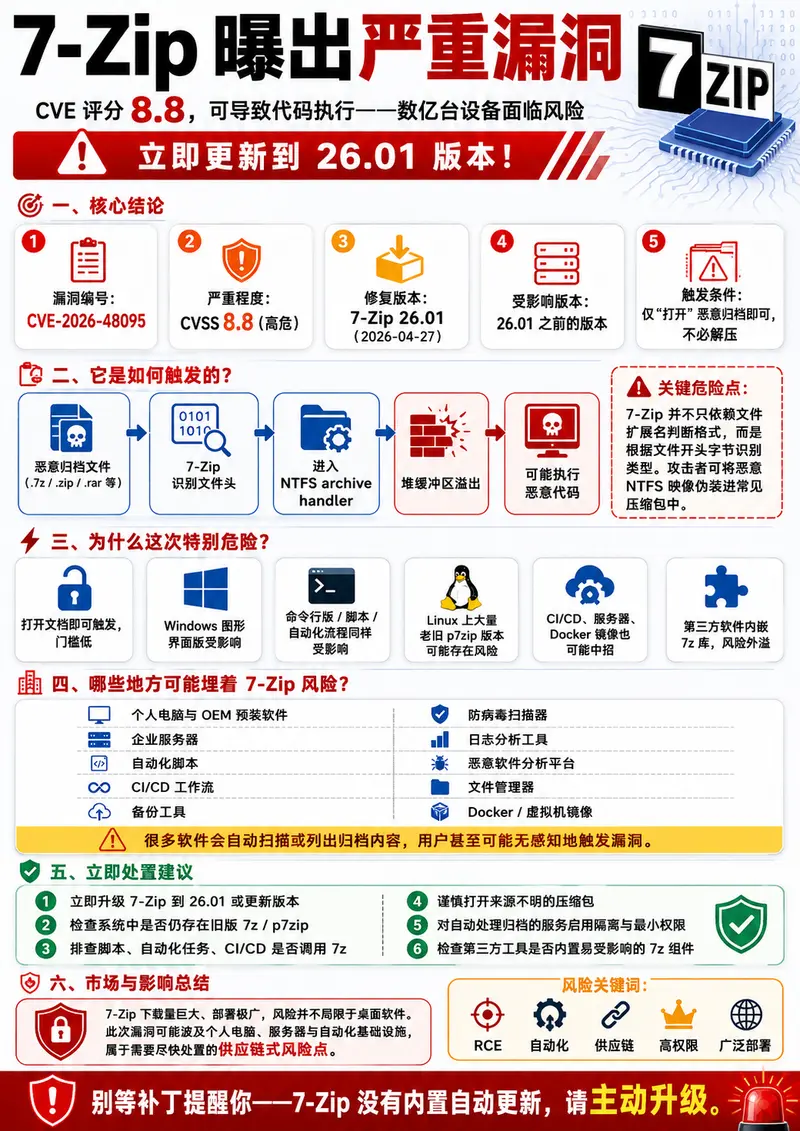
开源解压缩工具 7-Zip 近日被披露存在一个严重的远程代码执行漏洞(CVE 评分高达 8.8)。该漏洞允许攻击者通过精心构造的恶意归档文件,在用户仅“打开”或“预览”文件时即可执行任意代码,无需进行解压操作。鉴于 7-Zip 在全球范围内的极高普及率,预计有数亿台设备面临潜在风险。
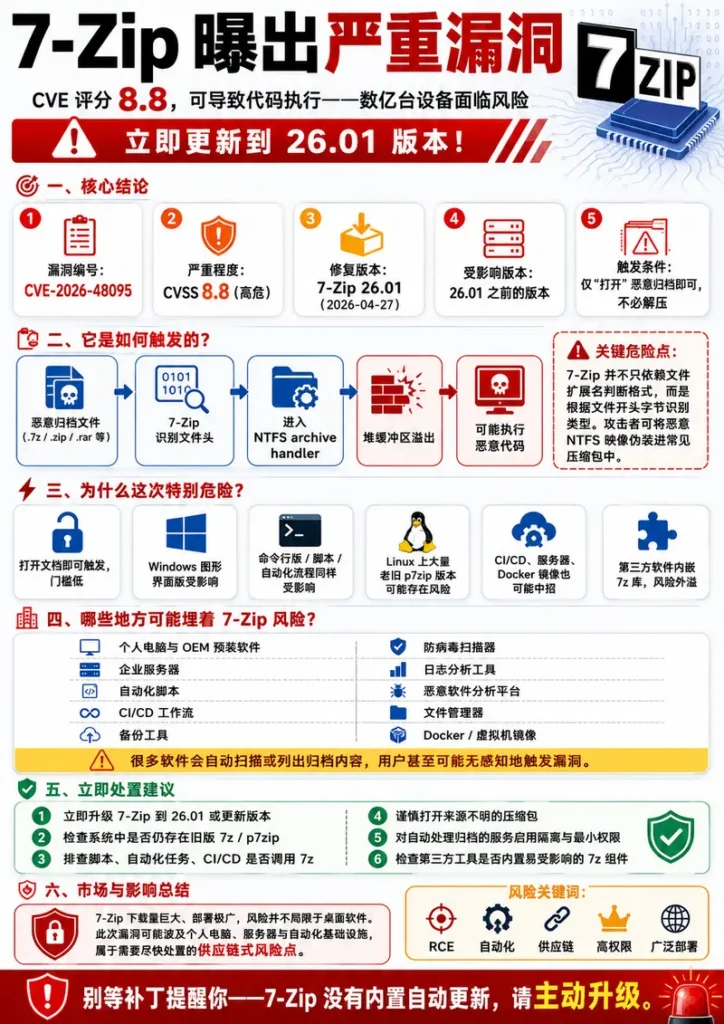
漏洞详情:只需“打开”,无需解压
- 触发条件:用户在拥有至少 16 GB 内存的设备上,使用存在漏洞的 7-Zip 版本打开恶意归档文件(支持 .7z, .zip, .rar 等多种格式)。
- 攻击向量:漏洞源于 7-Zip 处理 NTFS 磁盘映像(.ntfs/.img)的代码逻辑错误。攻击者可构造包含恶意 NTFS 映像的归档文件,利用缓冲区溢出漏洞注入并执行恶意代码。
- 隐蔽性强:7-Zip 通过文件头字节而非扩展名识别文件类型。因此,即使文件后缀是常见的 .zip 或 .rar,只要内部嵌入了恶意的 NTFS 结构,即可触发漏洞。
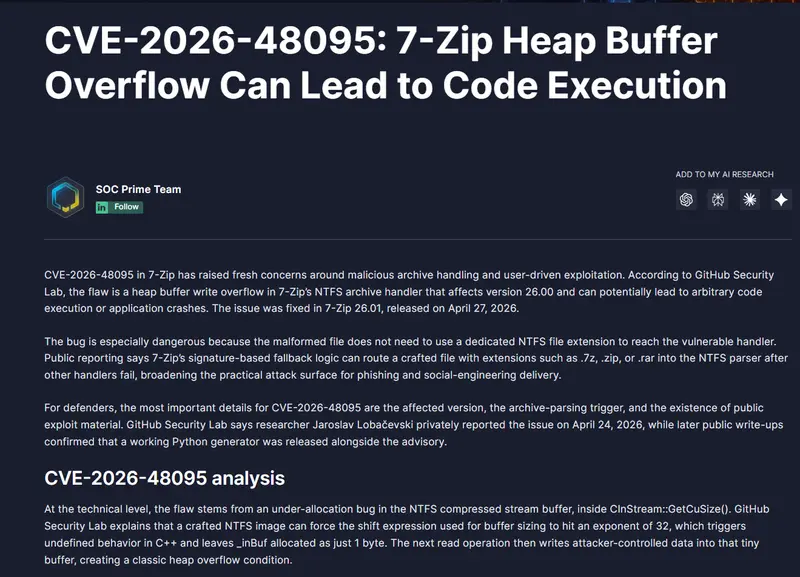
影响范围:无处不在的潜在威胁
7-Zip 不仅是一款桌面应用,其核心库被广泛集成于各类系统中,导致风险面极大:
- 🖥️ Windows 用户:Sourceforge 下载量超 4 亿次,Chocolatey 安装量超 2450 万次,大量 OEM 电脑预装。
- 🐧 Linux 服务器:许多发行版(如 Ubuntu 24/26, RHEL 8, Fedora)默认携带过时的 p7zip 移植版本,且长期未更新。
- 🔄 CI/CD 与自动化脚本:任何调用
7z命令行工具列出或处理归档的流程均可能中招。 - 🛡️ 第三方软件集成:防病毒扫描器、备份工具、日志分析软件、文件管理器及恶意软件分析沙箱等,若内置了 vulnerable 版本的 7-Zip 库,可能在后台自动扫描时触发漏洞,且往往以高权限运行。
紧急修复指南
由于 7-Zip 没有内置自动更新机制,用户必须主动采取行动:
1. ✅ Windows 用户
- 立即升级:前往 7-Zip 官网 下载并安装最新版本 26.01(发布于 2026 年 4 月底)。
- 检查版本:确保旧版本被完全卸载或覆盖。
2. 🐧 Linux/服务器管理员
- 检查 p7zip 版本:运行
7z --version或p7zip --version确认当前版本。 - 更新包管理器:
- Ubuntu/Debian:
sudo apt update && sudo apt install p7zip-full - RHEL/CentOS/Fedora:
sudo dnf update p7zip或sudo yum update p7zip - 注意:若官方源仍提供旧版,建议从源码编译最新版或寻找受信任的 PPA/第三方源。
- Ubuntu/Debian:
- Docker 镜像:检查并重建包含 7-Zip 的基础镜像,确保使用最新安全版本。
3. 🏢 企业与安全团队
- 扫描内部资产:排查所有集成 7-Zip 库的内部工具(如备份系统、AV 引擎)。
- 监控异常行为:关注涉及归档处理服务的异常进程启动或网络连接。
请勿等待,立即行动。 检查你的 Windows 电脑、Linux 服务器以及自动化流水线,确保所有 7-Zip 实例均已升级至 v26.01 或更高版本。在网络安全领域,预防永远优于补救。