上个月底,Mozilla 曝光了印度认证机构 eMudhra 签发极不安全数字证书的事件,引发了全球浏览器厂商的紧急响应。微软在 10月28日迅速移除了 7 个易受攻击的 eMudhra CA 证书,一天后又对 Edge 做了同样处理。
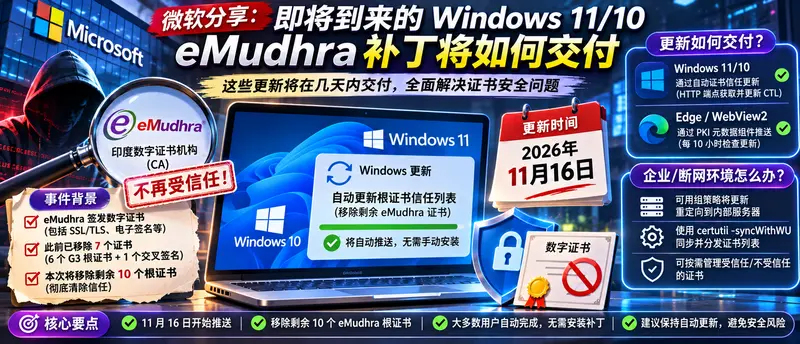
但故事并没有结束。微软现已确认:另一轮更新将在 2026年11月16日 推向 Windows、Edge 和 WebView2,彻底移除对剩余 10 个 eMudhra 根证书的默认信任。
更关键的是:这次修复不需要你手动下载安装任何累积更新。
今天咱们就来拆解这次“静默修复”的交付机制,以及企业管理员需要注意的特殊配置。
1. 事件回顾:eMudhra 到底出了什么事?
对于不熟悉此事的读者,简单回顾一下:
eMudhra 是一家印度持牌认证机构(CA),运营全球 PKI 业务,签发用于电子签名和 SSL/TLS 的数字证书。然而,由于一个有缺陷的 Python 脚本,该公司签发了极其不安全的证书——48字节的私钥被截断到仅剩1字节,攻击者可以轻易从公钥反推私钥,进而冒充任意服务器、窃听加密流量。
Mozilla 率先发现并通报了这一问题,各大浏览器厂商随即跟进。微软在 10月底的第一波响应中移除了 7 个证书,而 11月16日的更新将彻底清除剩余的 10 个根证书,为这场危机画上句号。
2. 交付机制:不装更新,如何“悄悄”修复?
这次修复不走常规的 Windows Update 累积更新通道,而是通过专用的证书信任列表(CTL)更新机制交付:
| 组件 | 交付方式 | 频率 |
|---|---|---|
| Windows | 通过 ctldl.windowsupdate.com HTTP 端点自动拉取 CTL 更新 | 定期自动检查 |
| Edge / WebView2 | 通过 PKI 元数据组件交付 | 每10小时 + 每次应用启动后 |
工作原理:
Windows 内置的“自动根证书更新”机制会定期联系 Windows Update 检查 CTL 变更。当检测到新版本时,系统自动下载并更新本地缓存的受信任根证书列表。该过程使用 HTTP 连接(也支持 HTTPS/TLS 1.2),默认启用且无需用户干预。
这意味着:只要你的设备能访问 ctldl.windowsupdate.com,就会在 11月16日后自动收到证书移除变更,无需等待下一次补丁星期二,也无需手动安装任何 KB 更新。
3. ⚠️ 企业管理员必读:断开环境与自定义策略
对于大多数个人用户,上述自动机制足以保障安全。但以下场景需要管理员额外关注:
🏢 断开互联网的环境
如果设备无法访问 ctldl.windowsupdate.com,自动更新将无法生效。管理员可以:
- 使用组策略将自动更新重定向到内部文件或 Web 服务器
- 通过
certutil -syncWithWU命令从微软服务器同步 CTL 文件,再分发到域内机器 - 独立管理受信任/不受信任证书列表,手动移除 eMudhra 根证书
⚙️ 自定义证书策略的组织
如果组织禁用了自动根证书更新或实施了自定义信任策略,请务必确认 eMudhra 证书已被手动移除。完全禁用自动更新可能导致系统继续信任微软已标记为不安全的证书,留下安全隐患。
📋 消息中心参考
有权访问 Microsoft 365 管理中心的管理员可在 ID MC1529467 下查看完整通知。
4. 为什么微软选择“静默交付”而非 OOB 更新?
通常情况下,严重安全问题会触发紧急带外(OOB)更新。但这次微软选择了 CTL 自动更新机制,原因有三:
- 精准性:只需修改证书信任列表,无需替换系统文件,风险极低
- 速度:CTL 更新可随时推送,不受补丁星期二周期限制
- 轻量:不触发完整的 Windows Update 流程,对用户几乎无感知
这种“外科手术式”的修复方式,正是微软近年来在安全响应上日趋成熟的体现。
5. 你现在需要做什么?
| 你的身份 | 建议操作 |
|---|---|
| 普通个人用户 | 无需任何操作,保持联网即可自动修复 |
| 企业IT管理员 | 检查内网设备是否能访问 ctldl.windowsupdate.com;断开环境需手动同步 CTL |
| 自定义证书策略组织 | 确认 eMudhra 证书已从信任列表中移除 |
| 安全研究人员 | 关注 MC1529467 获取完整技术细节 |
11月16日后,这场持续数周的证书危机将正式落幕。而对于我们普通用户来说,最安心的莫过于:有些保护,在你看不到的地方默默发生。