微软再次面临严峻的安全挑战。
在 2026 年 6 月“补丁星期二”之后,一个名为 “RoguePlanet” 的 Microsoft Defender 零日漏洞被公开披露。该漏洞允许攻击者在完全打补丁的 Windows 10 和 Windows 11 设备上,以最高 SYSTEM 权限 生成命令提示符。
微软已迅速通过更新 Microsoft 恶意软件保护引擎 发布了修复补丁。
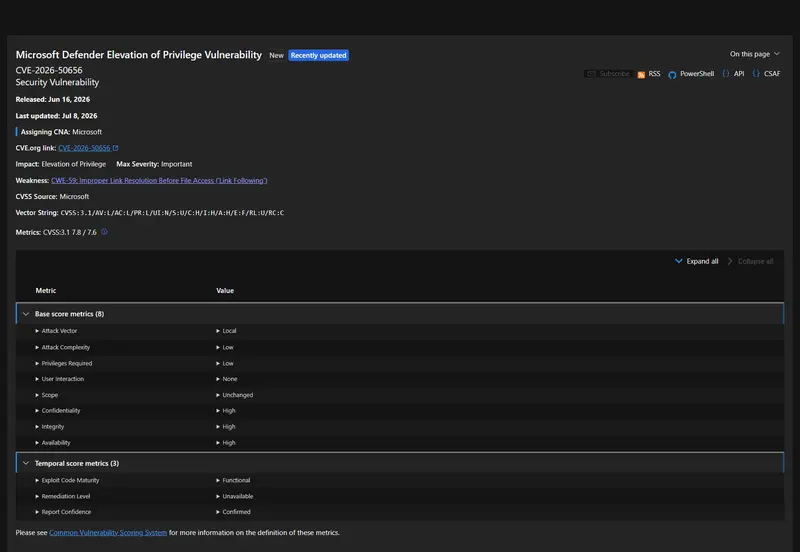
核心漏洞:CVE-2026-50656 (RoguePlanet)
1. 高危提权风险
- 影响范围:所有运行最新补丁的 Windows 10 和 Windows 11 设备。
- 后果:攻击者利用 Defender 中的**竞争条件(Race Condition)**漏洞,可绕过安全限制,获得 SYSTEM 权限。这是 Windows 系统中的最高权限,意味着完全控制主机。
- 无视防护:据披露者称,无论 Windows Defender 的“实时保护”是否开启,该漏洞利用(PoC)均有效。
2. 不稳定的利用方式
- 竞争条件特性:漏洞利用成功率取决于时序竞争。披露者表示,在某些机器上成功率可达 100%,而在其他机器上则较难触发。但这足以构成严重威胁,因为攻击者可反复尝试直至成功。
争议背后:研究员与微软的对峙
该漏洞由化名 “Nightmare Eclipse” 的安全研究人员披露,这并非双方首次冲突:
- 持续争议:Nightmare Eclipse 近期披露了多个 Windows 零日漏洞(如 BlueHammer, RedSun, GreenPlasma 等),并指责微软在漏洞赏金和披露实践上存在不公。
- 代码托管纠纷:该研究员声称,微软此前曾从 GitHub 和 GitLab 删除其托管漏洞利用代码的仓库。因此,此次 PoC 代码发布在自托管的 Git 仓库中。
- 法律威胁:微软回应称,该研究员从事“对客户造成真正损害的恶意活动”,并发出法律行动警告。网络安全专家批评此举相当于直接威胁白帽研究员,可能抑制负责任的漏洞披露。
修复方案:引擎更新而非系统补丁
值得注意的是,此次修复并未通过常规的 Windows Update 累积更新推送,而是通过 Microsoft 恶意软件保护引擎 的版本更新完成。
- 补丁版本:1.1.26060.3008 或更高版本。
- 自动更新:大多数启用自动更新的 Windows 设备会在后台静默下载并安装此引擎更新。
- 手动检查:
- 打开 Windows 安全中心。
- 进入“病毒和威胁防护” > “管理设置”。
- 查看“病毒和威胁防护更新”下的版本号,确保其为 1.1.26060.3008 或更新。