“补丁星期二”曾经是系统管理员可以稍作喘息的日常维护窗口。但现在,微软发出了一道严厉的最后通牒:别再拖延了,你只有三天时间。
随着攻击者开始利用AI在数小时内分析并利用新披露的漏洞,微软正式更新了其 Windows 更新部署建议:无论是个人用户还是企业组织,安全补丁的延迟安装时间不应超过 72 小时。
核心变化:AI 时代的攻防速度战
1. 漏洞数量的爆炸式增长 数据显示,Windows 修复的安全漏洞数量正在急剧上升:
- 2026 年 6 月:单月修复高达 206 个漏洞,其中包含 6 个零日漏洞。
- 趋势:从 2 月的 64 个到 6 月的 206 个,短短几个月内翻了三次倍。
这并非因为 Windows 突然变得脆弱,而是因为发现漏洞的速度变快了。攻击者正在使用 AI 工具自动化扫描代码、识别模式并生成利用脚本。一旦漏洞公开,留给防御者的窗口期从过去的几天甚至几周,压缩到了数小时。
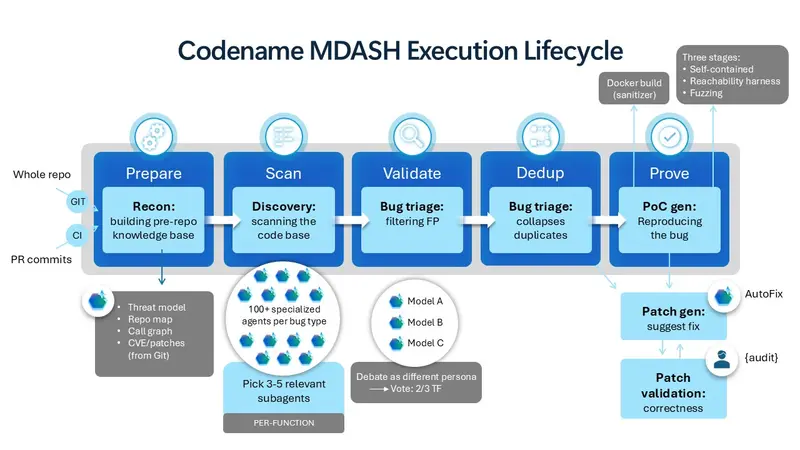
2. 微软的反击:MDASH 系统 为了应对这一威胁,微软构建了名为 MDASH 的 AI 防御系统:
- 多智能体协作:汇集前沿大模型与小型专用模型,通过 100 多个 AI 智能体互相“争论”和诊断,识别复杂的代码逻辑错误。
- 高效发现:MDASH 在检测复杂漏洞(如
tcpip.sys中的释放后使用漏洞)方面达到了 88.45% 的成功率。 - 结果:微软自己发现的漏洞越多,发布的补丁也就越多。这是一个良性循环,但也意味着用户需要更频繁地面对更新。
新建议:三天是极限
微软 365 主管 Jeremy Chapman 明确指出,过去那种“等几周再更新以确保稳定”的做法已不再可行。
- 新标准:
- 截止日期:设置为 0 或 1 天。
- 宽限期:最多 2 天。
- 总延迟:不超过 3 天。
- 理由:在 AI 辅助下,恶意软件编写者可以在漏洞披露后的极短时间内开发出武器化利用工具。任何额外的延迟都是在为攻击者敞开大门。
稳定性 vs. 安全性
尽管安全建议如此强硬,但用户推迟更新的理由也很充分:最近的 Windows 更新确实不太稳定。
- 6 月更新事故:2026 年 6 月的累积更新导致部分第三方安全软件(如 Check Point)注入的代码死锁,致使 Office 应用冻结或崩溃。此外,还有用户报告回收站功能异常及安装失败。
- 用户心态:许多 IT 管理员和普通用户选择延迟更新,是为了避开这些潜在的“破坏性变更”,等待微软发布修复补丁或社区确认安全后再行动。
微软承认这一问题,并承诺专注于提升基础体验和质量。Satya Nadella 也表示,赢回客户信任的关键在于提供更稳定的更新流程。目前,微软正在为企业版测试无需重启的“热补丁”技术,但这尚未普及到消费级用户。