你的 Zoom 账户可能正暴露在互联网的攻击之下。
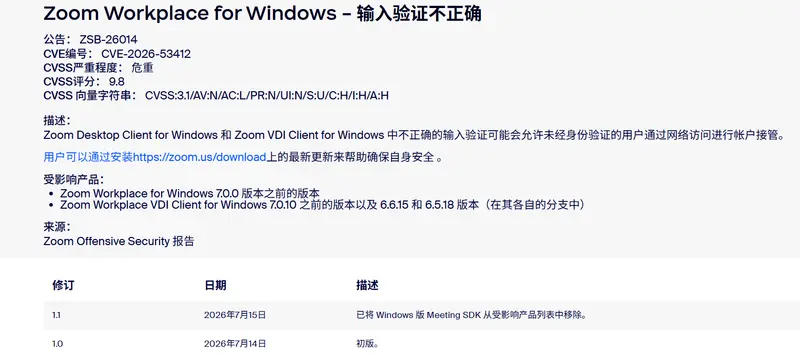
Zoom 近日发布了一项紧急安全更新,修补了一个编号为 CVE-2026-53412 的关键漏洞。该漏洞允许未经身份验证的攻击者通过互联网直接接管用户的 Windows 账户,其严重程度被评为 CVSS 9.8(满分 10 分),属于“危急”级别。
核心风险:无需登录,即可接管
与许多需要本地访问或用户交互才能利用的漏洞不同,CVE-2026-53412 的危险之处在于其远程可利用性:
- 零门槛攻击:攻击者无需知道你的密码,也无需获得你设备的物理访问权限。
- 网络向量:仅通过互联网发送精心构造的数据包,即可触发漏洞。
- 后果严重:成功利用后,攻击者可完全接管你的 Zoom 账户,甚至可能在系统中执行恶意代码。
漏洞原理:不正确的输入验证
该漏洞的根本原因是不正确的输入验证(Incorrect Input Validation)。
简单来说,Zoom 的 Windows 客户端在处理来自网络的某些数据时,未能严格检查其格式、类型或范围。攻击者可以发送恶意构造的数据,绕过正常的安全检查,从而改变应用程序的预期行为,最终导致身份验证绕过或远程代码执行。
受影响版本
请检查你正在使用的 Zoom 版本,以下 Windows 客户端均受影响:
| 产品组件 | 受影响版本范围 | 修复版本 |
|---|---|---|
| Zoom Workplace for Windows | < 7.0.0 | ≥ 7.0.0 |
| Zoom Workplace VDI Client | < 7.0.10 (7.x分支) < 6.6.15 (6.6分支) < 6.5.18 (6.5分支) | ≥ 对应分支最新版本 |
| Zoom Meeting SDK for Windows | < 7.0.0 | ≥ 7.0.0 |
注:macOS、Linux、Android 和 iOS 版本目前未报告受此特定漏洞影响,但建议保持更新以防范其他潜在风险。
修复指南:立即行动
1. 个人用户
- 自动更新:打开 Zoom 客户端,点击头像 > “检查更新”。如果有可用更新,请立即安装并重启应用。
- 手动下载:若自动更新失败,请访问 Zoom 官网下载最新版本的 Windows 客户端安装包进行覆盖安装。
2. 企业与 IT 管理员
- 集中部署更新:确保通过 MDM(移动设备管理)或软件分发工具,将所有终端上的 Zoom 客户端升级至安全版本。
- 阻断旧版本:在网络层面或策略上禁止旧版本客户端连接公司会议,防止漏洞被利用。
- 监控日志:检查是否有异常的登录行为或未知的 API 调用,以排查是否已遭受攻击。
由于 Zoom 承载着大量的商业机密和个人隐私,任何身份验证绕过漏洞都可能带来灾难性后果。不要等待,现在就检查你的 Zoom 版本。在网络安全的世界里,速度就是防御。