你电脑里的 7-Zip 可能正成为黑客的突破口。
7-Zip 官方发布了版本 26.02,紧急修复了一个严重的远程代码执行(RCE)漏洞。该漏洞允许攻击者通过诱骗用户打开特制的压缩文件,以当前用户权限执行任意恶意代码。
由于 7-Zip 没有自动更新功能,你必须手动下载并安装最新版本才能免受威胁。
- 官网:https://www.7-zip.org
- 网盘:https://pan.quark.cn/s/71c079200f2c
核心漏洞:XZ 解压中的堆缓冲区溢出
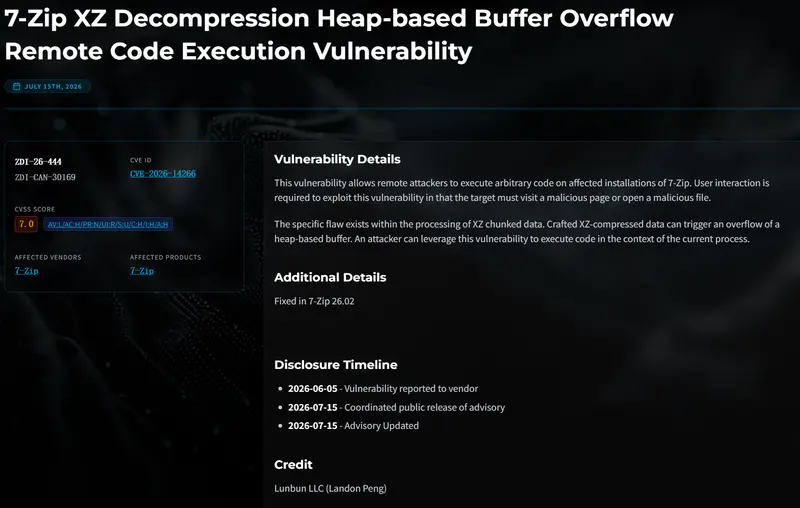
- 漏洞编号:尚未分配 CVE,由 Zero Day Initiative (ZDI) 披露。
- 发现者:Lunbun 研究员 Landon Peng。
- 触发条件:在处理特制的 XZ 压缩数据时,7-Zip 未能正确跟踪输出缓冲区的剩余空间,导致基于堆的缓冲区溢出。
- 利用方式:攻击者需通过社会工程学(如钓鱼邮件、恶意网站)诱使用户打开包含恶意 payload 的
.7z或.xz文件。一旦解压,恶意代码即可执行。
为何必须立即更新?
- 无自动更新:与浏览器或操作系统不同,7-Zip 不会自动推送安全补丁。许多用户可能长期使用旧版本而不自知。
- 高价值目标:作为 Windows 平台上最流行的解压工具之一,7-Zip 一直是黑客的重点关注对象。
- 历史教训:
- 2025 年初:7-Zip 曾存在一个可绕过 Windows “网络标记”(Mark of the Web, MotW)安全功能的漏洞,被俄罗斯黑客作为零日漏洞利用。
- 2025 年末:类似的存档漏洞(如 WinRAR 的 CVE-2025-8088)被用于分发 RomCom 恶意软件。
- 这些案例证明,存档软件的漏洞是高级持续性威胁(APT)组织常用的初始访问向量。
修复指南:手动升级步骤
请务必通过官方渠道获取最新安装包,避免下载到被篡改的版本。
- 访问官网:前往 7-zip.org。
- 下载最新版:下载 7-Zip 26.02(根据你的系统选择 x64 或 ARM64 版本)。
- 安装覆盖:运行安装程序,它会自动覆盖旧版本。无需卸载旧版。
- 验证版本:打开 7-Zip File Manager,点击
帮助>关于,确认版本号为 26.02。
临时缓解措施(若无法立即更新)
- 谨慎解压:不要随意打开来自未知来源的
.7z、.xz或.tar.xz文件。 - 沙箱运行:如果必须解压可疑文件,建议在虚拟机或沙箱环境中进行。
- 替代方案:暂时使用其他已更新的安全解压工具(如最新版的Bandizip 或 PeaZip),直到完成 7-Zip 升级。
虽然目前尚无报告表明该漏洞已被大规模在野利用,但公开披露意味着攻击者正在加速开发武器化脚本。现在就去检查你的版本号吧。