前两天 PHP 官方连夜发版,好不容易把差点让全网瘫痪的“PHP2Shell”大坑给填上,站长们刚把速效救心丸放下,准备周末补个觉。
结果 PHP 安全团队反手又掏出一个新惊喜:“嗨,这里还有个新的远程代码执行(RCE)漏洞,对,目前没补丁,你们先凑合防一下吧。”
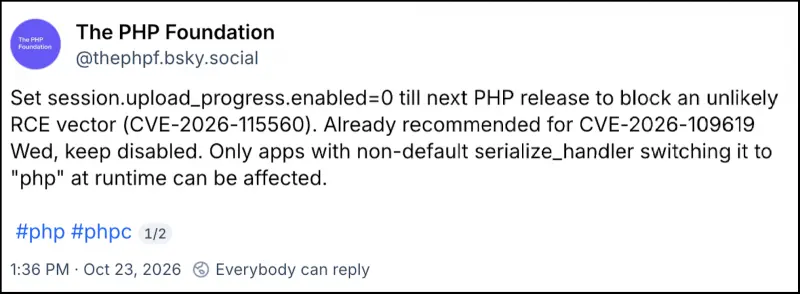
是的,你没听错。CVE-2026-115560,一个热腾腾的、目前没有官方补丁的 RCE 漏洞。
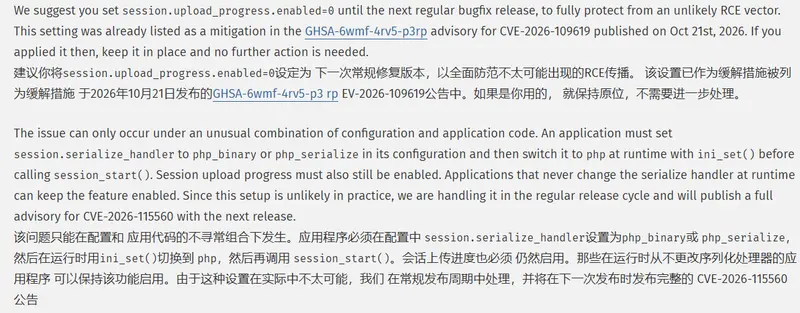
触发条件极其刁钻,得是“极品屎山”才能中招
先给大家吃颗定心丸。这次的漏洞,官方原话是“只有在针对具有不寻常配置和应用代码组合的系统时才能被利用”。
翻译成人话就是:你的代码得写得足够“阴间”,才会触发这个 Bug。
PHP 团队给出了触发这个漏洞的“苛刻”条件,大家不妨对照一下,看看自家业务里有没有这种神仙操作:
- 配置文件里,把
session.serialize_handler设置成了php_binary或php_serialize。 - 然后在代码里,调用
session_start()之前,又用ini_set()强行把它切回了php。 - 并且,
session.upload_progress(会话上传进度)这个功能还得是开着的。
看到这儿,估计很多老开发都要骂街了:哪个正常人会在运行时去动态切换 session 的序列化处理器?这大概率是某个十年前的祖传框架,或者某个前辈为了修 Bug 瞎改出来的“缝合怪”代码。
因为这种配置在现实中极其罕见,PHP 官方表示:我们不急了,等下个常规发布周期再发完整的公告和补丁。
临时止血方案: 官方给的建议很简单,把 session.upload_progress.enabled 设为 0(也就是关掉它)。
重点来了:如果你在前两天修 PHP2Shell 的时候,已经乖乖照做把这个参数关了,那恭喜你,这次你什么都不用干,直接下班。
PHP2Shell 复盘:黑客比补丁跑得还快
说完了新漏洞,咱们再回头看看前两天那个把全网吓出冷汗的 PHP2Shell。
虽然补丁是发了,但黑客可没闲着。根据亚马逊(AWS)威胁情报部门的爆料,早在官方发布补丁的前 4 天,黑客就已经开始全网盲扫和尝试攻击了。
这说明什么?说明在所谓的“禁运期”里,漏洞细节早就被漏成了筛子。黑客拿着半吊子的信息,用 AI 搓出来的脚本,提前进场“摸奖”。
Cloudflare、watchTowr 等一众安全公司也证实,最近几天他们的 WAF 拦截了海量的 PHP2Shell 攻击请求。
但好消息是:目前满天飞的 PoC(概念验证代码),大部分是“哑炮”。
AWS 的首席信息安全官 CJ Moses 表示,目前看到的攻击负载和基础设施五花八门,说明是好几拨人在各自为战,但技术分析显示,这些尝试在真实环境中大概率是打不进去的。Dataminr 的安全团队也附和说,目前只看到了扫描和指纹识别,还没发现真正被成功拿下的案例。
但坏消息是:别高兴得太早。
安全圈有句老话:不怕贼偷,就怕贼惦记。现在黑客手里拿的是“玩具枪”,等他们把代码调试明白,真正能一键 GetShell 的武器化 PoC 出来,真的只是时间问题。
站长们现在该干嘛?
别光顾着看 PHP 官方的笑话,赶紧干正事:
- 查杀 PHP2Shell 补丁:确认你的 PHP 版本已经升到了 8.5.12、8.4.27、8.3.36 或 8.2.35。别心存侥幸,WAF 挡不住绕过 CDN 直连源站的攻击。
- 排查“阴间”配置:全局搜一下你们的代码库,看看有没有
ini_set('session.serialize_handler', 'php')这种骚操作。如果有,赶紧评估能不能改掉,或者确保session.upload_progress.enabled是死死关住的。 - 盯紧日志和流量:最近几天,服务器 CPU 莫名飙升、出现大量诡异 POST 请求的,赶紧排查是不是被黑客拿去挖矿或者当肉鸡了。
在这个 AI 写 PoC 比写情书还快的时代,漏洞从披露到被武器化的时间窗口,已经被压缩到了极致。
PHP 官方现在也是焦头烂额,刚填完一个坑,又挖出一个坑。作为靠服务器吃饭的打工人,咱们能做的,就是少信点“祖传优化教程”,多打几个补丁,把该关的废弃功能全关了。
毕竟,在黑客眼里,你那台没打补丁、还开着奇葩配置的服务器,跟脱光了在大街上跑没什么区别。
祝大家周末不报警,服务器稳如狗。