各位运维和后端老哥,如果你手里管着一堆 Linux 服务器,今天请务必抽出 5 分钟看完这篇文章。
Linux 内核又双叒叕爆雷了。这次是一个 CVSS 评分高达 9.8(满分10) 的史诗级严重漏洞(CVE-2026-98432)。它存在于内核的 IPv4 TCP 网络代码中,最离谱的是,攻击者不需要任何密码和权限,就能直接远程拿下你的服务器 Root 权限。
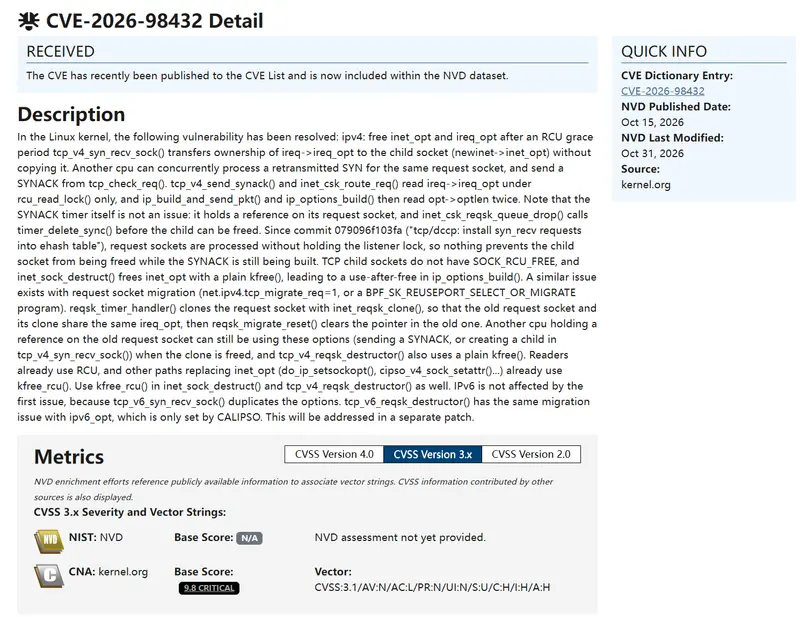
更让人后背发凉的是,安全公司 Anthropic 用他们未发布的 AI 模型,只花了 53 分钟就自动写出了绕过 KASLR(内核地址空间布局随机化)的 RCE(远程代码执行)利用程序。
当 AI 开始帮黑客“搓武器”,这仗还怎么打?
漏洞原理:TCP 的“一房二卖”惨案
要搞懂这个漏洞,咱们得先聊聊 MPTCP(多路径 TCP)。这玩意儿本来是个好东西,能让手机同时连着 Wi-Fi 和 5G 上网,哪边快用哪边。
但这次出问题的,是 Linux 内核在处理 TCP 连接请求时的 “竞态条件(Race Condition)”,导致了一个经典的 “释放后使用(Use-After-Free)” 漏洞。
说人话就是:
当服务器同时收到大量的并发连接请求时,内核里的两个 CPU 核心可能会“打架”。
CPU 1 把一块内存(比如套接字的配置信息)分配给了连接 A,但没登记好;CPU 2 以为这块内存空着,顺手把它分配给了连接 B,并把原来的数据给清了。
这时候,如果黑客精心构造一个重传的 SYN 包,让内核去读取那块已经被清掉的内存,就会引发崩溃(DoS)。而如果黑客利用这个时间差,把恶意代码塞进那块内存里,内核就会乖乖执行——直接提权到 Root。
最大的“刺客”:Go 1.24 默认开启了 MPTCP
你可能会说:“MPTCP 这玩意儿我听过,但我服务器没开啊,关我屁事?”
别高兴得太早。
从 Go 1.24 开始,只要你的 Linux 内核支持,Go 语言的网络库会默认在底层悄悄开启 MPTCP 监听!
这意味着什么?意味着你公司里那些用 Go 写的微服务、网关、API 接口,可能在你完全不知情的情况下,已经对外敞开了 MPTCP 的大门,直接暴露在这个 9.8 分的漏洞之下。
AI 搓漏洞:53 分钟写出 RCE 武器
以前发现这种内核级的 UAF(释放后使用)漏洞,安全研究员得掉几把头发,花几个星期去调试内存布局、绕过 KASLR 保护,才能写出一个稳定的 Exploit。
但这次,Anthropic 的安全团队用他们内部未发布的 Claude AI 模型,仅仅花了 53 分钟,就自动推导出了内存偏移量,绕过了 KASLR,并生成了可以直接在 MPTCP 监听器上执行任意 Root 命令的利用代码。
虽然 Red Hat 因为“利用条件苛刻”只给了 5.9 分,但 AI 的介入,直接把“理论上的拒绝服务(DoS)”降维打击成了“实战中的远程提权(RCE)”。攻防两端的时间差,正在被 AI 无情抹平。
哪些系统中招了?怎么自救?
这个漏洞影响极其广泛,几乎所有 4.4 版本以上的 Linux 内核都在射程内(Ubuntu、RHEL、Rocky、Debian 等)。唯一庆幸的是,macOS 用的是 XNU 内核,逃过一劫。
🛠️ 终极解法:打补丁
上游内核已经修复,各大发行版正在疯狂推送。
- Debian 12/13:已经发布了修复包(6.1.190-1 / 6.12.113-1),赶紧
apt upgrade。 - Ubuntu / RHEL / Rocky:补丁正在路上,请死死盯住官方的安全公告,一出来立刻更内核并重启。
🩸 临时止血:nftables 防火墙拦截
如果你的发行版还没推补丁,或者你的业务不能随便重启内核,CIQ(Rocky Linux 的支持商)给出了一个临时缓解方案:在防火墙层面,直接丢弃带有 IP Options(IP选项)的 IPv4 TCP 数据包。
因为触发这个漏洞的恶意载荷,必须藏在 IP 头的 Options 字段里。你可以用 nftables 加一条规则(具体规则请参考 CIQ 官方公告),把这类畸形包在到达内核 TCP 处理代码前直接 Drop 掉。
⚠️ 避坑警告:仅仅在系统里禁用 MPTCP 是不够的!因为底层的 UAF 漏洞在普通的 TCP 流量下(虽然利用难度更大)依然可以被触发。