用 Android 手机,大家最怕什么?不是用久了卡顿,而是 “隐私裸奔”。
一个看天气的 App 非要读你的通讯录;一个手电筒天天在后台连接未知的海外服务器;更有甚者,几个 App 共享同一个 UID,权限互相“借”着用,把你卖了你还帮它数钱。
想知道你的手机到底泄露了多少数据?今天给大家安利一款堪称“赛博照妖镜”的开源审计神器——NOIR。
- 官网:https://verlintas.dev/noir/
- GitHub:https://github.com/Verlintas/NOIR
- 网盘:https://pan.quark.cn/s/7f9b30a8d919 提取码:NmsN
它不需要 Root,不修改系统,甚至工具本身都不联网,只需一根数据线连上电脑,就能把你手机里“到底能泄露什么”变成一份清清楚楚、可执行、可回滚的审计报告。
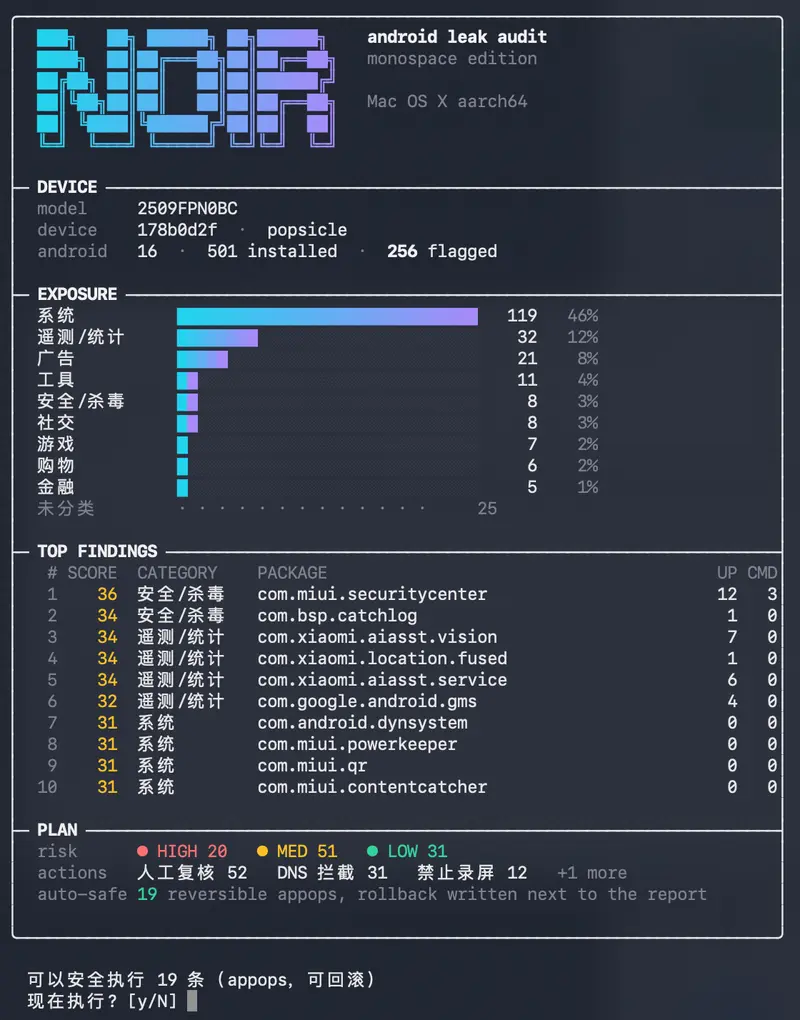
1. 扒底裤级别的“数据流向”分析
市面上查权限的工具很多,但 NOIR 的维度更高。它不仅看你给了什么权限,还看你把数据发给了谁。
- 提取网络端点:它会在手机本地解压 APK,提取出里面硬编码的所有 URL 和域名。
- 智能分类打分:结合包名和域名,识别出这是小米/腾讯/高德的组件,还是广告/遥测/定位的 SDK。
- 数据关联(最绝的一点):它会把“权限”翻译成“能拿到什么数据”(如位置、麦克风、短信),然后和“上报域名”配对。
比如:它会明确告诉你,“某计算器 App 拿到了【精确位置】和【设备 IMEI】,并上报给了【某广告联盟域名】”。 这种“抓现行”的快感,谁用谁知道。
2. 设备端解析,绝不“二次泄露”
很多安全工具在扫描时,会把你的 APK 整个传到他们的云端去分析,这本身就是巨大的隐私风险。
NOIR 的设计极其克制:端点抽取完全在手机设备端完成。它通过 adb shell 在手机里跑 unzip + strings,只把几 KB 的文本结果传回电脑。不拉取整包、不联网、不上传任何数据、不需要账号。你的隐私,只留在你的本地硬盘里。
3. 傻瓜式处置与“后悔药”机制
查出问题后怎么办?NOIR 不会像流氓杀毒软件那样直接帮你“删删删”,而是给出极其专业的处置建议:
- 分级建议:区分「可安全自动执行(如 appops 权限降级)」、「需人工确认」和「不建议动(系统核心组件)」。
- 一键执行与回滚:你可以让它自动执行安全的处置命令(比如剥夺某个 App 的剪贴板读取权限)。最良心的是,它会自动生成一份
rollback.txt回滚脚本。万一你不小心把某个系统组件搞崩溃了,跑一下回滚脚本,瞬间恢复原样。
4. 进阶玩法:DeepScan 反编译抓现行
如果有些 App 藏得很深,NOIR 还提供了 deep 和 deepscan 命令。
它会把高风险的 APK 拉到本地,调用 jadx 进行反编译,然后全局检索 Runtime.exec(执行系统命令)、DexClassLoader(动态加载代码)、MediaProjection(录屏)等高危代码调用。
这就相当于把 App 扒光了放在显微镜下,任何“偷鸡摸狗”的后门代码都无处遁形。
5. 附赠“广告拦截”域名清单
扫描完成后,NOIR 会在输出目录里生成几份极其好用的域名清单:
domains-trackers.txt:统计/广告/崩溃上报域名。你可以直接把这整份名单导入到你的路由器、AdGuard 或 Clash 里进行 DNS 拦截,瞬间清爽。domains-functional.txt:推送/登录/支付等功能域名(警告:千万别拦截这些,否则 App 会断网或无法登录)。
6. 抄作业时间:怎么安装和使用?
NOIR 支持 macOS、Windows 和 Linux,并且提供了开箱即用的 Portable(便携)包,自带 Java 运行环境,连 JDK 都不用装!
安装步骤:
- 去 GitHub Releases 页面下载对应系统的便携包(如
noir-v0.1.1-Windows-portable.zip)。 - 解压后,双击启动器(Windows 是
Start NOIR.bat,Mac 是Start NOIR.command)。 - 手机开启“开发者模式”和“USB 调试”,插上数据线。
- 终端会自动检查 adb,如果没有会提示你自动下载。
- 输入
noir ui,看着炫酷的 TUI 仪表盘开始扫描,几分钟后,一份详尽的隐私报告就出炉了!
(注:如果你遇到 macOS 拦截,右键选择“打开”即可;Windows 遇到 SmartScreen 拦截,选择“更多信息 -> 仍要运行”。)
在这个 App 恨不得把你底裤都扒走的时代,花 10 分钟用 NOIR 给手机做个体检,剥夺那些不必要的权限,拦截那些恶心的上报域名,绝对是每一个 Android 玩家必修的“防身术”。