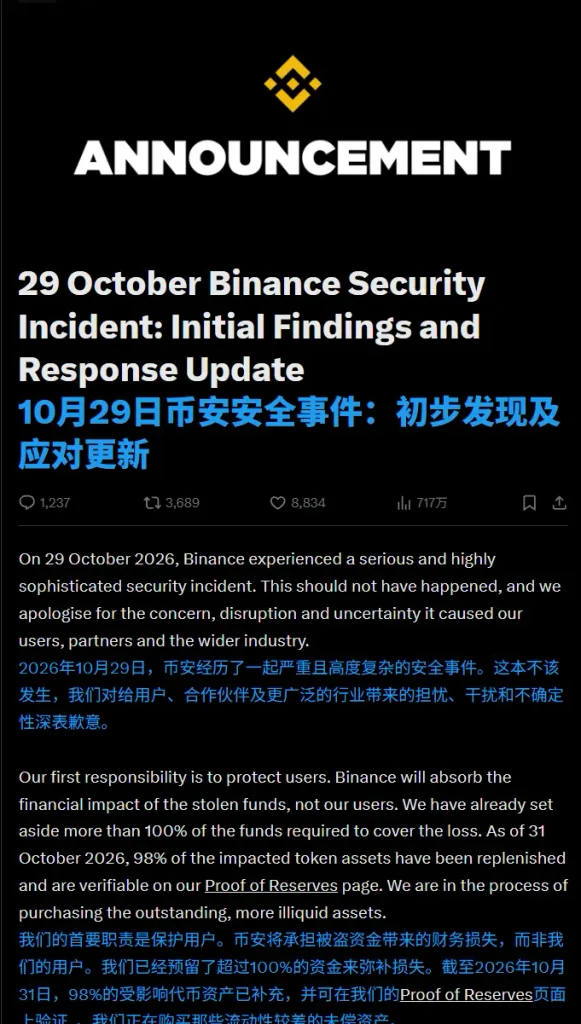
在加密货币圈,黑客盗币通常靠的是智能合约漏洞或者私钥保管不善。但上周,全球最大交易所币安(Binance) 却遭遇了一场堪称“好莱坞谍战大片”级别的史诗级盗窃案——整整 63.4 亿美元的资产被黑客瞬间掏空。
更让人后背发凉的是,这起被 FBI 直接点名归咎于朝鲜黑客组织(代号 TraderTraitor) 的超级大案,没有用什么高深莫测的零日漏洞(0day),也没有去硬刚交易所的底层防御。
黑客的突破口,仅仅是两名普通工程师的日常开发习惯和一次看似普通的求职面试。今天,咱们就来复盘一下这场价值 60 亿美金的“赛博杀猪盘”,看看黑客是怎么把打工人玩弄于股掌之间的。
第一幕:防不胜防的“AI 工具”诱惑与 Homebrew 投毒
故事要从今年 6 月说起。币安钱包 DevOps 团队的一名工程师,像无数好奇的程序员一样,在网上搜索一款流行的 AI 编码辅助工具。
在搜索和下载的过程中,他不知不觉下载了一个被掺假的 Homebrew 安装包。(注:Homebrew 是 macOS 开发者最常用的包管理器,几乎是 Mac 程序员的“装机必备”。)
通过恶意 Homebrew,黑客悄无声息地潜入了该工程师的电脑。虽然币安的安全团队后来检测到了异常,立刻更换了该工程师的设备并轮换了密码,但一切都太迟了。黑客已经通过这台电脑,摸清了该员工的权限,并顺藤摸瓜锁定了在“钱包基础设施”核心部门工作的其他同事。
第二幕:一场精心策划的“赛博杀猪盘”面试
如果说 6 月的 Homebrew 投毒是“广撒网”,那 9 月的行动就是极其精准的“定向狙击”。
币安的另一名软件工程师在合法的求职平台上,被一位冒充“项目总监”的猎头盯上了。为了拿下这个“高级人才”,黑客团队上演了影帝级的社会工程学:
- HR 视频面试:一名假 HR 不仅和他进行了实时视频通话,还分享了一个充满个人生活照和视频的社交媒体账号,彻底打消了工程师的疑虑。
- CEO 终面:另一名黑客冒充虚构公司的 CEO 亲自下场面试,画大饼、谈愿景,把工程师忽悠得热血沸腾。
面试快结束时,图穷匕见。假 CEO 以“测试编码能力”为由,让工程师下载一个包含代码仓库的 “编码作业” 到他的工作电脑上运行。
致命的“代码测试”:
这个所谓的测试代码,在安装过程中悄悄执行了恶意脚本。它极其狡猾地替换了 Python 版本管理工具 pvenv 的合法组件,将其变成了一个能与黑客 C2 服务器通信的后门。最离谱的是,币安当时的端点安全工具(杀毒软件)竟然完全没有报警!
第三幕:潜伏、提权与 63 亿的“合法”大搬家
拿到了两名核心工程师的电脑控制权后,黑客并没有立刻动手,而是耐心地潜伏到了 10 月。
- 10 月 20 日:黑客利用受损的电脑和币安内部的 AI 工具,进一步控制了另外两名钱包工程师的设备,并成功翻出了 6 月份遗留下来的容器部署权限令牌。
- 10 月 29 日(收网):黑客利用窃取的凭据,堂而皇之地登录了另一名工程师的电脑,部署容器并执行恶意脚本。这让他们直接接入了币安内部的钱包签名服务。
有了签名服务,黑客直接绕过了交易所繁琐的正常提款风控流程,从 5 个热钱包中疯狂转账。等币安反应过来时,63.4 亿美元已经插翅飞走。
后续:FBI 下场,币安“大出血”补救
11 月 1 日,美国 FBI 直接在推特上发文,将此事归咎于朝鲜的“TraderTraitor”行动。朝鲜方面则否认,斥责美国的说法是“荒谬的胡说八道”。
不幸中的万幸是,币安的反应还算迅速。他们在事后冻结或拦截了约 28.5 亿美元的受损资产,并且自掏腰包,把 98% 的受影响资金给补齐了,勉强稳住了用户的信心。
给所有开发者/IT 从业者的“保命指南”
这起事件绝对不是币安一家的笑话,它给所有科技公司和开发者敲响了震耳欲聋的警钟。黑客早就盯上了“开发工具链”和“求职招聘”这两个防备最薄弱的环节(此前 Lazarus 组织就多次用假 Offer 和带毒代码测试感染过数万名开发者)。
🛡️ 避坑实操建议:
- 警惕“带毒”的包管理器:
不管是 Homebrew、npm 还是 pip,下载和安装依赖时,务必校验官方哈希值或使用锁文件(Lockfile)。千万不要随便从第三方博客或搜索引擎推荐的未知链接里复制安装命令。 - 求职“代码测试”必须隔离:
如果有公司让你下载不明代码到工作电脑上运行测试,绝对要拒绝!如果非要跑,请务必在完全隔离的虚拟机或一次性 Docker 容器中进行,并且切断网络。 - 开发环境与核心权限物理隔离:
日常写代码、查资料的电脑,绝对不能和拥有“生产环境部署权限”、“钱包签名权限”的设备是同一台。核心操作必须通过硬件密钥(如 YubiKey)和严格的跳板机进行。 - 小心“过于热情”的猎头:
在 LinkedIn 或招聘平台上,遇到那种不用笔试、直接视频聊人生、还主动发私人社交账号跟你套近乎的“高管/HR”,请立刻拉响脑中的社会工程学警报。
63 亿美元的学费,买来了一个血淋淋的教训:在 AI 和开源工具大爆发的今天,最坚固的堡垒往往是从内部、从程序员敲击键盘的日常习惯中被攻破的。
技术防御再强,也防不住一个渴望用上最新 AI 工具、或者渴望拿到高薪 Offer 的“打工人”。