在网络安全的世界里,最可怕的不是已知的攻击,而是 “你不知道自己是否已经被卷入其中”。
每天有成千上万的漏洞被披露、勒索软件声明被发布、数据泄露被曝光,但这些信息散落在无数的新闻源、CVE 数据库和暗网论坛里。作为普通用户或运维人员,我们往往只能在“中招”后才后知后觉。
如果有一张地图,能像天气预报一样,实时展示全球每一场正在发生的网络攻击,并且告诉你“你是否受影响”以及“如何一键修复”,那该多好?
今天,我们要安利的就是这样一个堪称 “赛博世界气象站” 的开源项目——Global Hack Map。
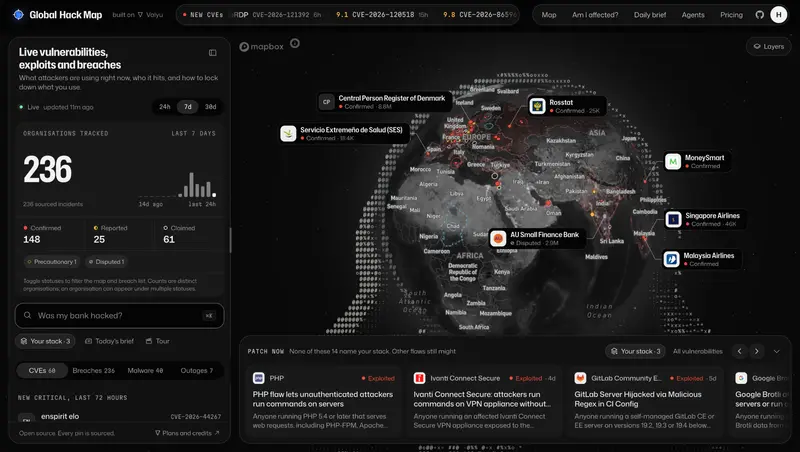
1. 核心体验:把全球网络战“看”得清清楚楚
Global Hack Map 不是一个简单的 RSS 聚合器,它是一个实时的 3D 地球可视化平台。
- 🌍 精准地理定位:每一个公开报道的黑客攻击、勒索软件声明、漏洞利用和数据泄露事件,都会被放置在报道中提到的城市、组织总部或国家。它严格遵守信息源的精确度,绝不夸大定位。
- 🔴 诚实的状态标记:每个事件都带有明确的状态标签:
Confirmed(官方确认)、Reported(媒体报道未证实)、Claimed(攻击者声称未验证)、Precautionary(预防性下线)或Disputed(已被否认)。它诚实地告诉你:缺席的结果永远不是安全的证据。 - ⏱️ 72小时新CVE滚动条:实时显示过去72小时内发布的关键CVE和CISA本周确认被利用的漏洞,通常在它们出现后几分钟内就会更新。
2. 灵魂功能:“我受影响了吗?”与“一键修复”
这才是 Global Hack Map 真正区别于其他威胁地图的地方:它不仅让你“看”,还让你“动”。
- 🔍 智能影响评估:你可以选择自己使用的应用、产品和公司,系统会自动检查攻击者正在利用它们的哪些漏洞,以及哪些已被入侵。然后,它会生成一份基于 DeepResearch 的专属简报。无需上传任何敏感数据,开发者用自己的编码智能体在本地检查仓库。
- 🛠️ 平实英语修复卡:对于攻击者今天正在使用的软件,每个产品都有一张卡片,用非技术人员也能看懂的语言说明:发生了什么、谁受影响、什么能修复它。
- 🤖 一键唤起 AI Agent:每个修复链接都会预填提示词,你可以一键打开 Claude Code、Codex 或 Cursor,带着 CVE 运行手册直接让 AI 帮你检查系统或执行修复。向 Claude 或 ChatGPT 提问时,来源也已自动附上。
3. 为 AI Agent 而生:原生 MCP 支持
在 AI Agent 时代,Global Hack Map 不仅仅是一个给人看的网站,它还是一个给 AI 用的基础设施。
- 只读 MCP 服务器:AI Agent 可以通过标准协议实时查询威胁事件。
- llms.txt:符合大模型友好的结构化文本规范。
- 纯文本修复运行手册:访问
/fix/<CVE>即可获取专为 Agent 设计的纯文本操作指南,方便自动化流水线直接消费。
这意味着,你可以让自己的安全运维 Agent 订阅这个地图,实现 “威胁感知 → 影响评估 → 自动修复” 的全闭环。
4. 技术架构:Next.js 16 + 缓存组件的极致优化
作为一个开源项目,它的工程实现同样值得学习:
- 高性能渲染:基于 Next.js 16 的 Cache Components 和 Partial Prerendering,页面静态壳从 CDN 提供,数据按函数缓存。付费和速率限制调用使用
use cache: remote跨实例共享。 - 多源数据管道:
src/lib/sources/*获取并规范化各个 feed,pipeline.ts负责地理定位、去重和评分,snapshot.ts组装 UI 和 MCP 服务器读取的缓存画面。 - 生产级限流:使用 Upstash Redis 进行请求限制,防止滥用。Vercel 部署时可通过防火墙规则在函数运行前拒绝恶意请求。
- 本地可运行:只需 Node 20+ 和 pnpm,没有 Valyu API 密钥时地图仍可在公共 feeds 上运行(新闻层和 AI 解释器需要密钥)。
5. 部署与自托管指南
如果你想在自己的团队内部署一个私有的威胁情报看板:
pnpm install
cp .env.example .env.local   # 填入 Mapbox Token、Valyu API Key 等
pnpm dev                     # 开发环境
pnpm build && pnpm start     # 生产构建
环境变量速查:
| 变量 | 用途 |
|---|---|
NEXT_PUBLIC_MAPBOX_TOKEN | 地球可视化(需URL限制的公开Token) |
VALYU_API_KEY | 新闻提取、AI答案、研究报告 |
NVD_API_KEY | 推荐:提升NVD请求速率限制 |
UPSTASH_REDIS_REST_URL/TOKEN | 生产环境必需:共享限流与密钥预算 |
CRON_SECRET | 验证计划扫描和简报路由 |
对于 Vercel 部署,vercel.json 已配置好每6小时的新闻扫描和每日 UTC 05:30 的简报任务。
无论你是想随时了解全球网络安全动态的个人用户,还是希望将威胁情报接入自动化运维流水线的企业团队,这个开源项目都值得你立刻 Clone 下来跑一跑。