员工笔记本丢了,IT管理员的第一反应是什么?远程擦除。这是最安全的做法,但也意味着所有未同步的数据永久消失、设备变砖、用户工作流中断。
如果有一种中间选项:锁定设备但不擦数据,保留恢复可能性,同时阻止正常使用呢?
微软正在Windows预览体验计划“未来平台”频道(版本29708.1001)中测试一项名为 “远程锁定”(Remote Lock) 的新功能。它允许Intune管理员远程锁定丢失或被盗的Windows 11 PC,无需执行毁灭性的擦除操作。
但这不是一个“按下即安心”的银弹。它有明确的前提条件、已知的安全边界,以及一个关键的依赖项:BitLocker。
1. 远程锁定是什么?不是什么?
✅ 它是:
- 通过Intune下发的设备级锁定策略
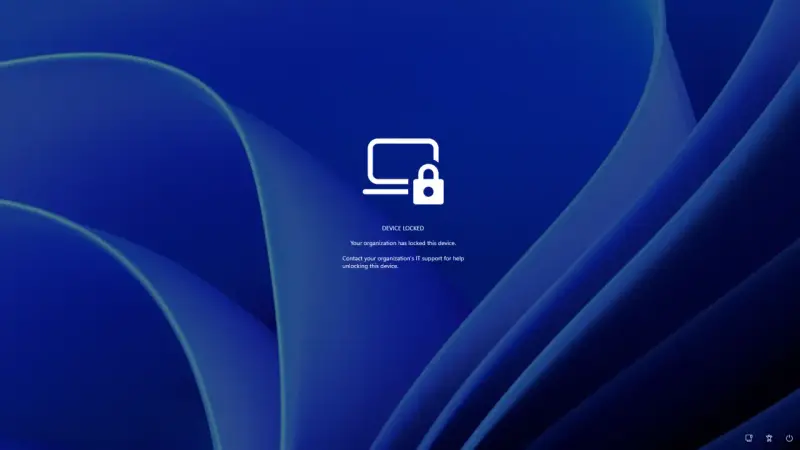
- 注销所有活动会话,隐藏登录选项,显示自定义锁定消息(含原因和服务台联系方式)
- 重启后持续生效,离线状态下保持锁定
- 仅能通过Intune远程解锁,无本地/离线解锁途径
- 非破坏性操作:数据完整保留,设备可恢复
❌ 它不是:
- 用户账户禁用或网络断开
- Windows恢复环境(WinRE)、安全模式或外部启动的阻断机制
- 离线设备的即时锁定(需等待下次Intune签入)
- BitLocker的替代品
- 面向普通消费者的功能(仅限Intune管理设备)
💡 核心定位:远程锁定是“擦除”和“什么都不做”之间的中间态安全选项。它适用于“设备可能找回、数据需要保留、但必须立即阻止未授权访问”的场景。
2. 工作机制与关键限制
| 维度 | 说明 | 风险/注意事项 |
|---|---|---|
| 触发条件 | 设备在线并成功接收Intune策略 | ❌ 离线时锁定指令排队,重新联网后才生效 |
| 持久性 | 重启后保持锁定,离线状态有效 | ✅ 优于仅会话级锁定 |
| 解锁方式 | 仅Intune远程解锁 | ✅ 无本地绕过途径 |
| WinRE/安全模式 | ❌ 不阻止 | ⚠️ 攻击者可通过PE/外部介质访问磁盘 |
| 外部启动 | ❌ 不阻止 | ⚠️ 同上,BitLocker是唯一防线 |
| 用户账户 | 不禁用,不从域/Azure AD移除 | 设备仍属于组织,便于找回后恢复 |
| 网络连接 | 不断开 | 设备仍可接收后续策略/解锁指令 |
最关键的安全依赖:BitLocker
微软在文档中强烈建议保持BitLocker启用。原因很直接:远程锁定只保护了Windows登录界面,不保护磁盘本身。如果攻击者从USB启动Linux或进入WinRE,没有BitLocker加密的NTFS分区可以被直接挂载读取。
⚠️ 没有BitLocker的远程锁定 = 只锁了门没锁窗。对于存储敏感数据的设备,这不是可选项,而是强制前提。
3. 适用场景与决策矩阵
| 场景 | 推荐操作 | 理由 |
|---|---|---|
| 设备确认被盗且不可找回 | 远程擦除 | 远程锁定不足以应对确定性丢失 |
| 设备疑似遗失、可能找回 | 远程锁定 + BitLocker | 保留数据,阻止使用,等待找回 |
| 设备离线且疑似丢失 | 先标记为丢失,待上线后立即锁定 | 离线时锁定无效,需等待签入 |
| 设备未启用BitLocker | 先启用BitLocker再考虑锁定 | 否则锁定无法防御物理访问 |
| 个人设备 / 非Intune管理 | ❌ 不适用 | 功能仅限Intune管理设备 |
| 需要阻止WinRE/外部启动 | 远程锁定 + BitLocker + UEFI密码 | 单一机制无法覆盖所有攻击面 |
4. 部署与配置要点
当前远程锁定通过Intune自定义策略配置(尚未集成到标准设备操作面板):
- 策略类型:Custom OMA-URI
- 锁定消息:支持自定义文本,建议包含服务台联系方式
- 解锁:通过Intune设备操作面板执行
- 文档参考:Microsoft Learn专用页面
⚠️ 实验阶段提醒:该功能仅在Windows 11 Future Platforms频道(29708.1001)测试,未宣布GA时间线,不保证以当前形态进入正式版。生产环境部署需谨慎评估。
5. 与其他设备安全机制的关系
| 机制 | 作用层级 | 与远程锁定的关系 |
|---|---|---|
| BitLocker | 磁盘加密 | 必需互补:锁定保护UI,BitLocker保护数据 |
| Intune远程擦除 | 数据销毁 | 替代选项:锁定是非破坏性替代 |
| Azure AD设备禁用 | 身份层 | 互补:禁用账户+锁定设备=双重保障 |
| UEFI/BIOS密码 | 固件层 | 互补:阻止外部启动绕过锁定 |
| Windows Hello | 认证层 | 被锁定覆盖:锁定后Hello选项隐藏 |
| 查找我的设备 | 定位 | 互补:定位+锁定=找回流程闭环 |
最佳实践是分层防御:远程锁定是其中一层,而非全部。
6. 已知局限与未来展望
当前局限:
- 仅Windows 11 Future Platforms频道可用
- 仅Intune自定义策略配置,无GUI集成
- 离线设备无法即时锁定
- 不防御WinRE/外部启动(依赖BitLocker)
- 文档提及Win10/Server适用性,但未确认实际支持状态
潜在改进方向:
- 集成到Intune标准设备操作面板
- 与“查找我的设备”联动自动锁定
- 可选禁用WinRE/USB启动(需UEFI配合)
- 消费者版本支持(如Microsoft账户关联设备)
- 离线锁定缓存(类似Find My Network的蓝牙中继)
远程锁定填补了Windows设备安全管理中一个真实的空白:在“擦除”和“放任”之间,提供了一个可逆的、非破坏性的中间选项。
但它也清晰地划定了自己的边界:它不是万能锁,不是离线解决方案,更不是BitLocker的替代品。它的价值在于给IT管理员多一个选择,而非取代现有安全机制。
对于企业安全团队来说,正确的态度是:欢迎这个新工具,但不要神话它。把它放进你的安全工具箱里,明确它的适用场景和前提条件,然后继续做好BitLocker、UEFI密码、Intune合规策略等基础功课。
毕竟,安全从来不是单个功能的胜利,而是多层防御的叠加。