前两天 PHP 爆出史诗级 RCE 漏洞(PHP2Shell),全网运维熬夜打补丁,荷兰政府网站甚至吓得先拔了网线。当时大家都在猜,到底是哪个黑客组织这么猛,能提前把消息放出来搞事,逼得 PHP 官方连夜提前发版?
结果真相让人哭笑不得:根本没有什么深仇大恨的黑客,纯粹是安全圈的“草台班子”沟通出了大乌龙。
HN 老哥滑跪:传话游戏害死人
在 Hacker News(HN)上发帖提前泄露 CVE 编号的老哥 petecooper,终于顶不住全网压力,出来滑跪道歉了。
他坦白自己就是个普通的自雇顾问,业余时间搞搞心理健康非营利组织,跟 PHP 官方或者那些安全公司半毛钱关系都没有。他发帖的初衷特别单纯:就是看这漏洞太吓人了(CVSS 9.2),想提醒一下那些盯着 PHP 发布周期的老哥们赶紧准备。
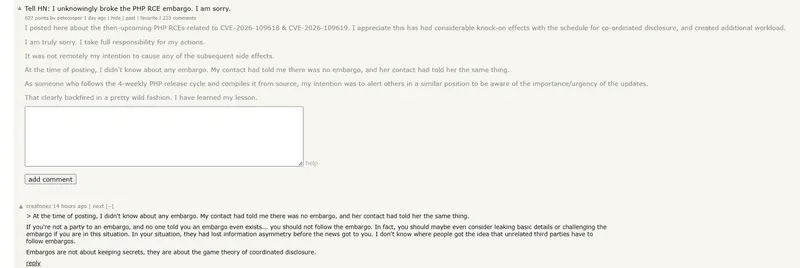
至于为什么提前发?老哥委屈地说:“我发誓我不知道有禁运(NDA)!我的线人告诉我没有禁运,结果我线人的线人也告诉她没有禁运……”
好家伙,这传话游戏玩得,直接把全球运维传进了 ICU。老哥在帖子里疯狂鞠躬:“我理解这给协调披露带来了巨大的连锁反应,增加了大家的工作量。我全责,我道歉,但我真不是故意的,我完全没有想搞破坏的意图。”
不止一个漏风者,大厂也来“抢跑”
如果你以为就这一个老哥管不住嘴,那可就小看这届安全圈了。其实当时社交媒体上早就到处在飞这两个 CVE 编号了,PHP 基金会也是看实在捂不住了,才被迫把发布时间提前了一天。
但最抓马的还不是个人爆料,而是容器镜像大厂 Chainguard 的“官方抢跑”。
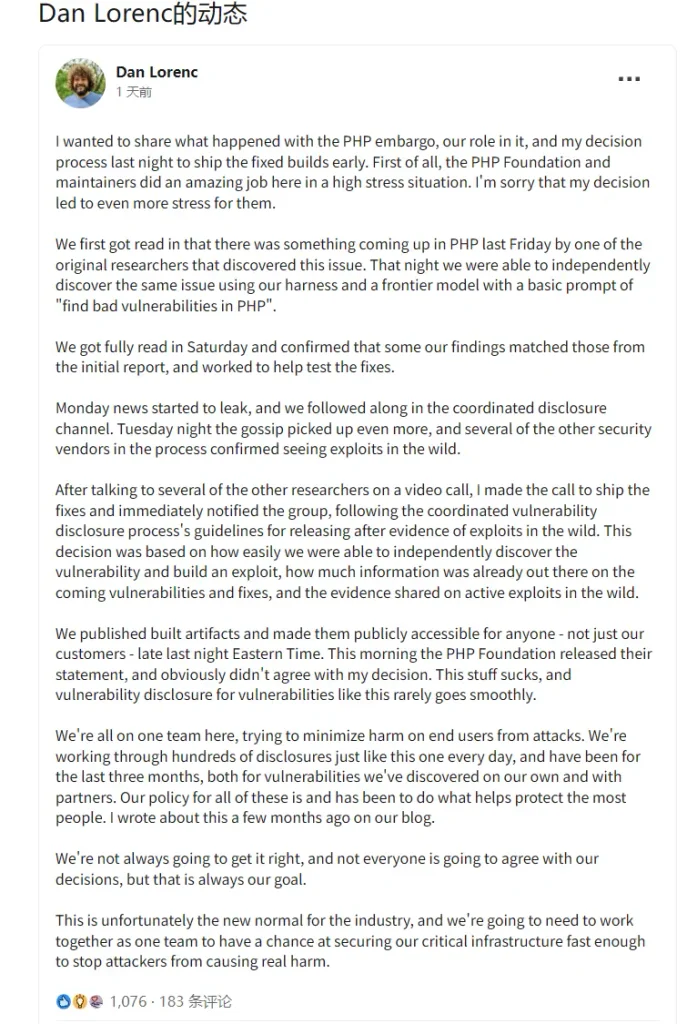
Chainguard 的联合创始人兼 CEO Dan Lorenc 在 LinkedIn 上大方承认:对,是我们提前了 6 个多小时,把带补丁的镜像发出去了。
他的理由也很“光棍”:我跟几个研究员聊了聊,觉得这事儿太急了。而且我觉得这种救命的补丁不能只偷偷给我们的企业客户用,所以我一发镜像,就立刻全网公开了,主打一个“虽然我打破了禁运规矩,但我对所有人公平”。
PHP 官方估计在屏幕前气得直拍大腿:我谢谢你们啊!大家辛辛苦苦搞了几个星期的协调披露,被你们一句“为了公平”给掀了桌子。
AI 找 Bug 太快,人类沟通跟不上
吃瓜归吃瓜,这事儿其实暴露了现在网络安全圈一个很尴尬的现状。
这两个差点让互联网瘫痪的漏洞,是安全公司用 AI 模型(比如 GPT-5.6 Sol)扫出来的。AI 找这种藏了十几年的底层内存 Bug,效率简直高得离谱。
但问题是,AI 发现漏洞的速度,远远超过了人类安全团队“拉群、对齐、签保密协议、协调发布”的速度。
以前大家发现个漏洞,慢悠悠地搞个“协调披露(Coordinated Disclosure)”,给厂商留足一两个月打补丁,然后挑个黄道吉日一起发公告。现在呢?AI 扫出来 -> 传给线人 -> 线人传给线人 -> 有人觉得太危险发到论坛 -> 有人用 AI 秒写 PoC(概念验证代码) -> 全球恐慌。
整个链条快得连签 NDA(保密协议)的时间都没有,信息的传递全靠“口口相传”,最后自然就漏成了筛子。
别指望禁运,多打补丁才是真理
这次 PHP 事件,算是一次极端压力测试。它证明了 AI 确实是找 Bug 的神器,但也证明了人类在应对突发安全事件时的沟通机制,依然是个巨大的草台班子。
对于 petecooper 老哥,大家也就别网暴了。人家毕竟是个做心理健康公益的,这回引发全球恐慌,估计他自己的心理健康都快出问题了。
至于各位运维和开发兄弟,经过这一役,大家应该都明白了一个道理:在这个 AI 狂飙的时代,别指望什么“禁运期”能保护你。漏洞一旦被 AI 发现,离被武器化可能就差几个小时。
少看八卦,多看监控,勤打补丁,才是保住饭碗和年终奖的唯一真理。