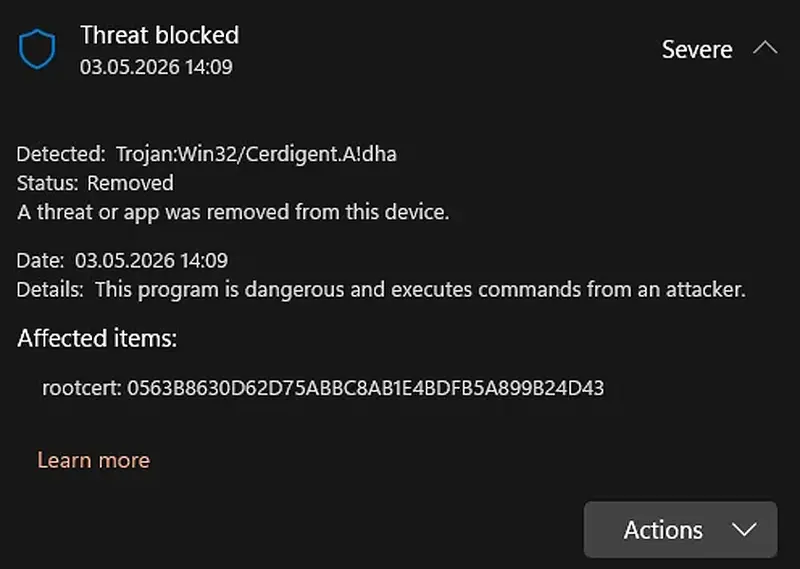
如果你最近发现 Windows 突然弹窗报警,说发现了 Trojan:Win32/Cerdigent.A!dha,先别急着重装系统。
这很可能不是你的电脑中了毒,而是微软自己的杀毒软件 Microsoft Defender 犯了一个低级错误:它把合法的 DigiCert 根证书当成了木马。
发生了什么?
4 月 30 日,微软推送了一次 Defender 签名更新。随后,全球各地的IT管理员和用户开始报告,他们的 Windows 信任存储中,两个关键的 DigiCert 根证书条目被标记为恶意软件,甚至直接被删除了。
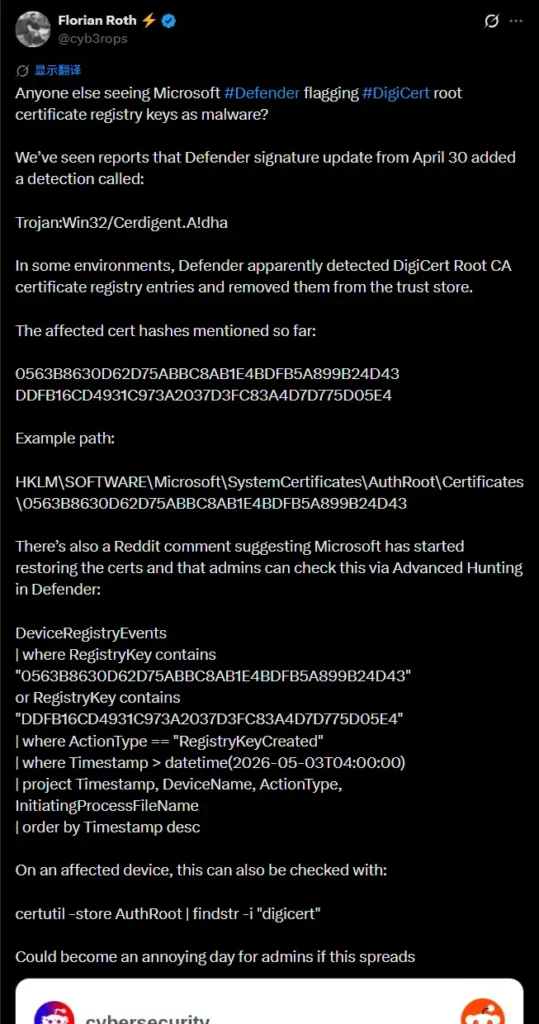
这两个证书的指纹分别是:
0563B8630D62D75ABBC8AB1E4BDFB5A899B24D43DDFB16CD4931C973A2037D3FC83A4D7D775D05E4
它们原本安静地躺在注册表 HKLM\SOFTWARE\Microsoft\SystemCertificates\AuthRoot\Certificates\ 下,维持着系统对无数网站和服务的信任链。结果,Defender 一声令下,把它们当病毒杀了。
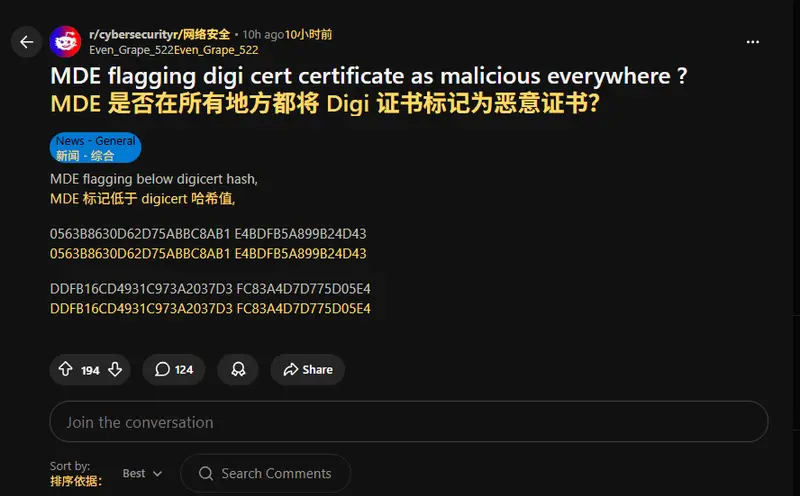
这一举动导致部分依赖这些证书的应用或服务出现连接问题,更让不少小白用户以为设备被黑,吓得连夜重装系统。
为什么会出现这种乌龙?
虽然微软没明说,但时间点太巧合了。
就在不久前,全球顶级证书颁发机构 DigiCert 披露了一起安全事件:黑客通过钓鱼邮件入侵了其支持团队,获取了少量用于签署恶意软件的 EV 代码签名证书初始化代码。其中一些证书被用于签署名为“Zhong Stealer”的恶意软件。
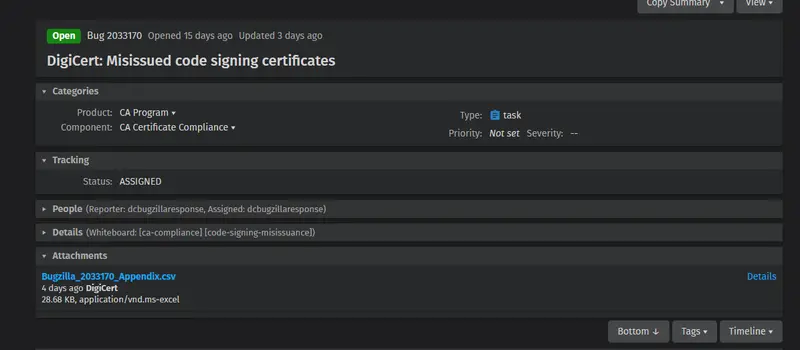
微软 Defender 可能是在紧急更新规则以拦截这些被滥用的证书时,“用力过猛”,误伤了作为信任基石的根证书。毕竟,根证书和被吊销的代码签名证书是两码事,但在自动化检测的高压下,这种“宁可错杀”的逻辑漏洞偶尔就会暴露出来。
怎么解决?
好消息是,微软反应很快。
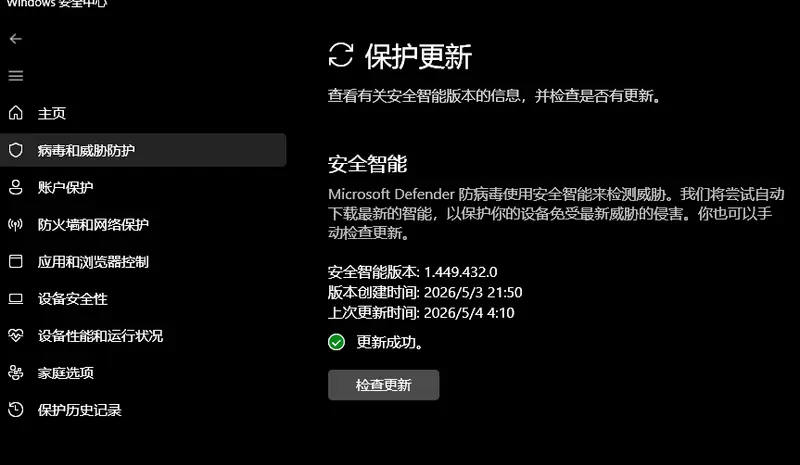
在安全智能更新版本 1.449.430.0 中,微软已经修复了这条错误的检测规则。最新的版本已是 1.449.432.0。
如果你遇到了这个问题,或者只是想求个安心,可以手动强制更新一下:
- 打开 Windows 安全中心。
- 进入 病毒和威胁防护更新。
- 点击 保护更新 下的 检查更新。
更新完成后,之前被误删的证书通常会自动恢复。如果还没恢复,重启一下电脑试试。