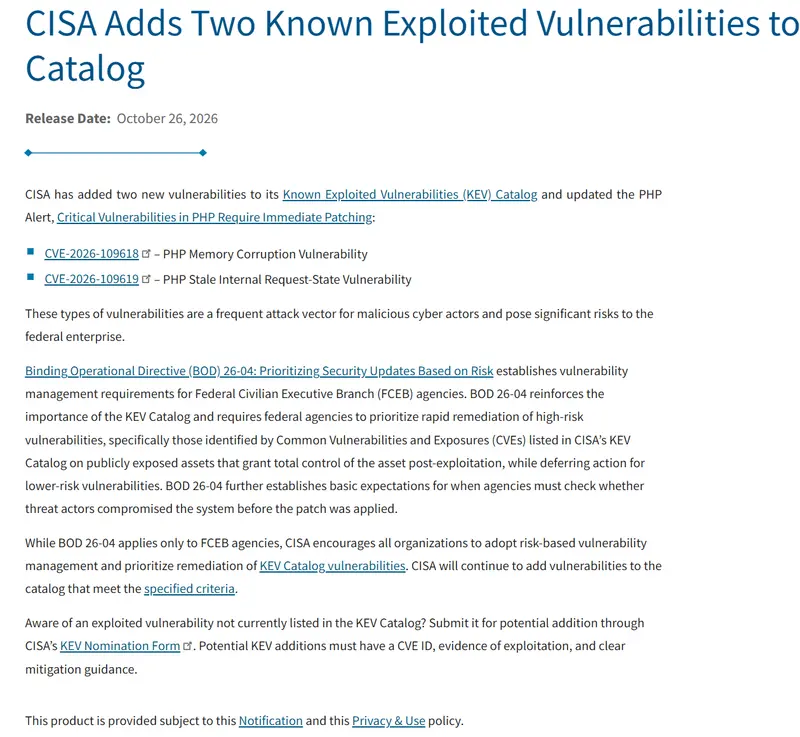
前阵子 PHP2Shell(CVE-2026-109618/109619)把全网运维折腾得够呛,现在这股“妖风”终于刮到了 NAS 圈。
群晖(Synology)用户注意了,如果你的 NAS 上跑了 WordPress、phpMyAdmin、Web Station 等套件,请立刻放下手中的奶茶,去“套件中心”检查更新。因为美国网络安全机构 CISA 已经将这些漏洞列入了“已知被利用漏洞(KEV)”目录,黑客正在疯狂扫射,而且已经盯上了那些常年不更新的旧版 NAS 系统。
危机双重奏:新漏洞扫射 + 旧漏洞勒索
这次群晖面临的局面有点棘手,属于“新旧账一起算”:
- PHP2Shell 正在野利用:群晖确认,其生态中依赖 PHP 的 10 个核心套件(包括 Calendar、IDrive、Joomla、KodExplorer、MailStation、MediaWiki、phpMyAdmin、vtigerCRM、Web Station 和 WordPress)受到了 PHP2Shell 漏洞的影响。
- 勒索软件“挖坟”攻击:更恶心的是,群晖发现黑客正在利用一个早在 2024 年 12 月就已经修补过的旧漏洞,对那些没有及时更新的旧版 DSM(DiskStation Manager)系统发起勒索软件攻击,企图加密你的硬盘数据并勒索赎金。
群晖的“破例”续命:连停更的老系统都管了
正常情况下,对于已经 EOL(停止维护)的操作系统,厂商通常是发个公告让你自生自灭。但这次群晖确实很良心,为了保住大家的数据,他们破例扩大了修复范围。
除了受支持的 DSM 7.4 和 7.3,群晖还为已经停止支持的 DSM 7.2、7.1、7.0 甚至 6.2 紧急发布了 PHP 安全更新。这意味着,只要你用的不是“上古化石”级别的系统,都能打上这个救命补丁。
抄作业时间:怎么修?(⚠️内含避坑指南)
别等自动更新了,现在就去 NAS 后台操作:
第一步:去“套件中心”更新
打开 DSM 的“套件中心”,找到上述提到的 10 个受影响套件,更新它们内置的 PHP 组件。更新完成后,大部分依赖套件会自动重启,修复漏洞。
⚠️ 第二步:高亮避坑 MailStation
这里有个巨坑:MailStation 是个例外! 它不会自动处理,必须你在套件中心里手动点击更新。如果你装了 MailStation 却以为它会自动搞定,那你的 NAS 依然在裸奔。
第三步:老掉牙系统(DSM 6.2 以前)怎么办?
如果你的 DSM 版本比 6.2 还老,群晖也救不了你了。官方建议:立刻暂时禁用上述受影响的套件以减少暴露面,并尽快把 DSM 升级到受支持的版本。
一颗定心丸:DSM 底层系统没事
有强迫症的朋友可能会问:“DSM 系统自己内部操作用的 PHP 组件受影响吗?会不会被黑?”
群晖安全团队给出了定心丸:DSM 内部用于系统操作的 PHP 组件没有外部可访问的模块。也就是说,黑客从外网根本摸不到这个攻击面,风险极低。这个内部组件的漏洞会在未来的 DSM 系统常规更新中顺手修掉,大家不用为此恐慌。