对于很多老牌站长和独立开发者来说,DreamHost 绝对是陪伴多年的“老朋友”了。但最近,这家美国知名的网络托管提供商和域名注册商,却给所有用户发了一个结结实实的“惊吓盲盒”。
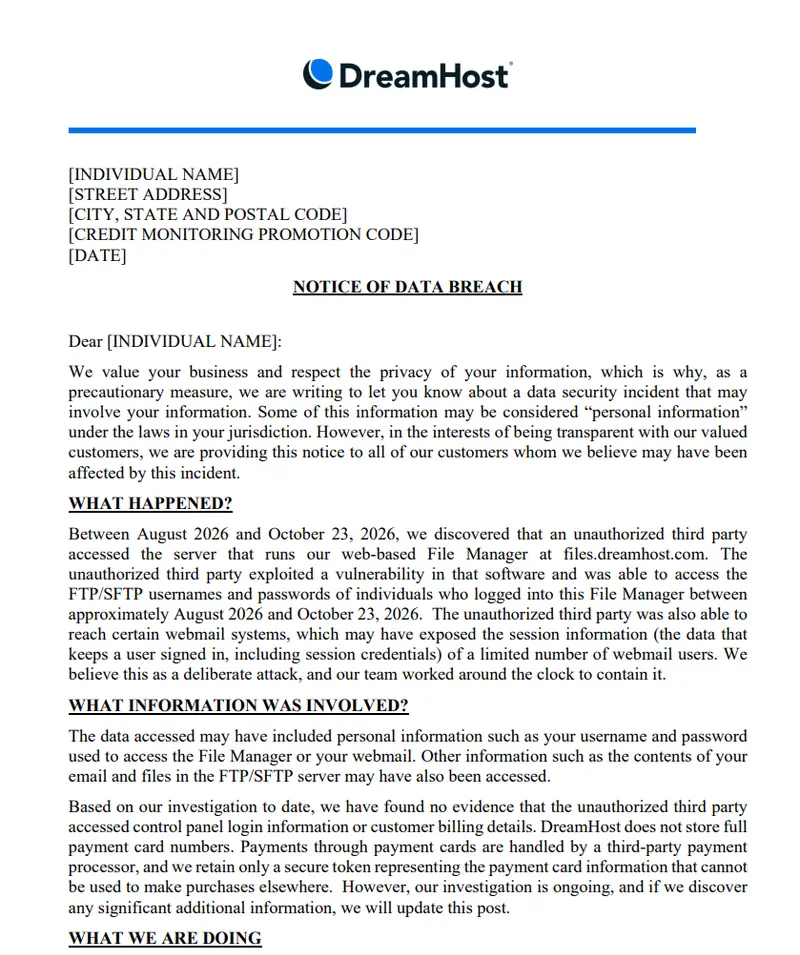
DreamHost 官方正式确认了一起严重的数据泄露事件:黑客利用其平台漏洞,在用户的眼皮子底下悄悄潜伏了整整两个月,把大家的 FTP 密码和 Webmail 凭据摸了个底朝天。
如果你刚好是 DreamHost 的用户,或者你的网站托管在他们家,请立刻放下手中的奶茶,花 3 分钟看完这篇“紧急排雷指南”。
1. 案发现场:黑客在 File Manager 里“住”了两个月
根据 DreamHost 发出的数据泄露通知,这起事件并非简单的“拖库”,而是一次蓄意且持久的渗透。
黑客盯上了 DreamHost 基于 Web 的 File Manager(文件管理器,位于 files.dreamhost.com)。通过利用该软件中的一个未知漏洞,攻击者成功绕过了防御,从 2026 年 8 月一直潜伏到 10 月 23 日才被官方发现。
在这漫长的两个月里,只要用户登录过这个 File Manager,他们的 FTP/SFTP 用户名和密码就会被黑客实时截获。
更糟的是,黑客的触角还伸向了 Webmail(网页邮箱)系统,部分用户的邮箱会话信息和登录凭据也一并暴露。
不幸中的万幸:
DreamHost 强调,目前没有证据表明黑客攻破了控制面板(Dashboard)的登录信息,也没有触及由第三方处理的客户账单和支付详情。也就是说,你的信用卡和买域名的钱暂时是安全的。
2. 为什么 FTP 和 Webmail 泄露是“致命伤”?
有些新手站长可能会想:“反正控制面板没丢,黑客也改不了我的 DNS 和服务器配置,慌什么?”
大错特错!FTP 和邮箱泄露,往往是一个网站“社会性死亡”的开始。
- 💀 FTP/SFTP 沦陷 = 网站被“夺舍”拿到了 FTP 权限,黑客就可以随意上传、修改、删除你网站根目录下的任何文件。他们不需要搞垮你的服务器,只需要在你的 WordPress 里植入一个隐蔽的后门脚本(Webshell),挂上黑帽 SEO 的暗链,或者把你的首页篡改博彩/色情页面。你的网站流量和搜索引擎排名将瞬间归零。
- 📧 Webmail 沦陷 = 身份被“冒名顶替”邮箱是互联网身份的“万能钥匙”。黑客登录你的 Webmail 后,不仅能偷窥商业机密,最可怕的是他们会悄悄设置“邮件自动转发规则”。当你去重置 AWS、阿里云、甚至银行账户的密码时,那封至关重要的“验证码邮件”,会悄无声息地同步转发到黑客的邮箱里。
3. 站长紧急“排雷”指南(立刻执行!)
目前,DreamHost 已经封堵了漏洞,强制断开了受影响用户的活跃会话,并使旧密码失效。但“亡羊补牢”不能只靠官方,你必须自己动起来:
🛠️ 第一步:无死角修改密码
- 立刻重置你的 DreamHost FTP/SFTP 密码和 Webmail 密码。
- 绝对不要使用和其他平台相同的密码(防“撞库”攻击)。如果你习惯“一码走天下”,请立刻去修改你其他重要资产(如 GitHub、云服务器、交易所)的密码。
🔍 第二步:给网站文件做“X光扫描”
- 通过 SSH 或新的 FTP 登录你的服务器,重点检查网站的根目录、
wp-content/uploads(如果是 WP)、以及近期被修改过的.php文件。 - 看看有没有多出不明所以的脚本,或者代码里被注入了奇怪的 Base64 编码和外部链接。如果不懂怎么查,建议直接用安全插件(如 Wordfence)做一次全站深度扫描。
⚙️ 第三步:审查 Webmail 的“隐形后门”
- 登录你的 DreamHost Webmail,进入设置 -> 过滤器(Filters)/ 转发规则(Forwarding)。
- 仔细检查有没有黑客留下的“自动转发到陌生邮箱”的规则,如果有,立刻删除并修改邮箱密码。
🛡️ 第四步:美国用户的信用保护
- 如果你是受影响的美国用户,DreamHost 提供了一年的 Equifax 信用监控和身份盗窃保护。建议去激活它,并在信用报告上设置欺诈警报(Fraud Alert)或安全冻结(Security Freeze),防止黑客拿你的信息去网贷。
4. 托管商的安全底线在哪里?
这已经不是 DreamHost 第一次遭遇安全风波了。作为一家老牌的托管商,File Manager 这种直接接触用户核心资产的组件,居然能被黑客利用漏洞潜伏两个月之久,其内部的安全审计和入侵检测机制显然存在滞后。
对于 BleepingComputer 等科技媒体关于“到底有多少账户受影响”的追问,DreamHost 目前选择了沉默。
DreamHost 的这次泄露事件再次给所有站长敲响了警钟:永远不要过度信任单一的 Web 控制面板,核心代码一定要有本地 Git 备份;涉及到服务器操作的 SSH/FTP 密钥,尽量使用 SSH Key 而不是简单的密码登录。
赶紧去查查你的网站和邮箱吧,希望你的代码依然纯洁,你的邮件没有被“偷窥”。