在大多数人的印象里,Windows 自带的“画图(Paint)”只是个用来裁剪截图、打个马赛克的“古董工具”。但你可能不知道,这个看似人畜无害的小软件,最近却差点成了黑客入侵你电脑的“后门”。
更魔幻的是,当微软信誓旦旦地宣布“我们已经发布了补丁”时,全球的 IT 管理员和用户却在应用商店里集体陷入了沉思:补丁呢?那么大一个补丁去哪了?
今天咱们就来扒一扒,这个让微软陷入“薛定谔的补丁”尴尬的画图漏洞,到底是怎么回事,以及你该如何自救。
1. 漏洞有多邪门?“无需点击”的远程执行
这个漏洞被追踪为 CVE-2026-83844,CVSS 严重性评分高达 8.1(高危)。
它的核心问题是“越界读取”,这可能导致远程代码执行(RCE)。最让人后背发凉的是它的攻击途径:网络途径,且无需特权、无需用户点击。
这意味着什么?攻击者只需要通过网络向你发送一个“特制的数据包”或一张“特制的图像”,只要你的画图工具在后台或前台处理了它,恶意代码就可能在你毫无察觉的情况下执行。
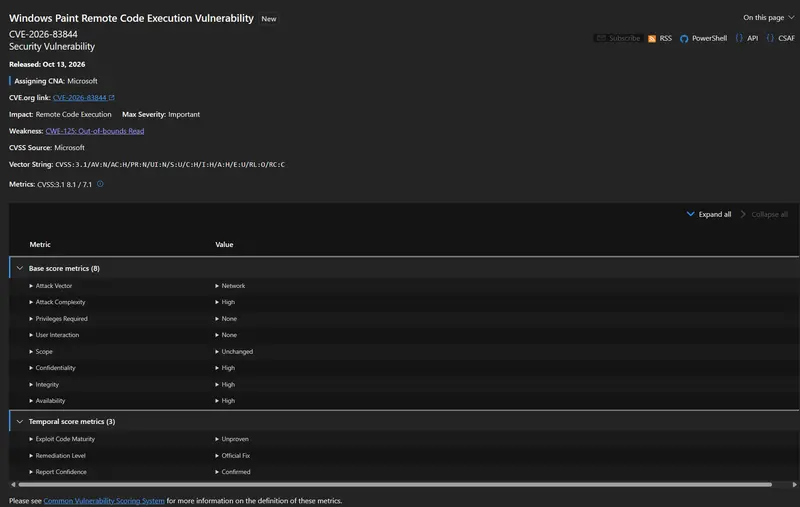
(注:好消息是,微软表示该漏洞的“攻击复杂度”标记为高,意味着黑客要完美利用它并不容易,目前也没有在野被大规模利用的报告。但作为高危漏洞,绝不能掉以轻心。)
2. 薛定谔的补丁:微软说修了,但你根本下不到
10 月 13 日,微软在安全更新指南中披露了这个漏洞,并声称已经通过 Microsoft Store 推送了修复补丁。文档中言之凿凿地写着:修复版本为 11.2605.91.0(或 11.2609.401.0)。
于是,大家放心地打开 Microsoft Store,点击“获取更新”,然后……就没有然后了。
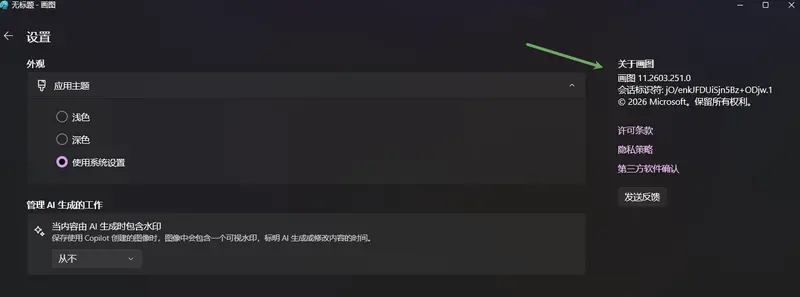
大量用户和 IT 管理员发现,即使开启了自动更新,画图的版本依然停留在旧版(如 11.2605.81.0 或更早的 11.2603.251.0)。
- 有人在 Reddit 上吐槽,用第三方工具强行下载 MSIX 包也找不到新版。
- 有管理员在微软 Q&A 论坛里发帖质问:“到底去哪才能下载这个 11.2605.91.0?”
- 甚至有人怀疑,是不是只有南亚地区才能刷出这个“传说中被修复的版本”,或者微软的文档干脆就写错了版本号(打字错误)。
⚠️ 避坑警告:千万不要以为你安装了“Windows 11 的 10 月累积更新”就万事大吉了!画图现在是 Microsoft Store 的独立应用,它的更新不走 Windows更新的系统补丁通道。如果商店没推送,你的系统更新再新,画图工具依然是“裸奔”状态。
3. 如何自查与防范?
既然商店里的更新处于“薛定谔状态”,我们该怎么确认自己是否安全?
第一步:用 PowerShell 查“底牌”
别信应用商店里的“已是最新”,直接让系统底层告诉你真相。
右键点击开始菜单,打开 Windows PowerShell 或 终端,复制并运行以下命令:
Get-AppxPackage -Name Microsoft.Paint | Select-Object Name, Version- 如果输出的 Version 是 11.2609.401.0 或更高,恭喜你,你已经安全了。
- 如果是低于这个版本的数字,说明你依然在漏洞的射程范围内。
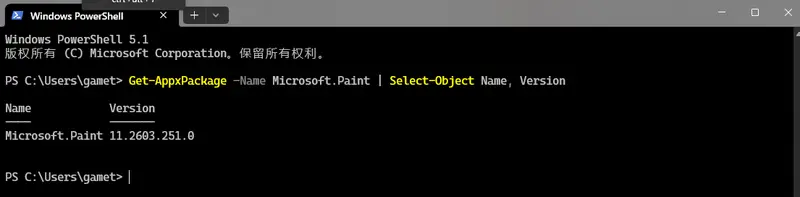
第二步:当前的“保命”策略
如果你确认自己没打上补丁,在微软把商店的 Bug 修好之前,建议采取以下措施:
- 佛系等推送:每天去 Microsoft Store 里手动点一下“获取更新”,或者在 PowerShell 里跑一下
wsreset重置一下商店缓存,碰碰运气。 - 企业用户限制:如果你是公司的 IT 网管,建议临时通过组策略或邮件网关,限制员工接收和打开不受信任的图像附件,尤其是 BMP、PNG 等画图工具默认关联的格式。
- 终极物理防御(卸载):如果你平时根本不用画图,或者习惯用 Snipaste、Photoshop 等第三方工具,最安全的办法就是直接把它卸载了。眼不见心不烦,从根源上斩断攻击面。
在微软大力推行“应用商店化”的今天,系统组件的更新被割裂在 Windows更新 和 Microsoft Store 两个渠道。当商店的推送机制出现 Bug,或者安全文档出现笔误时,用户就会陷入“我以为我安全了,但其实我没有”的危险错觉。
在这个“薛定谔的补丁”被彻底推送到你的电脑之前,保持警惕,别乱点来历不明的图片,才是硬道理。