你以为在 iPhone 上关闭了“允许 App 请求跟踪”、全程挂着 VPN、甚至卸载重装了应用,就能摆脱精准画像和设备指纹?
现实可能比你想象的残酷得多。
国内大厂和风控 SDK 早已构建了一套远超 IDFA 的五层持久设备身份链——从 iCloud 云端烙印到钥匙串持久化,从跨应用沙盒串通到运营商一键取号网关,再到无视 GPS 开关的 Wi-Fi 扫描钩子。这些机制深植于系统特权和签名配置中,普通用户根本无法感知,更无力阻断。
直到 iOS-NOIR 的出现。
它不是又一个“隐私检测App”,而是一个面向未越狱 iPhone 的底层取证工具,能把“这台设备到底在暗中泄露什么”变成一份带三级证据标注、可复现、可交互的 HTML 审计报告。
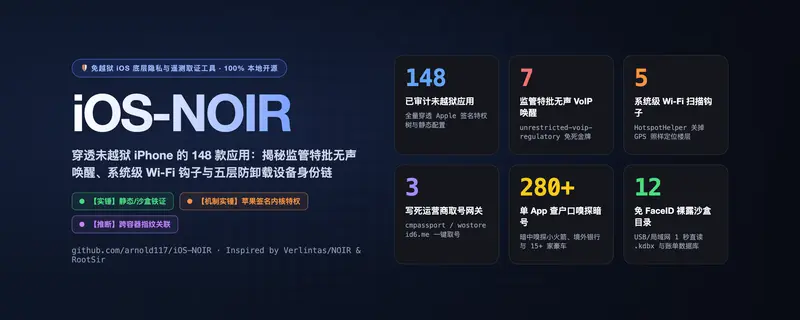
1. 三级证据体系:杜绝夸大,严谨取证
iOS-NOIR 对每一项发现实施严格的证据分级,拒绝“可能”、“疑似”等模糊表述:
| 级别 | 含义 | 示例 |
|---|---|---|
| 🟢 实锤 / VERIFIED | 直接从官方签名二进制、Info.plist、ubiquity-kvstore 或沙盒文件系统中实测提取的确凿配置 | iCloud 隐藏键值对中的设备追踪码、裸露的 .kdbx 密码库 |
| 🟠 机制实锤 / CAPABILITY | 应用持有苹果签发的内核级豁免特权,逃逸通道已就绪(触发频率取决于服务端) | unrestricted-voip-regulatory、HotspotHelper |
| 🧣 推断 / INFERRED | 基于共享 App Group、Keychain 前缀及硬编码第三方域名的标准 SDK 行为推断 | 多应用共享 group.* 容器内的设备 DNA 指纹 |
这种分级让你清楚区分“确凿事实”、“潜在能力”和“合理推测”,避免被恐慌营销误导。
2. 核心发现:五层持久设备身份链
iOS-NOIR 自动测绘整机五层身份链,揭示为什么“常规反追踪手段”形同虚设:
- 第1层:iCloud 云端烙印 🟢唯一设备追踪码写入私人 iCloud 隐藏键值对空间,卸载重装乃至换新机登录同一 Apple ID 后秒级恢复。
- 第2层:钥匙串持久化 🟢
iOS 钥匙串数据卸载后永久保留,同一开发者前缀下的矩阵应用可直接跨 App 读取。 - 第3层:跨应用沙盒串通池 🟢
同系矩阵中任意1款应用留在手机上,共享容器内的设备指纹就永不消失。 - 第4层:蜂窝取号通道 🟢
ATS 配置写死三大运营商一键登录网关(cmpassport.com / wostore.cn / id6.me / 189.cn),连 Wi-Fi 也走蜂窝数据,按 SIM 卡直接识别本机号码。 - 第5层:Wi-Fi 扫描钩子 🟠
持有 HotspotHelper 的应用(如美团、支付宝、微信)在系统扫描 Wi-Fi 时被内核自动唤醒,喂入周边路由器 BSSID,无视 GPS 开关。
3. 其他高危后门检出项
- 🔇 静默 VoIP 后台唤醒 🟠:微信、QQ、钉钉持有
unrestricted-voip-regulatory,允许服务器下发无声 PushKit 指令把死进程拉活上万次,屏幕不亮、不留痕迹。 - 🔍 “查户口式”应用嗅探 🟢:单个软件内置 120~280 个 URL Scheme 白名单嗅探小火箭、海外银行与豪车 App;全机 11 组 URL Scheme 撞车劫持。
- 💾 沙盒裸露与数据库直读 🟢:HouseArrest 接口暴露 .kdbx 密码库;无需开发者模式即可免密直读
/MediaAnalysis/MediaAnalysis.sqlite(全机照片 OCR 索引总库)。 - 🔓 ATS 加密降级 🟢:点名降级 HTTPS 的后门域名(jspatch.com 热更新、shuzilm.cn 指纹)。
- 📊 闪存寿命杀手 🟢:解析 .ips 诊断日志,按“超出限额倍数”排序(支付宝 10.0×、B站 5.8×、小红书 4.3×),并从崩溃符号表免越狱剥离出 TMXBehavioSec 等行为生物识别库。
4. 快速开始:一键生成审计报告
⚠️ 目前仅在 macOS 下完成实机测试(原生自带 usbmuxd),Windows/Linux 暂未测试。
git clone https://github.com/arnold117/iOS-NOIR.git
cd iOS-NOIR && python3 -m venv .venv && source .venv/bin/activate
pip install -r requirements.txt

# USB连接iPhone,信任电脑后运行:
python ios_noir.py scan          # 完整审计
python ios_noir.py radar --duration 30  # 30秒实时隐私雷达

# 打开交互式HTML报告(支持中英文切换)
open noir-out/ios-noir-report.html
报告包含 7 大标签页,所有发现均带证据级别标注,可在浏览器中自由探索。
5. 内置反制护盾:不止于“看见”
iOS-NOIR 不仅发现问题,还提供解决方案:
- 🛡️ 系统级加密 DNS 护盾:基于苹果原生
com.apple.dnsSettings.managed,AirDrop 安装后零后台进程、零额外耗电,24小时加密 DNS 并黑洞拦截追踪器域名。开启 Shadowrocket/Clash 时自动让位,关闭后 0 秒接管。 - 🔧 Surge/Shadowrocket 叠加模块:非破坏性
.module格式,精准 REJECT 运营商取号网关、数字联盟指纹、jspatch 后门及主流广告遥测端点,不覆盖现有配置。
6. ⚠️ 方法论与局限性声明
- 未越狱边界:不对 FairPlay 加壳二进制做反编译,专注于整机签名特权、沙盒容器与内核遥测审计。
- 机制实锤 ≠ 全天候触发:持有特权证明逃逸通道已就绪,但具体采集频率取决于服务端策略。
- 静态豁免域 ≠ 实时流量:NSExceptionDomains 可能为历史遗留或条件触发的备用通道。
- 免责声明:本工具仅供安全研究与个人设备审计,请勿用于非法用途。
在这个“隐私即奢侈品”的时代,至少你应该知道:你的 iPhone 到底在替谁记录你的一切。